
Skip to content
KitploitKITPLOIT
ToolsBlog
Log in
Einreichen
ToolsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2023-4220-exploit — Uneingeschränkter Datei-Upload in der Funktion zum Hochladen großer Dateien in `/main/inc/lib/javascript/bigupload/inc/bigUpload.php` in Chamilo LMS in Versionen <= 1.11.24 ermöglicht es nicht authentifizierten Angreifern, gespeicherte Cross-Site-Scripting-Angriffe durchzuführen und Remote-Code-Ausführung durch das Hochladen von Web-Shells zu erlangen. | Kitploit
Tools/GitHubGitHub/pr1or95/cve-2023-4220-exploit
Payload-GenerierungSchwachstellenanalyseExploitationShellcodeWebanwendungs-ExploitationPenetrationstests
GitHubpr1or95/cve-2023-4220-exploit

CVE-2023-4220-exploit

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Repository anzeigen
110vor 1 JahrNoch nicht geprüft

Über

Uneingeschränkter Datei-Upload in der Funktion zum Hochladen großer Dateien in `/main/inc/lib/javascript/bigupload/inc/bigUpload.php` in Chamilo LMS in Versionen <= 1.11.24 ermöglicht es nicht authentifizierten Angreifern, gespeicherte Cross-Site-Scripting-Angriffe durchzuführen und Remote-Code-Ausführung durch das Hochladen von Web-Shells zu erlangen.

Teilen

CVE-2023-4220-exploit

Unbeschränkter Dateiupload in der Funktion zum Hochladen großer Dateien in /main/inc/lib/javascript/bigupload/inc/bigUpload.php in Chamilo LMS Versionen <= 1.11.24 ermöglicht nicht authentifizierten Angreifern, gespeicherte Cross-Site-Scripting-Angriffe durchzuführen und Remote-Codeausführung durch das Hochladen einer Webshell zu erlangen.

PoC

bash CVE.2023-4220.sh -f (webshell) -u (URL) -l (puerto)

image

Die hochgeladene Datei sollte unter folgendem Pfad sichtbar sein: /main/inc/lib/javascript/bigupload/files.

image

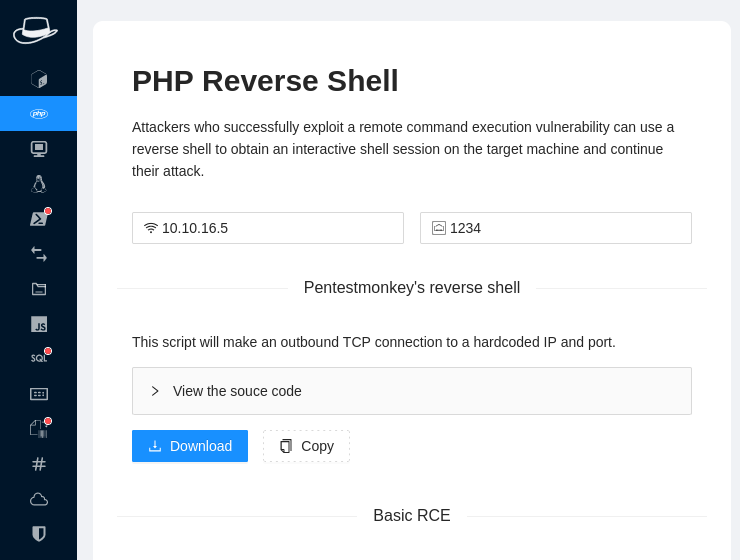
Webshell

In diesem Fall haben wir eine Webshell mit dem Tool Hack-Tools erstellt.
image

Tool herunterladen