Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Simple-Polymorphic-Engine-SPE32 — Generiert einzigartigen polymorphen Entschlüsselungscode zum Verschlüsseln von Daten, unter Verwendung zufällig ausgewählter Anweisungen und Schlüssel, mit Erzeugung von Junk-Opcodes. Geschrieben in 32-Bit-MASM-Assembly. | Kitploit
Tools/GitHubGitHub/pelock/simple-polymorphic-engine-spe32
Verschlüsselungs-/EntschlüsselungstoolsReverse EngineeringShellcodeMalware-Analyse
GitHubpelock/simple-polymorphic-engine-spe32

Simple-Polymorphic-Engine-SPE32

Generiert einzigartigen polymorphen Entschlüsselungscode zum Verschlüsseln von Daten, unter Verwendung zufällig ausgewählter Anweisungen und Schlüssel, mit Erzeugung von Junk-Opcodes. Geschrieben in 32-Bit-MASM-Assembly.

Repository anzeigen
Teilen
Webseite
1633692vor 3 JahrenVon Kitploit geprüft

Simple Polymorphic Engine — SPE32

Simple Polymorphic Engine (SPE32) ist eine einfache polymorphe Engine zum Verschlüsseln von Code und Daten.

SPE32 ermöglicht es Ihnen, beliebige Daten zu verschlüsseln und einen einzigartigen Entschlüsselungscode für diese Daten zu generieren. Der Verschlüsselungsalgorithmus verwendet zufällig ausgewählte Anweisungen und Verschlüsselungsschlüssel.

Der generierte Entschlüsselungscode ist jedes Mal anders.
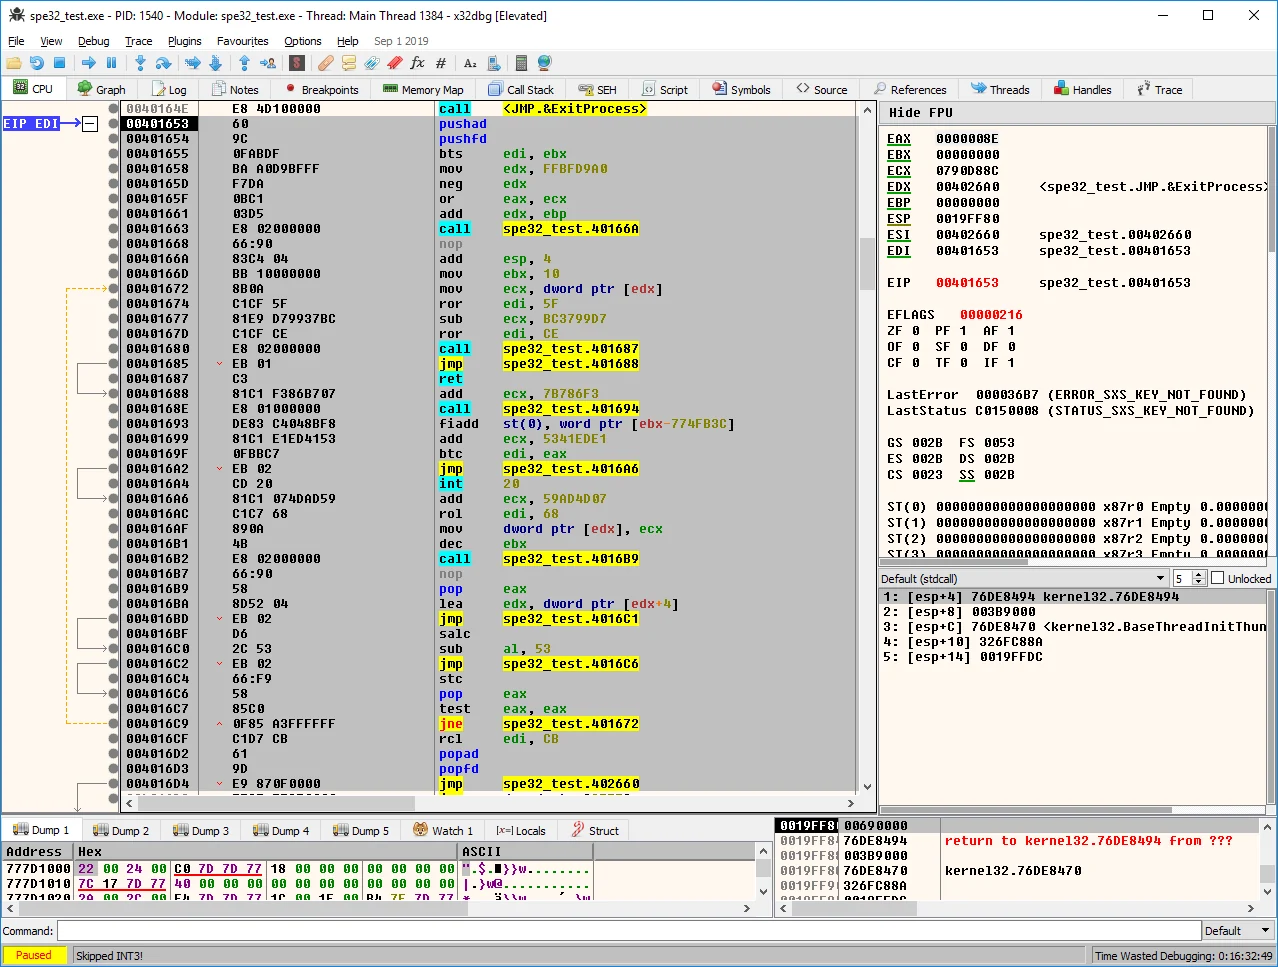
Polymorpher Entschlüsselungscode im x86dbg-Debugger

Polymorpher Code im x86dbg-Debugger

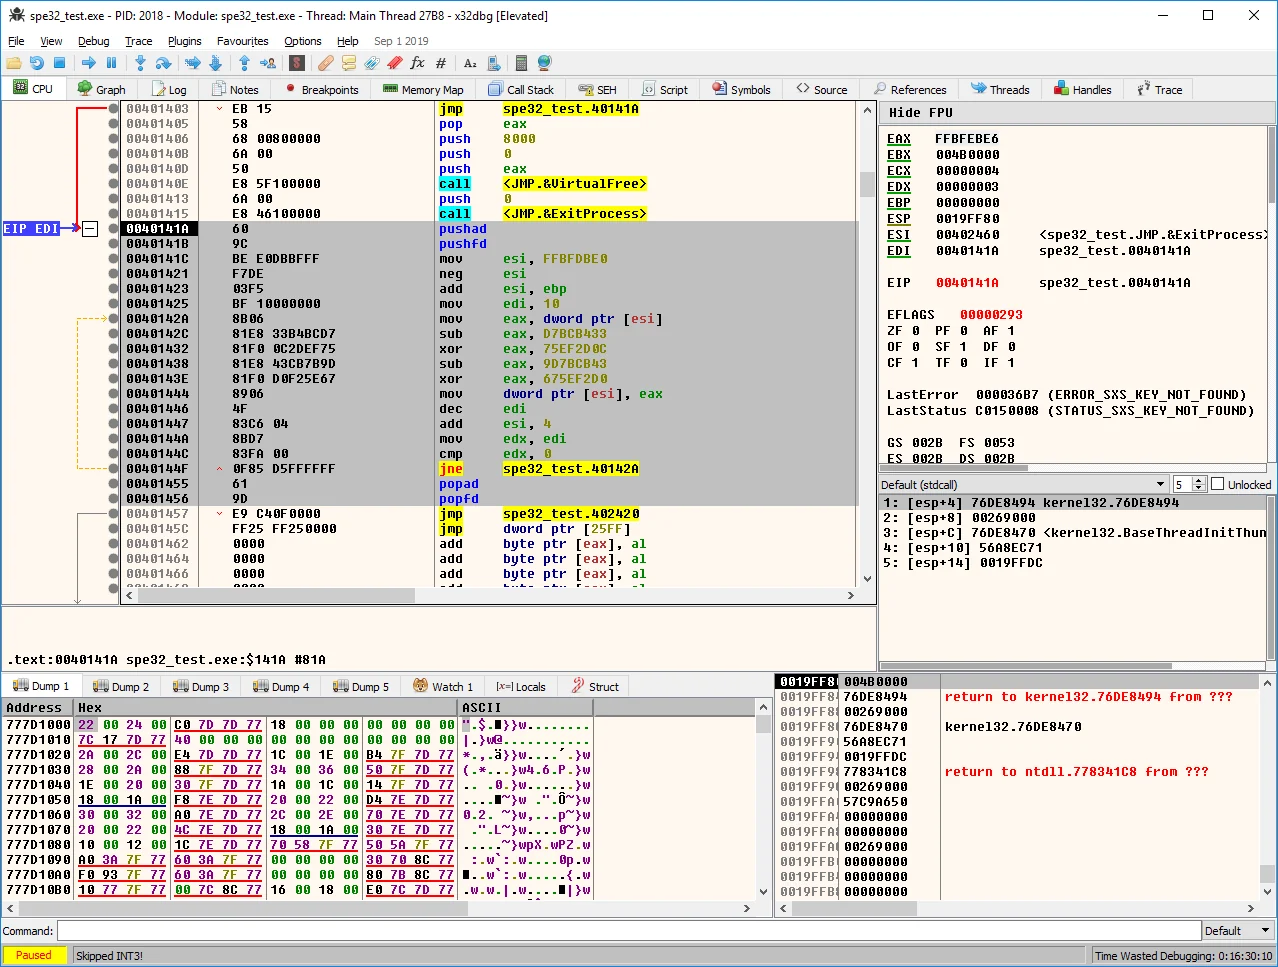
Eine weitere polymorphe Code-Mutation, diesmal mit Junk-Anweisungen

Polymorpher Code im x86dbg-Debugger mit Junk-Anweisungen

SPE32-Funktionen und Status

Die SPE32-Engine ist ein Amateurprojekt, das dazu dient, zu demonstrieren, was polymorphe Engines sind. Ich habe es vor einiger Zeit geschrieben, aber ich dachte, es wäre eine gute Idee, es öffentlich zu machen.

Der gesamte Code wurde in 32-Bit-Assembler für den MASM-Compiler geschrieben.

Funktionen:

  • der gesamte Code ist positionsunabhängig (Delta-Offset wird für den Datenzugriff verwendet)
  • XOR, ADD, SUB werden für die Verschlüsselung verwendet
  • Generierung von Junk-Opcodes - ADD,ADC,SUB,SBB,ROL,ROR,RCR,RCL,SHL,SHR,NOT,NEG,DEC,INC

Ich biete keinen technischen Support für SPE32 an, die Nutzung erfolgt auf eigenes Risiko.

Vollwertige kommerzielle polymorphe Engine

Wenn Sie nach einer professionellen Lösung suchen, werfen Sie einen Blick auf unsere Poly Polymorphic Engine.

  • https://www.pelock.com/products/poly-polymorphic-engine

Die Poly Polymorphic Engine ist die einzige kommerzielle polymorphe Engine, die auf dem Markt erhältlich ist. Es handelt sich um eine hochspezialisierte kryptografische Lösung, die in Anti-Cracking-Software- Schutzsystemen und Anti-Reverse-Engineering-Systemen eingesetzt wird. Aufgrund der komplexen Natur ihres Codes sind polymorphe Engines nicht öffentlich verfügbar, und die Erstellung einer solchen erfordert hochspezialisiertes Wissen in Low-Level-Assemblerprogrammierung und Reverse Engineering sowie einen umfangreichen Testprozess.

Poly Polymorphic Engine

Bartosz Wójcik

  • Besuchen Sie meine Website — https://www.pelock.com
  • Twitter — https://twitter.com/PELock
  • GitHub — https://github.com/PELock
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    628
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer ist eine Open-Source-Plattform für Privileged Access Management (PAM), die DevOps- und IT-Teams bedarfsgesteuerten und sicheren Zugriff auf SSH-, RDP-, Kubernetes-, Datenbank- und RemoteApp-Endpunkte über einen Webbrowser bietet.

    366
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    KI-gestützte OSINT-Engine zur Entdeckung und Kartierung von über 7.700 Social-Media-Identitäten im gesamten Web

    287

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →