
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
dns_amplification_scanner — Dieses Skript prüft, ob jede Domain aus einer vorgegebenen Domain-Liste anfällig für CVE-2006-0987 ist. | Kitploit
Tools/GitHubGitHub/pcastagnaro/dns_amplification_scanner
AufklärungSchwachstellenscannerInformationsbeschaffungNetzwerksicherheitPenetrationstestsDNS-Analyse
GitHubpcastagnaro/dns_amplification_scanner

dns_amplification_scanner

Teilen

Dieses Skript prüft, ob jede Domain aus einer vorgegebenen Domain-Liste anfällig für CVE-2006-0987 ist.

Repository anzeigen
1134vor 2 JahrenNoch nicht geprüft

Tool zur Erkennung und Verifizierung von DNS-Amplification-DDoS-Angriffen

Dieses Skript wurde entwickelt, um potenzielle DNS-Server zu identifizieren und zu verifizieren, die für die Ausnutzung bei DNS-Amplification-Distributed-Denial-of-Service-Angriffen (DDoS) anfällig sind. Es behebt die Einschränkungen automatisierter Schwachstellenscanner wie Nessus, die bei der Erkennung dieses Problems mit Plugin 35450 möglicherweise false positives erzeugen.

Hintergrund

DNS-Amplification-Angriffe sind eine Art reflektionsbasierter DDoS-Angriff, der falsch konfigurierte oder offene DNS-Resolver ausnutzt. Angreifer senden kleine DNS-Abfragen mit gefälschten Quell-IP-Adressen, wodurch der DNS-Server große Antworten an die IP-Adresse des Opfers sendet. Dies verstärkt den Angriffsverkehr und kann die Netzwerkressourcen des Ziels überlasten.

Funktionalität

Das Skript führt die folgenden wichtigen Funktionen aus:

  1. Massenhafte Domänenverarbeitung: Analysiert mehrere Domänen effizient, um potenzielle Schwachstellen zu identifizieren.
  2. DNS-Abfragesimulation: Sendet speziell konstruierte DNS-Abfragen, um das Amplifikationsverhalten zu testen.
  3. Antwortanalyse: Untersucht DNS-Antworten, um festzustellen, ob der Server Merkmale aufweist, die Amplifikationsangriffe begünstigen.
  4. Reduzierung von False Positives: Implementiert zusätzliche Prüfungen, um False Positives im Vergleich zu grundlegenden Schwachstellenscans zu minimieren.

Anwendungsfall

Dieses Tool ist besonders nützlich für:

  • Sicherheitsexperten, die groß angelegte Audits der DNS-Infrastruktur durchführen
  • Netzwerkadministratoren, die den Sicherheitsstatus ihrer DNS-Server überprüfen
  • Forscher, die DNS-Amplification-Angriffsvektoren untersuchen

Durch eine genauere Bewertung von DNS-Amplification-Schwachstellen ermöglicht dieses Skript Organisationen, Maßnahmen zur Schadensbegrenzung zu priorisieren und ihre DDoS-Resilienz zu verbessern.


Verwendung

Repository klonen

git clone https://github.com/pcastagnaro/dns_amplification_scanner/
cd dns_amplification_scanner

Eine virtuelle Umgebung erstellen

python3 -m venv myenv; source myenv/bin/activate

Abhängigkeiten installieren

pip install colorama

Skript ausführen

python dns_amplification_scanner.py <DNS> --domains <DOMAIN_LIST> --type ANY 

Beispiel

python dns_amplification_scanner.py 8.8.8.8 --domains domains.txt --type ANY 
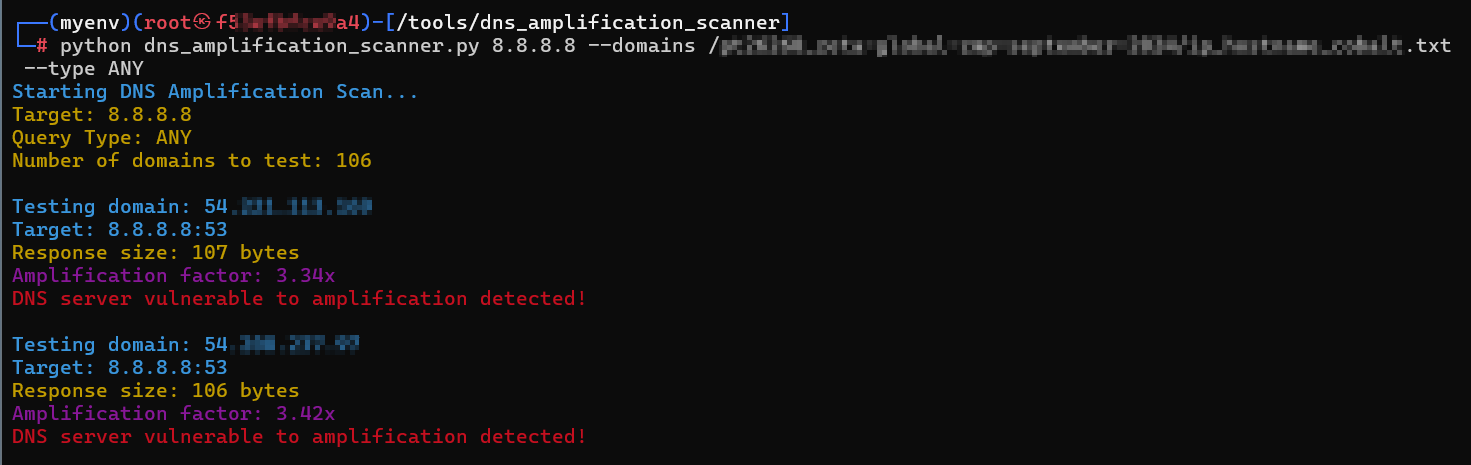
Amplification

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    315
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    285

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






