
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/p0et08/electrolink-fm-dab-tv
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsAuthentifizierungFehlkonfiguration
GitHubp0et08/electrolink-fm-dab-tv

Electrolink-FM-DAB-TV

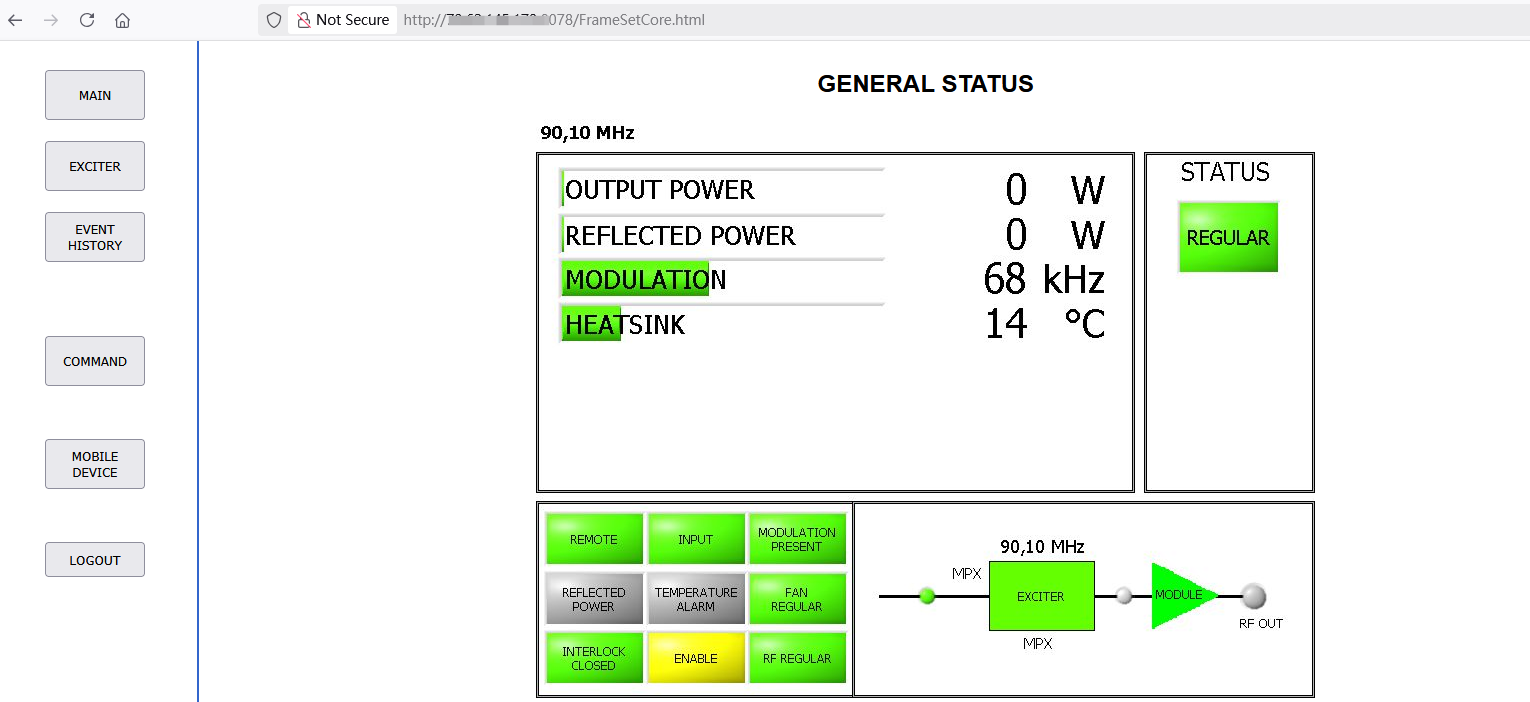
Es gibt einen POC für CVE-2025-51040 im Electrolink FM/DAB/TV Transmitter Web Management System – Schwachstelle für unbefugten Zugriff.

Repository anzeigen
32vor 1 JahrNoch nicht geprüft
Teilen

Electrolink-FM-DAB-TV für CVE-2025-51040

Das Electrolink FM/DAB/TV Transmitter Web Management System enthält eine Schwachstelle für unbefugten Zugriff, die Electrolink 500W, 1kW, 2kW Medium DAB Transmitter Web v01.09, v01.08, v01.07 und Display v1.4, v1.2 betrifft.

Beschreibung

Das Electrolink FM/DAB/TV Transmitter Web Management System ist anfällig für unbefugten Zugriff. Ein Angreifer kann durch den Besuch von /FrameSetCore.html in das Backend gelangen, was zu unbefugtem administrativem Zugriff und vollständiger Kompromittierung des Systems führt.

Hersteller der Produkte

Electrolink

Hersteller-Website

https://www.electrolink.com

Betroffene Produkte/Codebasis

Produkt: Electrolink FM/DAB/TV Transmitter Web Management System

Verwundbarer Endpunkt

/FrameSetCore.html

Angriffsart

Unsichere Berechtigungen

Auswirkungen

Ein nicht authentifizierter Angreifer kann über HTTP auf die Datei /FrameSetCore.html zugreifen, was die Systemsicherheit gefährdet und zu unbefugtem Zugriff führen kann.

Poc

/FrameSetCore.html

Vorgeschlagene Korrekturen

1 Zugriffskontrolle: Beschränken Sie den Zugriff auf sensible Dateien durch Authentifizierungsmechanismen. 2 Code-Refactoring: Entfernen Sie hartkodierte Anmeldeinformationen aus JavaScript-Dateien. 3 Datenmaskierung: Vermeiden Sie die Speicherung sensibler Informationen in clientseitigen Ressourcen. 4 Sicherheitsüberprüfung: Führen Sie ein gründliches Sicherheitsaudit durch, um ähnliche Schwachstellen zu erkennen. 5 Überwachung & Alarme: Implementieren Sie Überwachung und Alarmierung für unbefugte Zugriffsversuche.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    315
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    285

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




