 owasp/ninja-pingu
Hochleistungs-Netzwerkscanner für groß angelegtes IP- und Port-Scannen mit Diensterkennung, eingebetteter Geräteerkennung und Schwachstellenanalyse über ein Plugin-Framework.

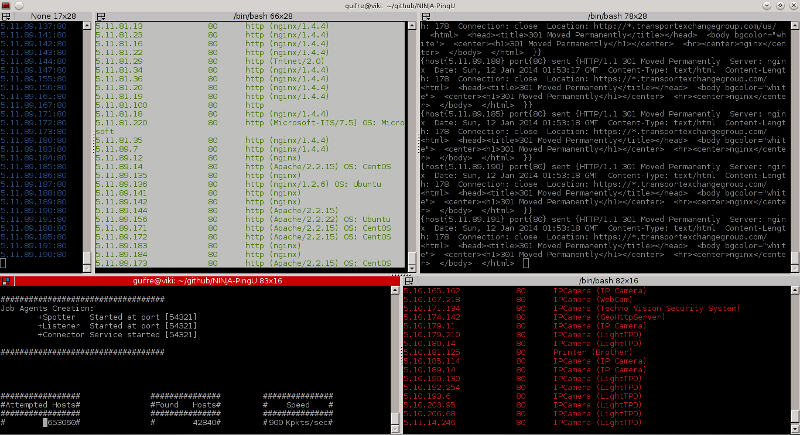
NINJA-PingU ist nicht nur ein Ping-Dienstprogramm, sondern ein kostenloses Open-Source-Netzwerkscanner-Tool mit hoher Leistung für groß angelegte Analysen. Es wurde mit dem Hauptziel der Leistung entwickelt und als Framework entwickelt, das die einfache Erstellung von Plugins ermöglicht.
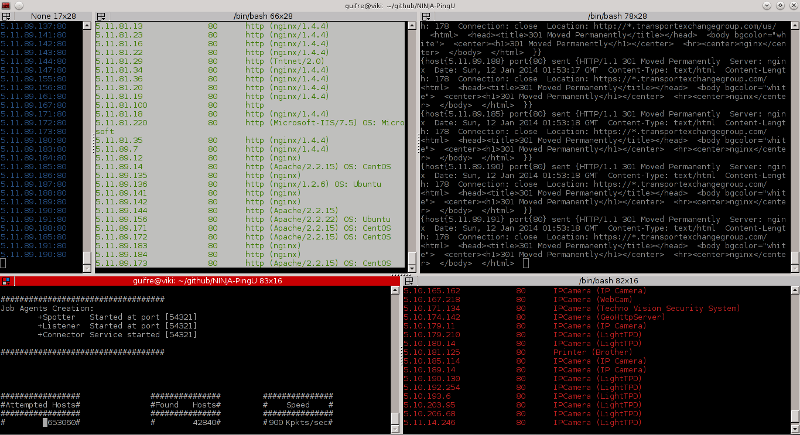
NINJA PingU wird standardmäßig mit einer Reihe von Plugins für die Diensteanalyse und die Identifizierung eingebetteter Geräte ausgeliefert. Weitere Informationen dazu finden Sie auf der Homepage unter http://owasp.github.io/NINJA-PingU
  - gcc
  - Linux-Rechner. Funktioniert weder unter *BSD noch Windows.
  - Root-Rechte
$ cd /tmp; wget https://github.com/OWASP/NINJA-PingU/archive/v1.0.tar.gz; tar -xvf v1.0.tar.gz; cd NINJA-PingU-1.0/; ./npingu.sh
   # sudo ./bin/npingu [OPTIONEN] Ziele

  -t    Anzahl der Sender-Threads.
  -p	Port-Scan-Bereich. Zum Beispiel 80 oder 20-80.
  -d	Verzögerung zwischen gesendeten Paketen (in usecs).
  -s	Keine Diensteidentifikation (weniger Bandbreitenlast, mehr Hosts/Zeit).
  -m	Auszuführendes Modul. Zum Beispiel Service.
  -h	Diese Hilfe anzeigen.
  [Ziele] IP-Adressbereich. Zum Beispiel 192.168.1. oder 1.1.1.1-255.0.0.0
NINJA Pingu wird mit einem Bash-Skript geliefert, das die Prozesskompilierung, die Leistungsoptimierung des Betriebssystems und eine verbesserte Benutzeroberfläche mit Terminator-Integration automatisiert. Es kann mit dem folgenden Befehl ausgeführt werden.
$ ./npingu.sh
Beispiel zum Scannen einiger OVH-Server:
   # ./bin/npingu -t 3 -p 20-80 188.1.1.1-188.255.1.1 -d 1 -m Service

  -Zieladressen [188.165.83.148-188.255.83.148]
  -Ziel-Port-Bereich [20-80]
  -Threads [3]
  -Verzögerung 1 usec
  -Verwenden des Service-Identifikationsmoduls
Beispiel zum Scannen mehrerer Google-Webserver:
  # ./bin/npingu -t 5 -p 80 -s 74.125.0.0-74.125.255.255

  -Zieladressen [74.125.0.0-74.125.255.255]
  -Ziel-Port [80]
  -Threads [5]
  -s synOnly-Scan
Beispiel zum Scannen der 32764/TCP-Hintertür
  # ./bin/npingu -t 2 1.1.1.1-255.1.1.1 -m Backdoor32764 -p 32764

  -Zieladressen [1.1.1.1-255.1.1.1]
  -Ziel-Port [32764]
  -Threads [2]
  -Verwenden des 32764/TCP-Hintertür-Moduls
Schreiben Sie mir bei Problemen, Fehlern, Vorschlägen oder Korrekturen gerne eine E-Mail an: Guifre Ruiz [email protected]
Besuchen Sie http://owasp.github.io/NINJA-PingU für weitere Informationen über NINJA PingU.
Code lizenziert unter der GPL v3.0.
