Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Enumprotections_BOF — Ein BOF zur Aufzählung von Systemprozessen, deren Schutzstufen und mehr. | Kitploit
Tools/GitHubGitHub/octoberfest7/enumprotections_bof
Privilege EscalationAufklärungSchwachstellenanalyseInformationsbeschaffungPost-ExploitationPenetrationstestsRed Teaming
GitHub
Teilen
octoberfest7/enumprotections_bof

Enumprotections_BOF

Ein BOF zur Aufzählung von Systemprozessen, deren Schutzstufen und mehr.

Repository anzeigen
126732vor 1 JahrVon Kitploit geprüft

Enumprotections BOF

Dieses BOF kann verwendet werden, um Systemprozesse aufzulisten und die Schutzstufe jedes einzelnen zu identifizieren. Zusätzliche Informationen wie Dienstzuordnung, Benutzer, Sitzung und Pfad werden ebenfalls zurückgegeben. Diese Informationen können in Kombination genutzt werden, um gute Kandidaten für DLL-Hijacks auf SYSTEM-Ebene zu identifizieren. Ideale Prozesse sind:

  1. Ungeschützt
  2. Mit einem Dienst verknüpft, also start-/stoppbar
  3. Software von Drittanbietern. Microsoft ist gut darin, Hijacks von Microsoft-Komponenten zu identifizieren.

Verwendung

alt text

Kompilierung

Dieses Tool wurde ohne die Verwendung normaler BOF-API-Deklarationen (z. B. einer bofdefs.h-Datei) geschrieben. Wie in diesem Blogbeitrag von Matt Ehrnschwender beschrieben, ist es möglich, mithilfe von objcopy die korrekten Symbole im Format DLL$API nach der Kompilierung in das BOF zu patchen. Das Makefile dieses Tools ruft objcopy auf und übergibt eine imports_enumprotectionsXX.txt-Datei mit den korrekten Symbolersetzungen an das Tool, wodurch das BOF nutzbar wird.

Ich habe ein Tool namens BOFPatcher geschrieben, das diesen Prozess automatisiert. Dies ermöglicht es Benutzern, BOFs als normales C zu schreiben, ohne sich um umständliche API-Deklarationen kümmern zu müssen:
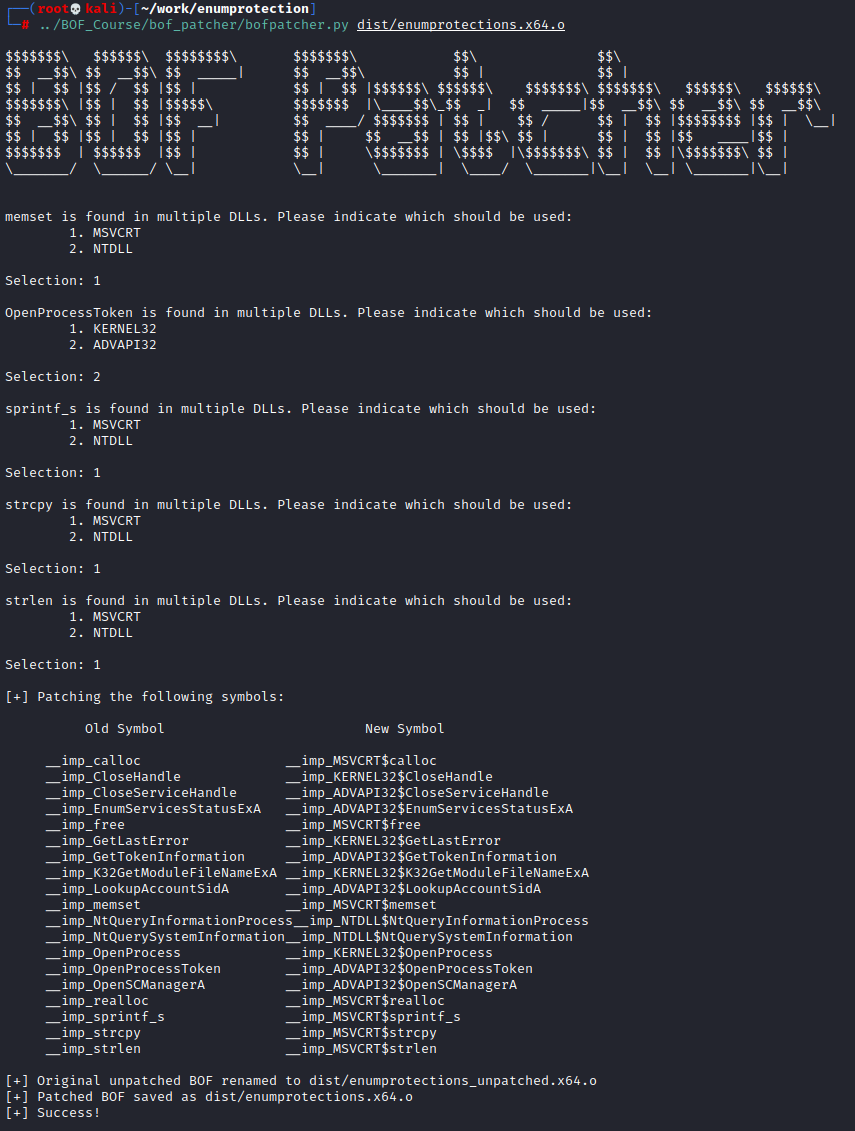
alt text

Dieses Tool ist für diejenigen verfügbar, die meinen Kurs BOF Development and Tradecraft erwerben.

Danksagungen

Dank an hasherezade für dieses Snippet sowie an Gabriel Landau für NoFault.

Außerdem ein Dank an die vielen talentierten Personen, deren Arbeiten von ChatGPT gesammelt und von mir verwendet wurden.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    315
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    285

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






