
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2025-31324 — Proof-of-concept-Exploit für CVE-2025-31324, eine Remote-Codeausführungsschwachstelle in SAP NetWeaver, mit Shodan-Dorks zur Zielsuche und automatisierter Ausnutzung über ein Python-Skript. | Kitploit
Tools/GitHubGitHub/nulltrace0x/cve-2025-31324
AufklärungSchwachstellenanalyseExploitationWebanwendungs-ExploitationRemote-Access-Tool
GitHubnulltrace0x/cve-2025-31324

CVE-2025-31324

Proof-of-concept-Exploit für CVE-2025-31324, eine Remote-Codeausführungsschwachstelle in SAP NetWeaver, mit Shodan-Dorks zur Zielsuche und automatisierter Ausnutzung über ein Python-Skript.

Repository anzeigen
8127vor 1 JahrNoch nicht geprüft
Teilen

Info

░█▄█░█▀█░█░█░█░█░█░█░▀█▀░█▀█░█▀█░█▀▄░█░█ ░█░█░█▀▀░█░█░█░█░█▄█░░█░░█░█░█░█░█▀▄░░█░ ░▀░▀░▀░░░▀▀▀░▀▀▀░▀░▀░▀▀▀░▀░▀░▀░▀░▀░▀░░▀░ N U L L T R A C E
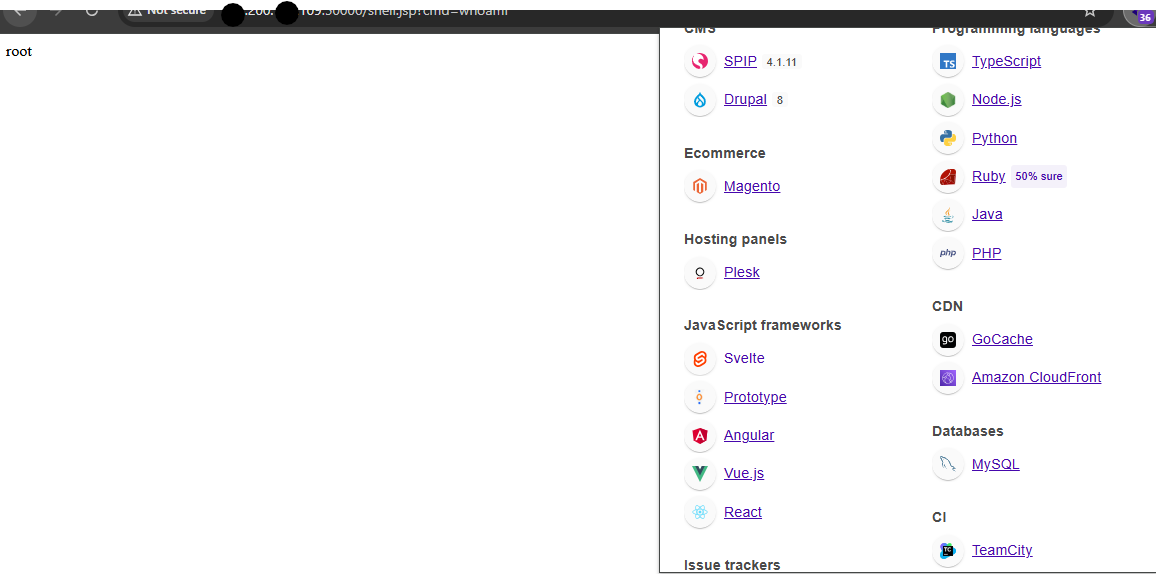
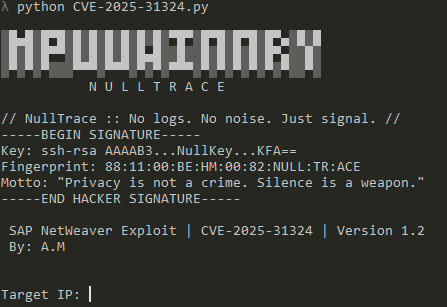
// NullTrace :: Keine Logs. Kein Rauschen. Nur Signal. // ----- SIGNATUR----- Key: ssh-rsa AAAAB3...NullKey...KFA== Fingerprint: 88:11:00:BE:HM:00:82:NULL:TR:ACE Motto: "Datenschutz ist kein Verbrechen. Stille ist eine Waffe."

SAP-Exploit-PoC-Demo


🛡️ SAP-Schwachstellen-Offenlegung

  • 📌 Titel : [CVE-2025-31324]
  • 🏢 Ziel : SAP [Produkt]
  • 🛠️ Typ : [ Remote-Codeausführung ]

⚙️ Verwendung

  • VERWENDUNG: python CVE-2025-31324.py

SAP-Exploit-PoC-Demo


🌌 Shodan Dorks

  • "SAP NetWeaver"
  • http.title:"SAP"
  • port:50001

Hinweis

  • https://t.me/NULLTRACE0X
  • warten auf SAP Exploit V.2
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    601
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    403
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    265
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    KI-gestützte OSINT-Engine zur Entdeckung und Kartierung von über 7.700 Social-Media-Identitäten im gesamten Web

    263

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






