
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
rapiddns — Schnell Subdomains und Domains mithilfe von rapiddns.io aufzählen. | Kitploit

Tools/GitHubGitHub/nullt3r/rapiddns
OSINT (Open-Source-Intelligence)AufklärungNetzwerkkartierungDNS- und Subdomain-EnumerationInformationsbeschaffungDNS-Analyse
GitHubnullt3r/rapiddns

rapiddns

Schnell Subdomains und Domains mithilfe von rapiddns.io aufzählen.

Repository anzeigen
842035vor 4 JahrenVon Kitploit geprüft
Teilen

Beschreibung

Einfaches Python-Modul (inoffiziell), mit dem du auf Daten von rapiddns.io zugreifen kannst. Du kannst es auch als Modul verwenden.

Wie auf rapiddns.io erwähnt:

Rapiddns verfügt derzeit über mehr als 3 Milliarden DNS-Auflösungsdaten und unterstützt die Typen A, CNAME, AAAA, MX. A-Einträge: 2,1 Milliarden, CNAME-Einträge: 250 Millionen, AAAA-Einträge: 103 Millionen und MX-Einträge: 510 Millionen. Es kann den Domainnamen derselben IP-Website abfragen (unterstützt IPv6). Du kannst auch Subdomain-Informationen abfragen.
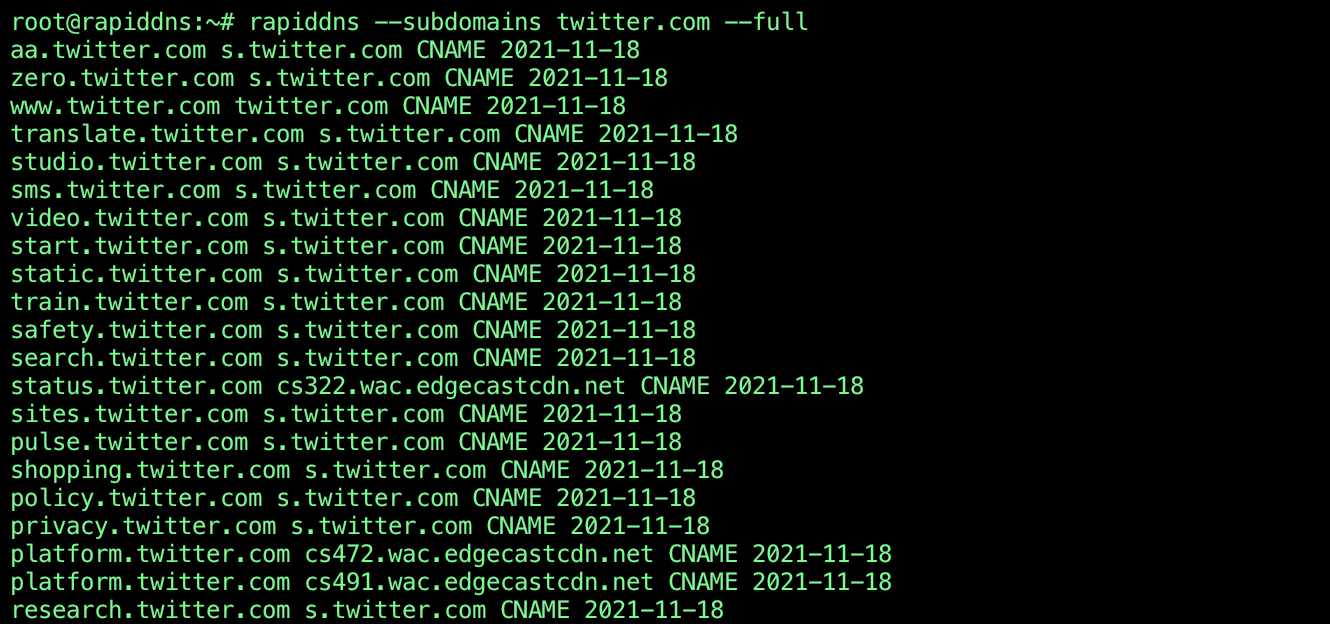
example

Installation

git clone https://github.com/nullt3r/rapiddns
cd rapiddns
pip3 install .

Wenn du rapiddns nicht direkt über die Befehlszeile ausführen kannst, solltest du prüfen, ob $HOME/.local/bin in deinem Pfad enthalten ist.

Füge die folgende Zeile zu deiner ~/.zshrc oder ~/.bashrc hinzu:

export PATH="$HOME/.local/bin:$PATH"

Verwendung

Um Subdomains zu extrahieren:

rapiddns --subdomains twitter.com

Um Domains von einer IP oder CIDR zu extrahieren:

rapiddns --ip 8.8.8.8/24

Du kannst auch beide Optionen kombinieren.

Um die vollständige Ausgabe anzuzeigen, verwende die Option --full.

Um rapiddns als Modul zu verwenden:

from rapiddns import RapidDns

enum_subdomains = RapidDns.subdomains("domain.com")
enum_domains = RapidDns.sameip("1.2.3.4/24")

for subdomain in enum_subdomains:
    print(" ".join(subdomain))

for domain in enum_domains:
    print(" ".join(domain))

Lizenz

Lies die Datei LICENSE.

Haftungsausschluss

Ich übernehme keine Verantwortung für Schäden. Du bist für deine eigenen Handlungen verantwortlich. Angriffe auf Ziele ohne vorherige gegenseitige Zustimmung sind illegal.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    315
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    285

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




