
FileInsight-plugins: Dekodierungs-Toolbox des McAfee FileInsight Hex-Editors für die Malware-Analyse

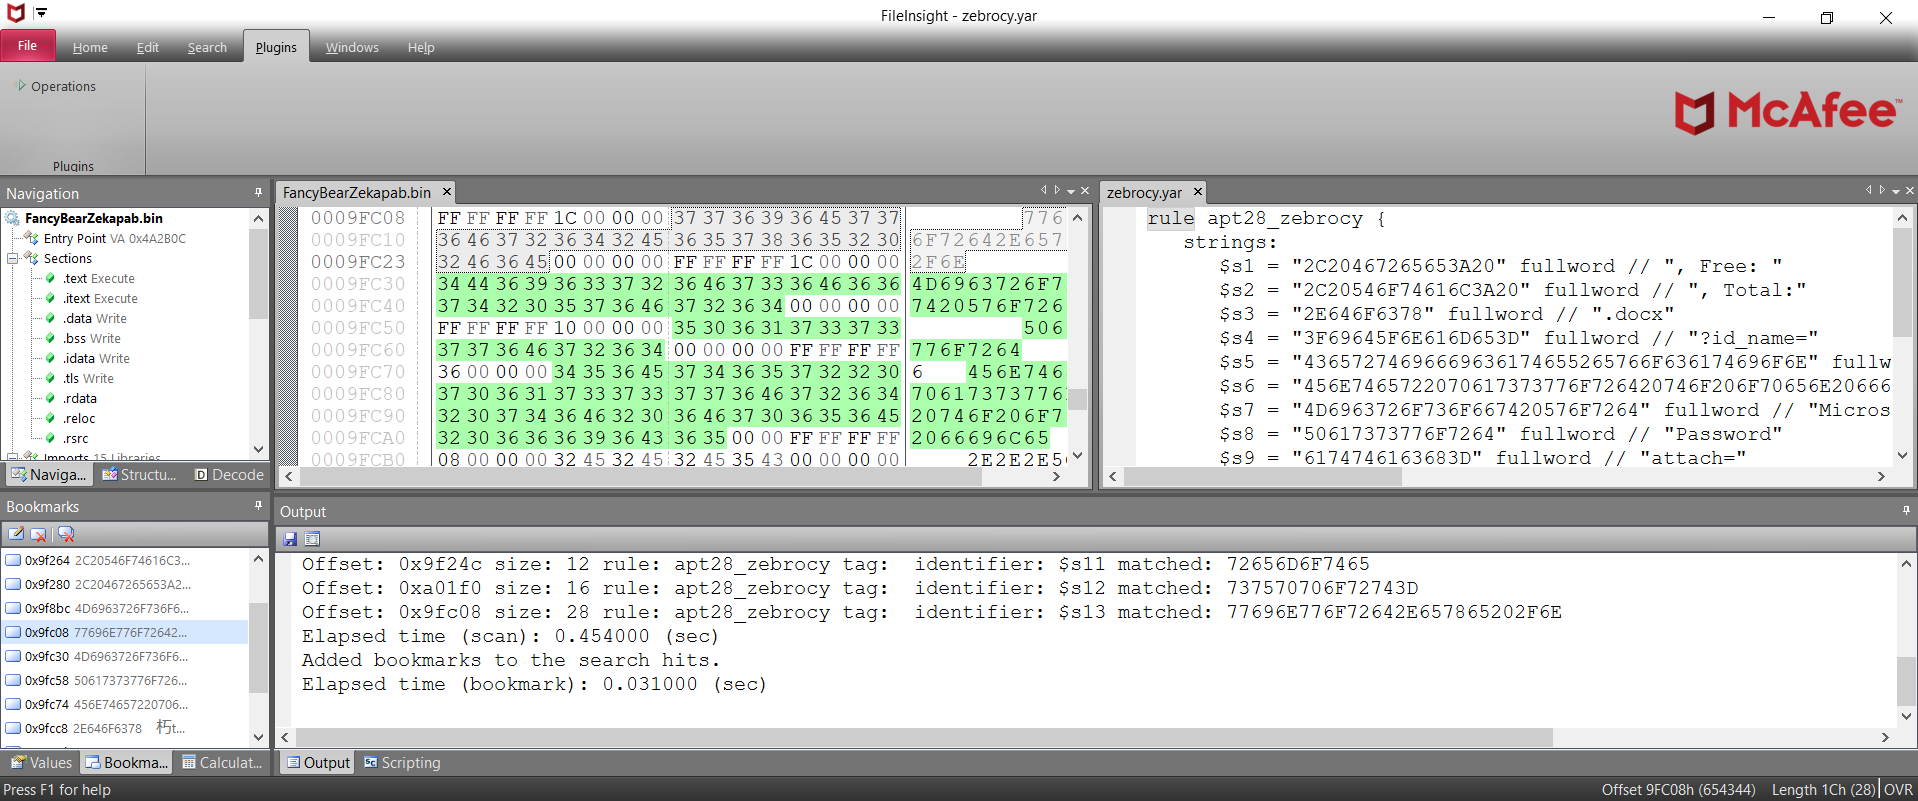
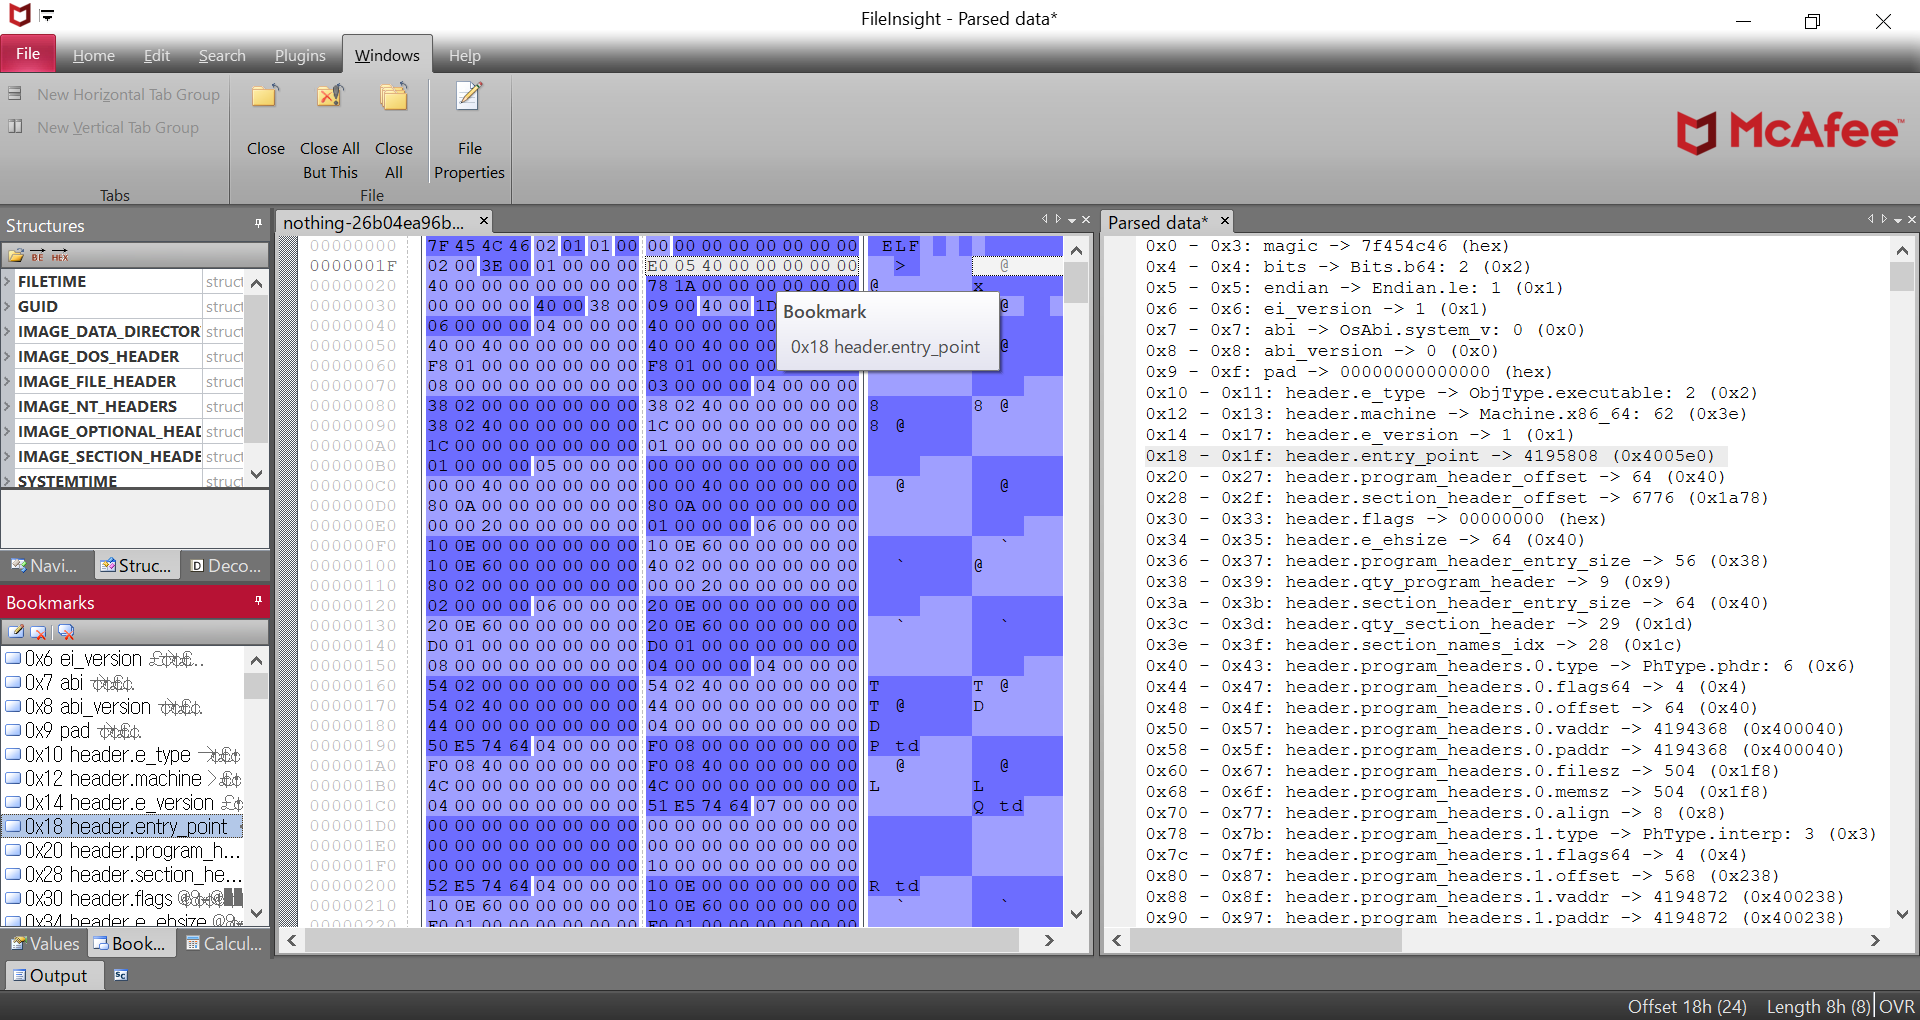
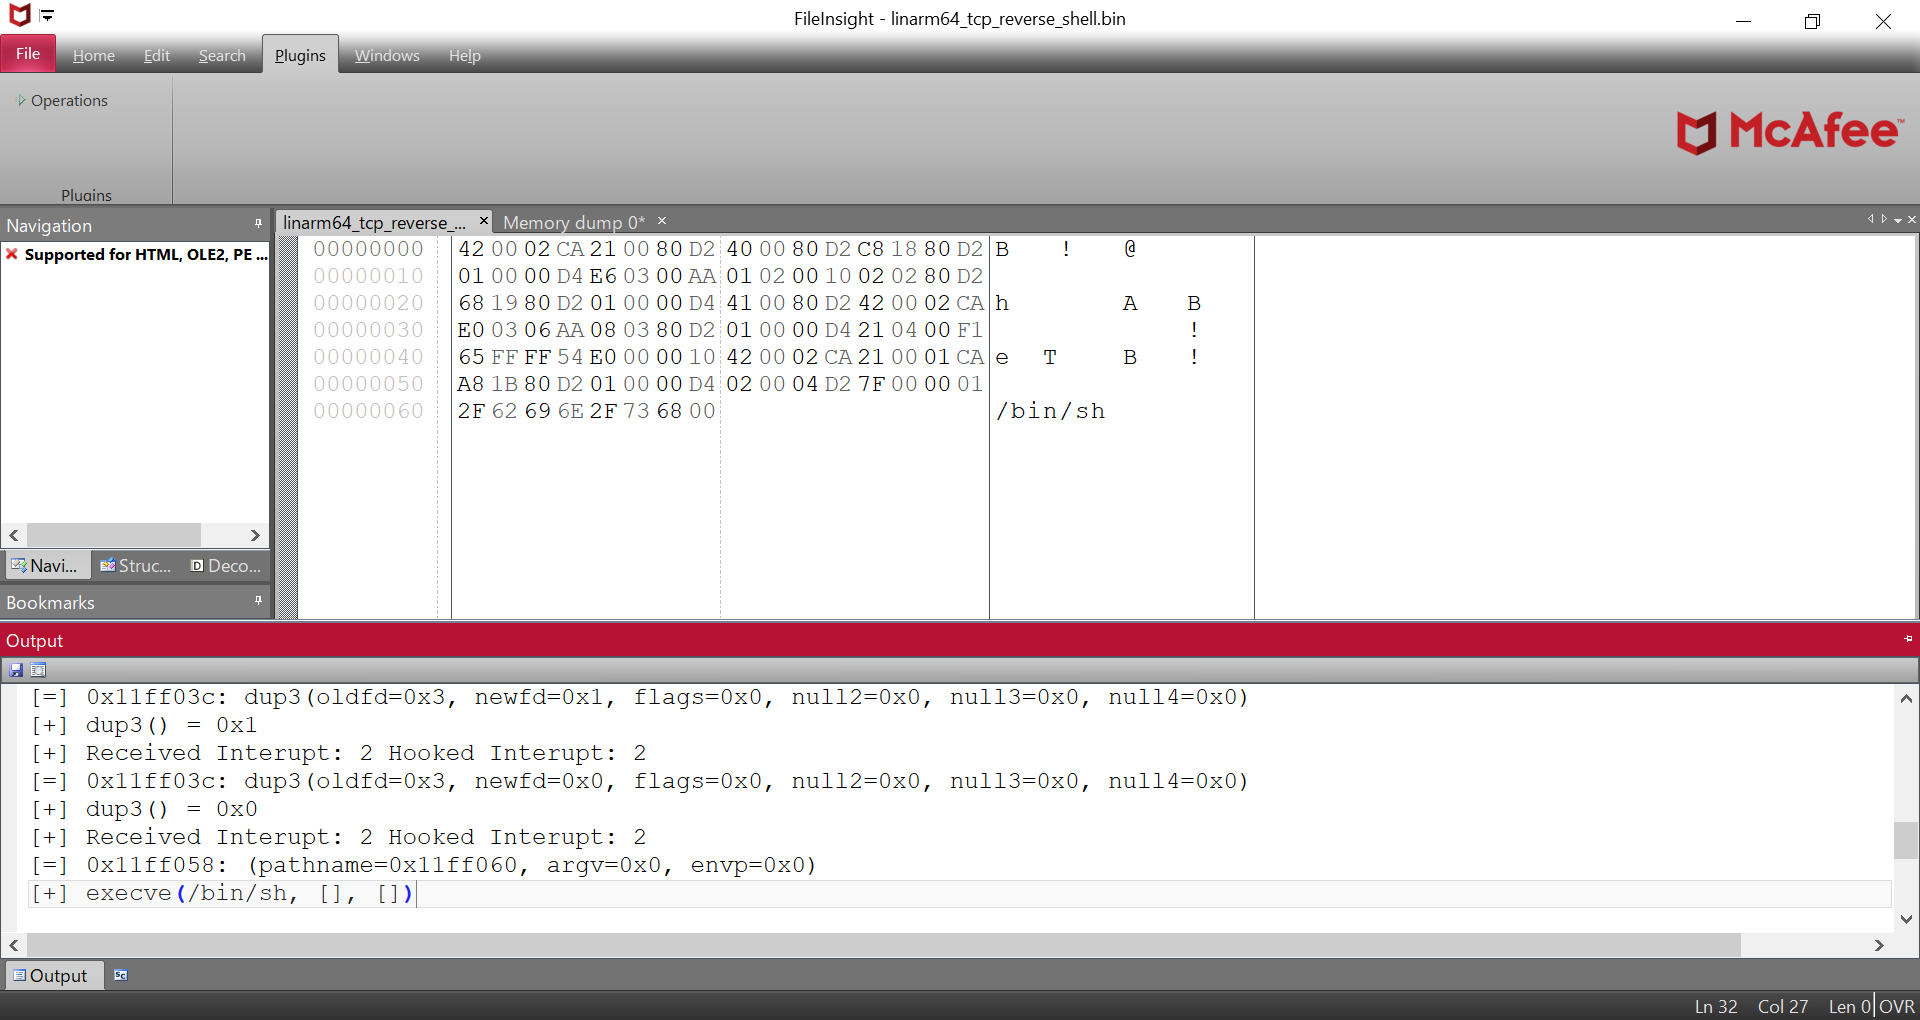
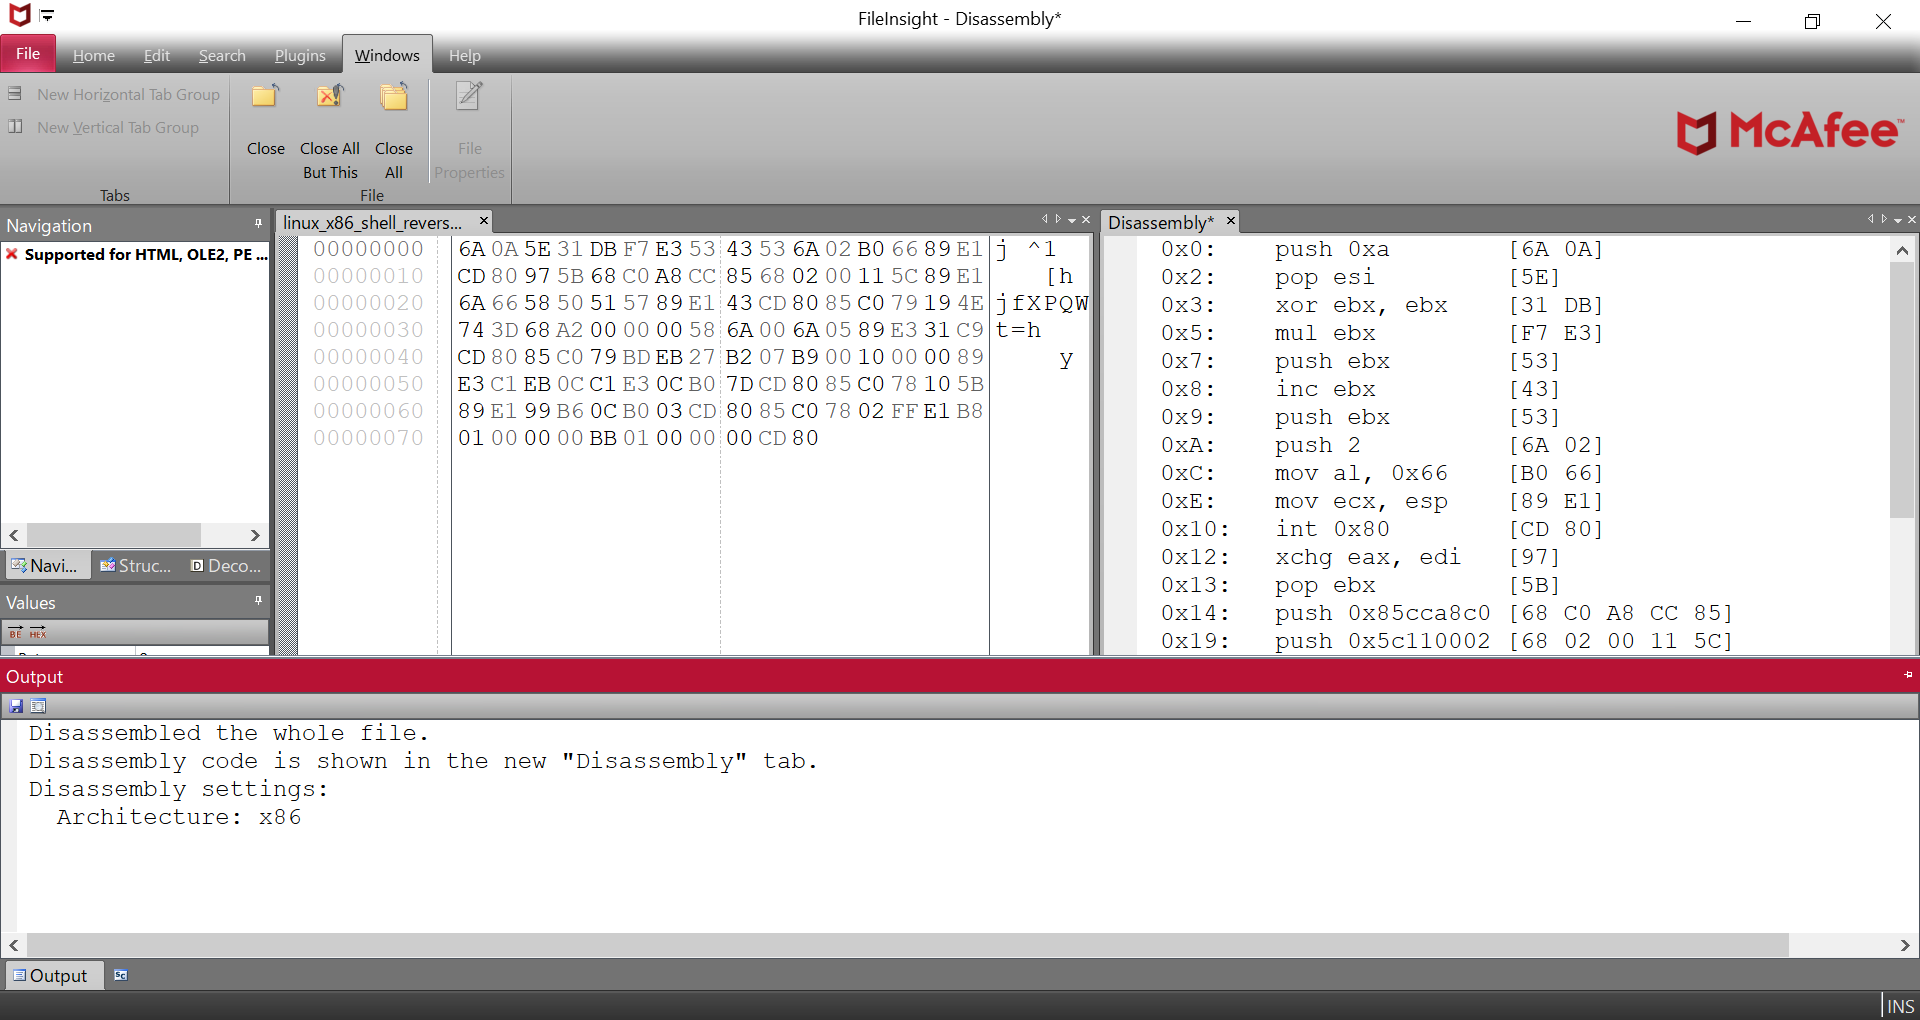
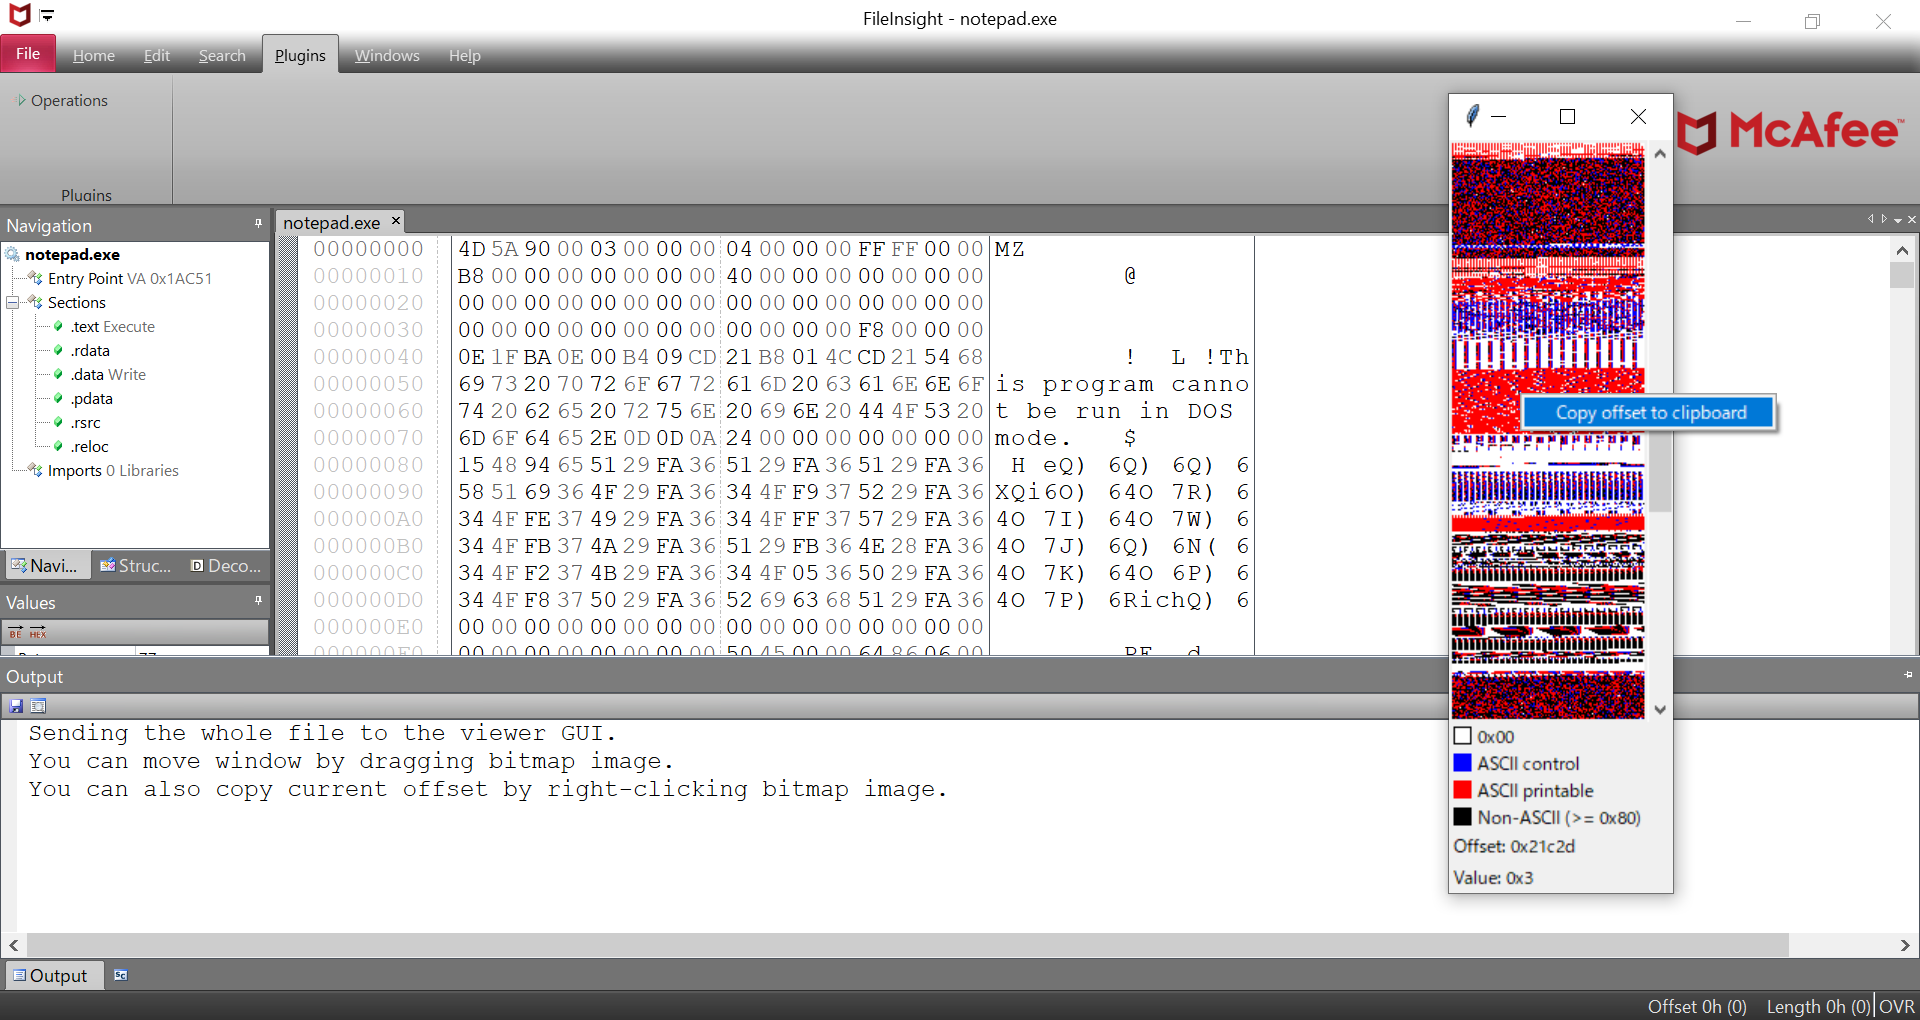
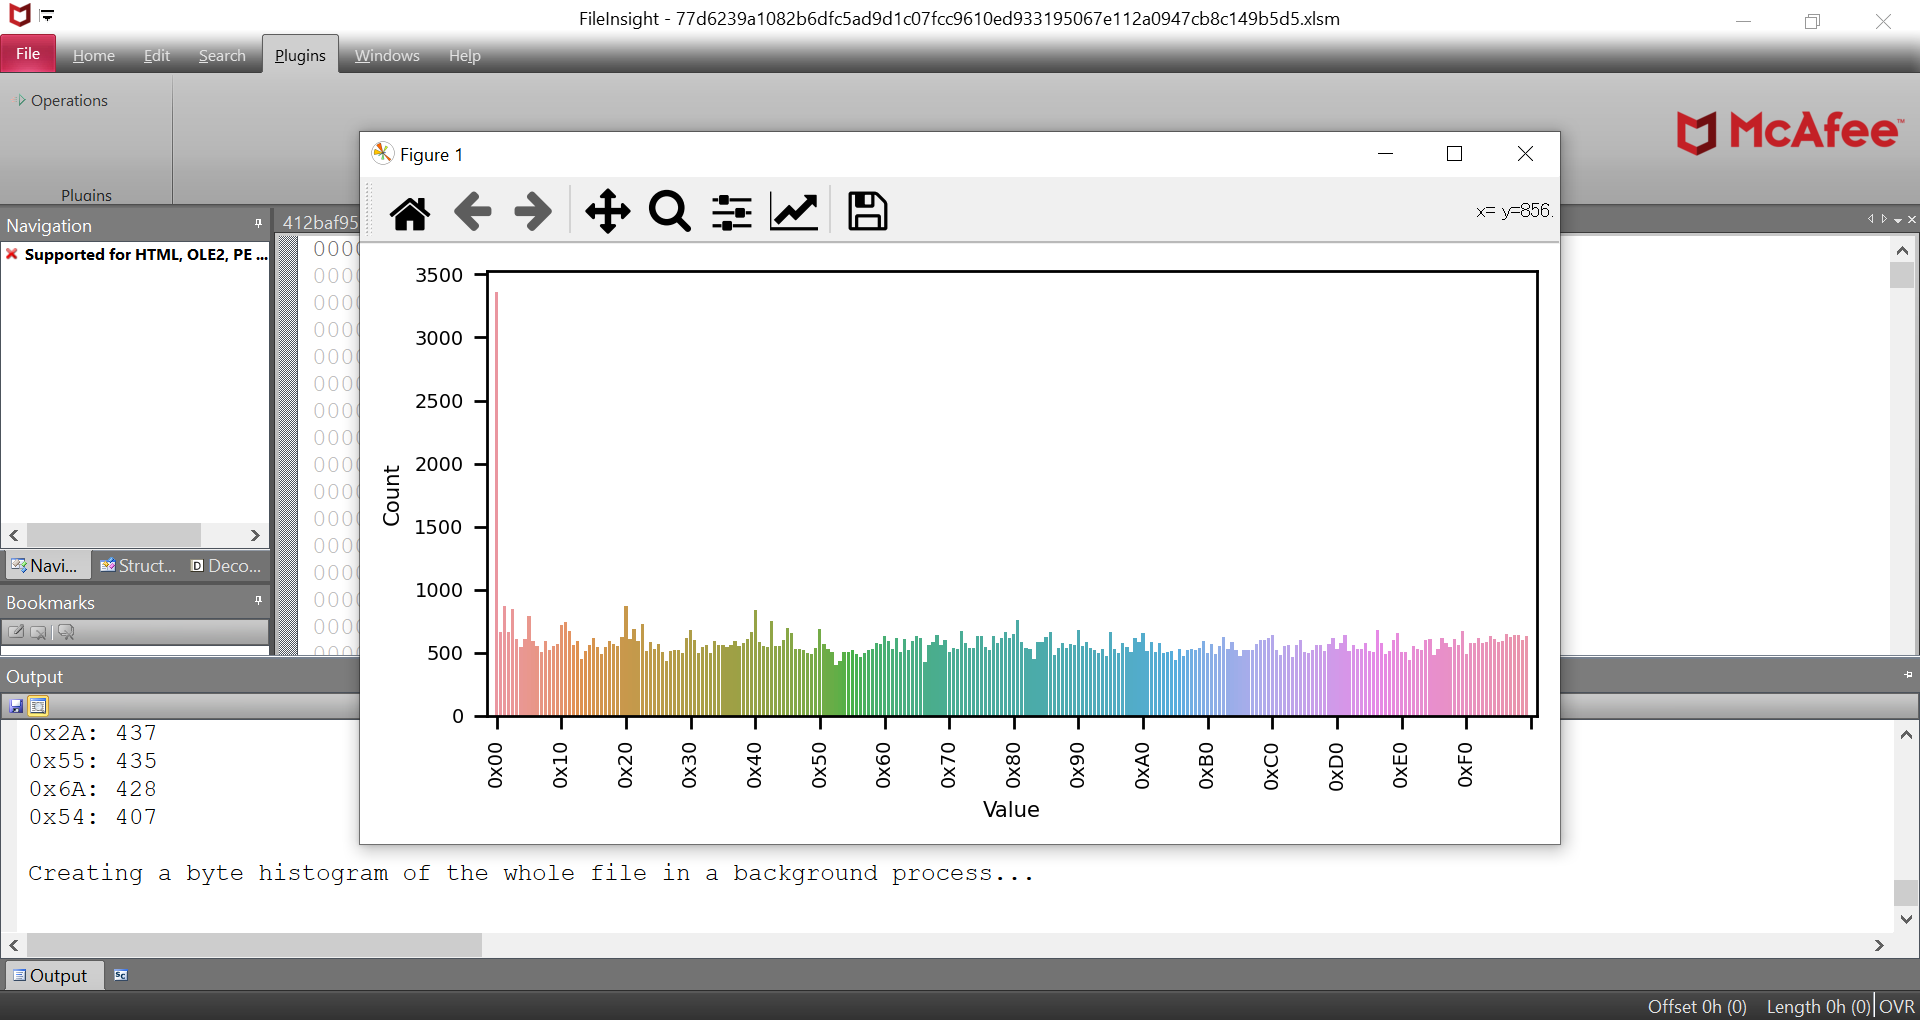
FileInsight-plugins ist eine große Sammlung von Plugins für den McAfee FileInsight Hex-Editor. Es erweitert den Editor um viele Funktionen wie Entschlüsselung, Dekompression, Suche nach XOR-verschlüsselten Textstrings, Scannen mit YARA-Regeln, Code-Emulation, Disassemblierung und mehr! Es ist nützlich für verschiedene Arten von Decodierungsaufgaben in der Malware-Analyse (z.B. Extrahieren von Malware-Executables und Decoy-Dokumenten aus bösartigen Dokumentdateien).
Für diejenigen, die nach dem FileInsight-Installer suchen, ist er verfügbar unter https://downloadcenter.trellix.com/products/mcafee-avert/fileinsight.msi.
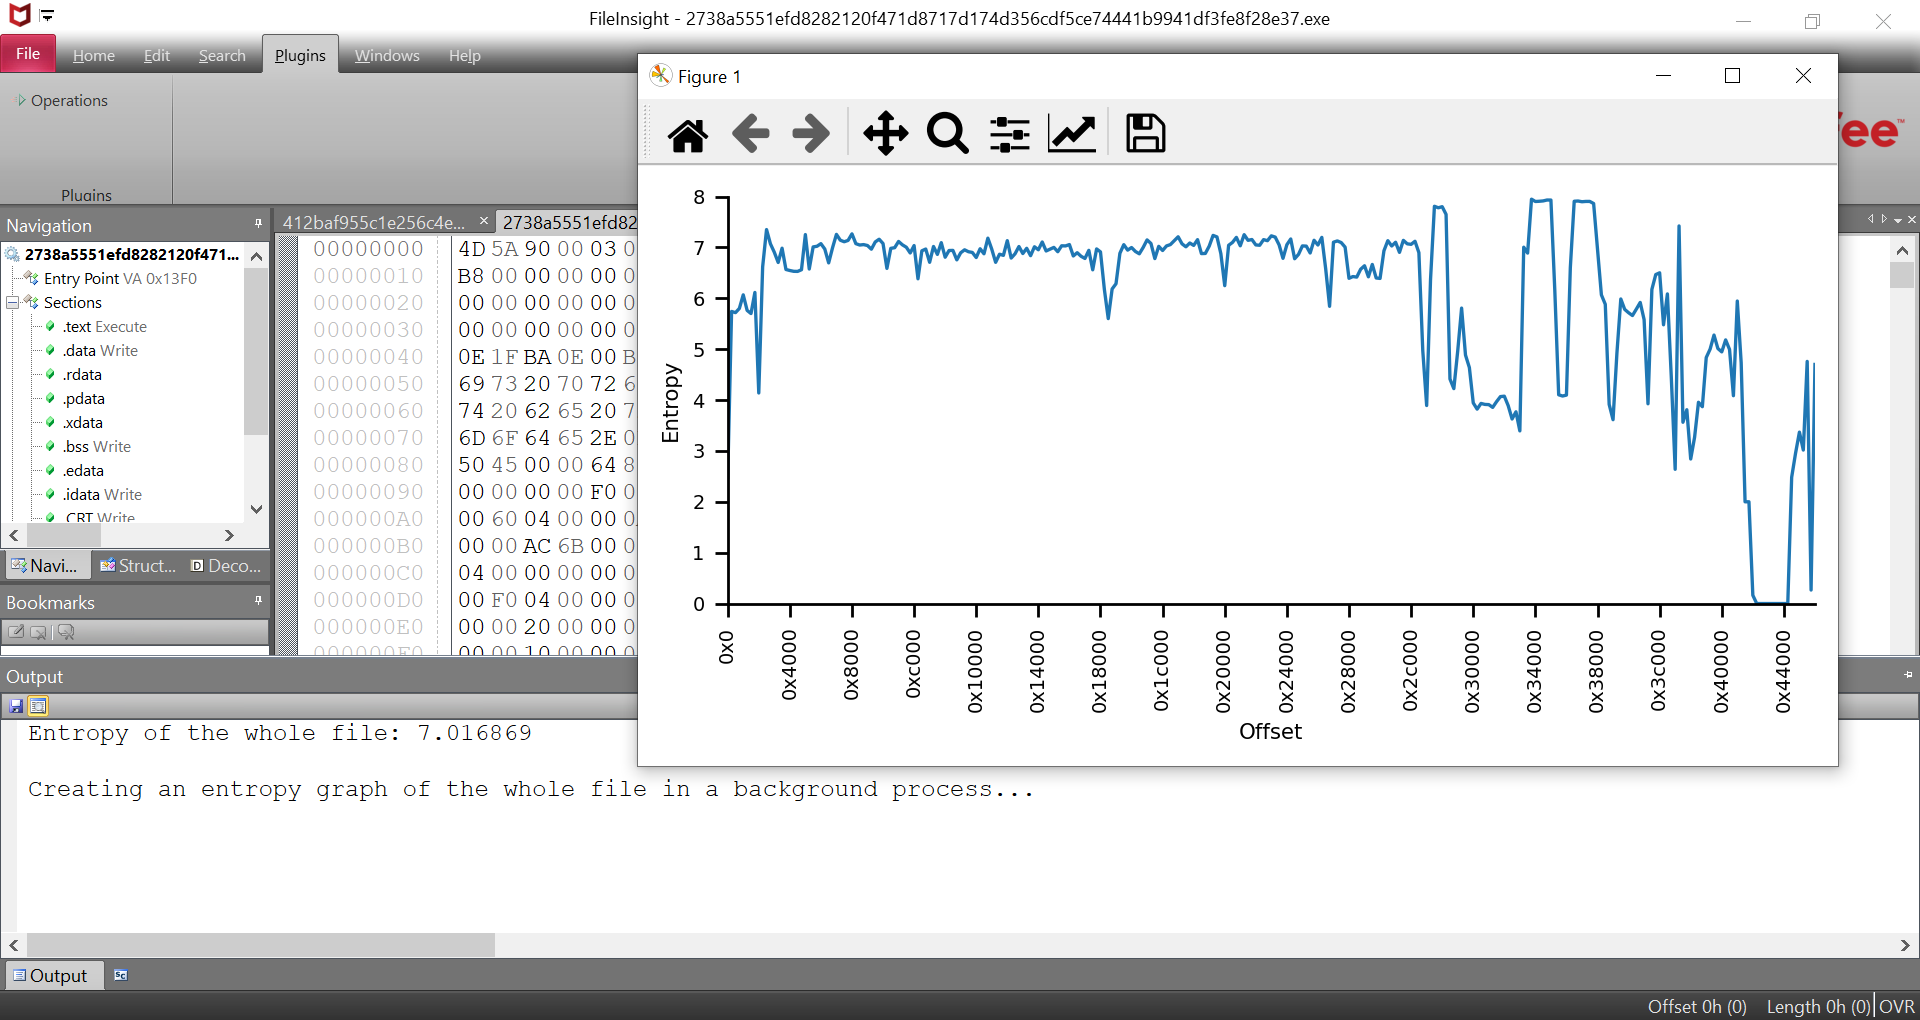
Bitte führen Sie den folgenden Befehl aus. Die neueste Release-Version von FileInsight-plugins und die Voraussetzungen einschließlich FileInsight und Python 3.12.x (x64) werden installiert.
powershell -exec bypass -command "IEX((New-Object Net.WebClient).DownloadString('https://raw.githubusercontent.com/nmantani/FileInsight-plugins/master/install.ps1'))"
Wenn Sie einen Proxyserver verwenden (z.B. IP-Adresse: 10.0.0.1, Port: 8080), führen Sie bitte die folgenden Befehle aus.
curl -x http://10.0.0.1:8080 -Lo install.ps1 https://raw.githubusercontent.com/nmantani/FileInsight-plugins/master/install.ps1
powershell -exec bypass .\install.ps1
Es gibt einige Python-Module, die manuell installiert werden müssen. Bitte folgen Sie den von den Plugins angezeigten Installationsanweisungen.
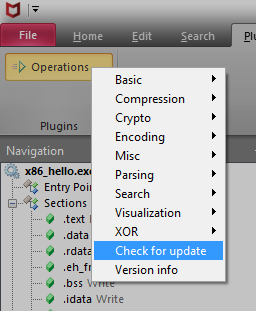
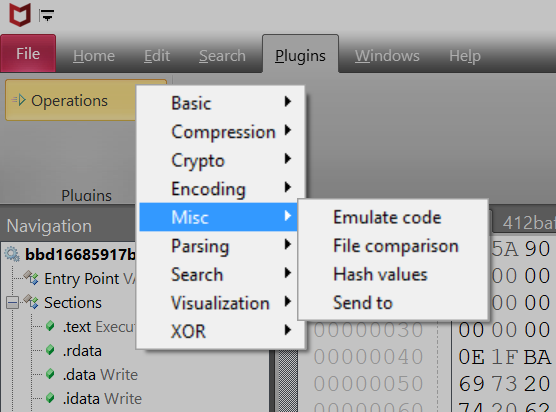
Bitte klicken Sie im Tab "Plugins" auf "Operationen" und wählen Sie dann ein Plugin aus.
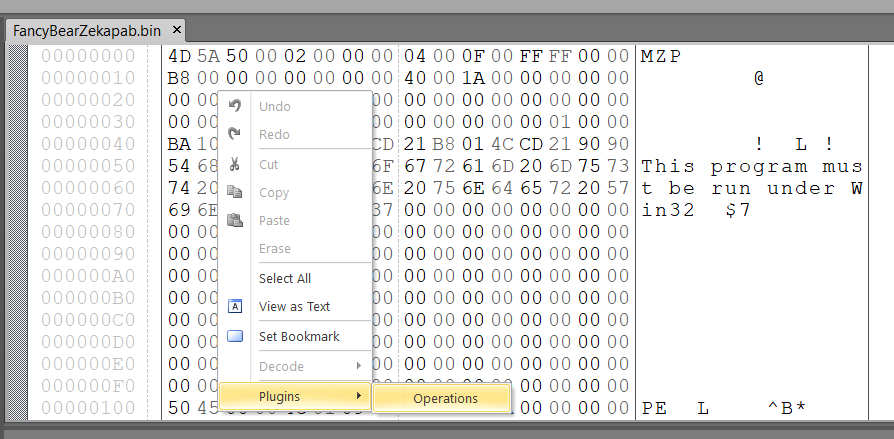
Sie können Plugins auch über das Rechtsklick-Kontextmenü verwenden.
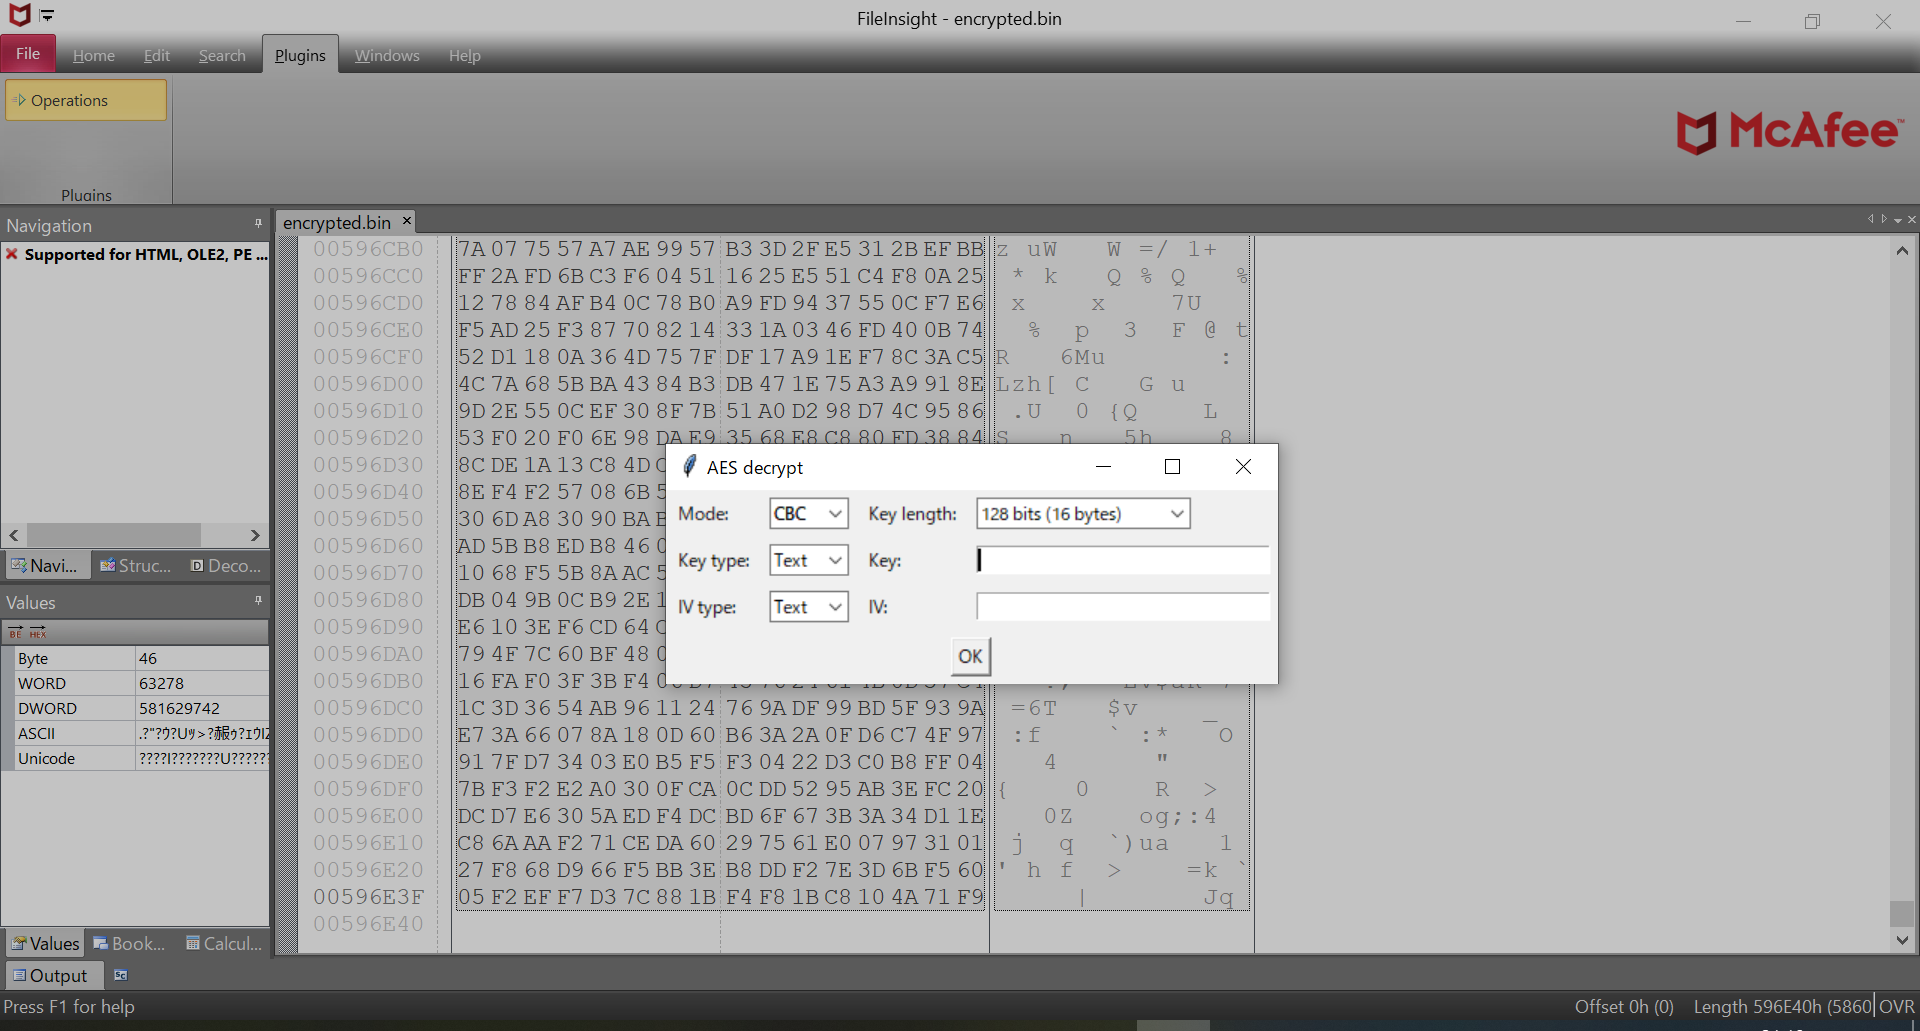
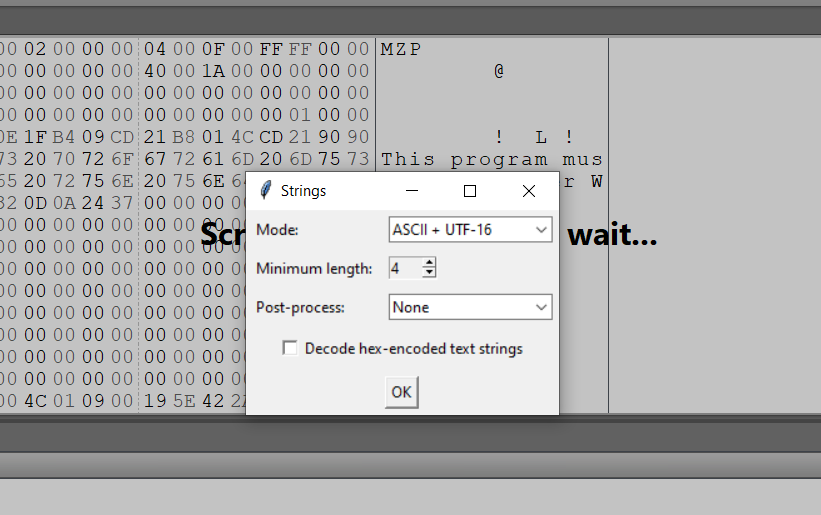
Einige Plugins zeigen bei der Verwendung einen zusätzlichen Dialog für Plugineinstellungen an.
Wenn Sie FileInsight-plugins auf die neueste Release-Version aktualisieren möchten, klicken Sie bitte auf "Nach Update suchen" im Plugin-Menü. Das PowerShell-Installationsskript (https://raw.githubusercontent.com/nmantani/FileInsight-plugins/master/install.ps1) wird ausgeführt, wenn eine neue Version verfügbar ist. Vorhandene Dateien werden überschrieben.
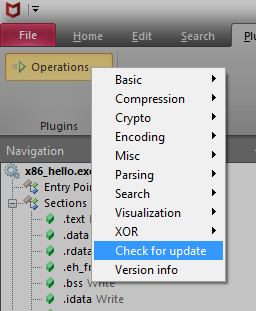
Sie können auch mit dem folgenden Befehl aktualisieren ("Nach Update suchen" führt diesen Befehl aus).
powershell -exec bypass -command "& ([scriptblock]::Create((New-Object Net.WebClient).DownloadString('https://raw.githubusercontent.com/nmantani/FileInsight-plugins/master/install.ps1'))) -update"
Wenn Sie einen Proxyserver verwenden (z.B. IP-Adresse: 10.0.0.1, Port: 8080), führen Sie bitte die folgenden Befehle aus.
curl -x http://10.0.0.1:8080 -Lo install.ps1 https://raw.githubusercontent.com/nmantani/FileInsight-plugins/master/install.ps1
powershell -exec bypass .\install.ps1 -update
Wenn Sie FileInsight-plugins auf den neuesten Snapshot aktualisieren möchten, fügen Sie bitte die Option "-snapshot" hinzu.
powershell -exec bypass -command "& ([scriptblock]::Create((New-Object Net.WebClient).DownloadString('https://raw.githubusercontent.com/nmantani/FileInsight-plugins/master/install.ps1'))) -update -snapshot"

