
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/mykethearchangel/term1b1tb0t
Allgemeine DienstprogrammeScripting & AutomatisierungInformationsbeschaffungKryptographieBedrohungsanalyse
GitHubmykethearchangel/term1b1tb0t

TERM1B1TB0T

Ein terminalbasiertes Tool, das Echtzeit-Bitcoin-Transaktionen über oder unter einem bestimmten Schwellenwert überwacht.

Repository anzeigen
12374vor 1 JahrNoch nicht geprüft
Teilen

TERMI₿IT₿OT 🤖

Ein einfaches Tool, das Bitcoin-Transaktionen in Echtzeit über oder unter einem bestimmten Preisziel mithilfe einer WebSocket-API auf Ihrem Terminal verfolgt.
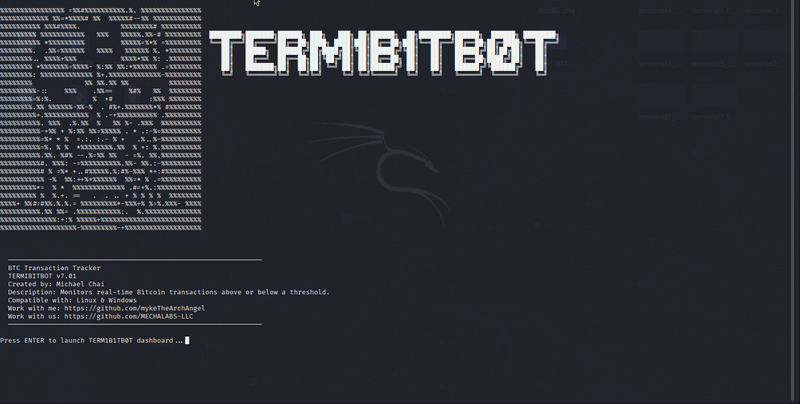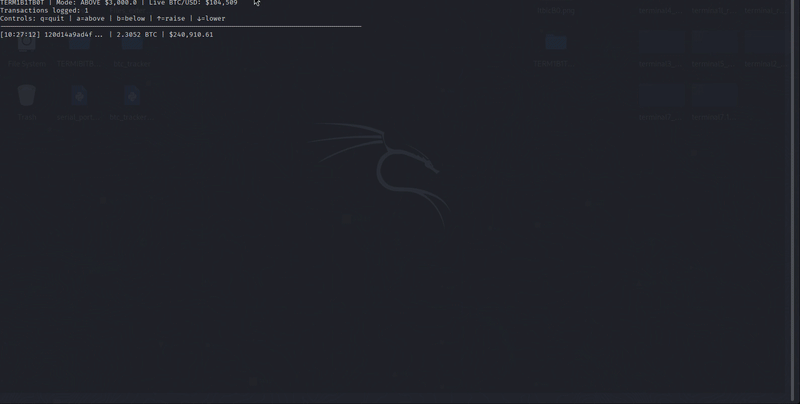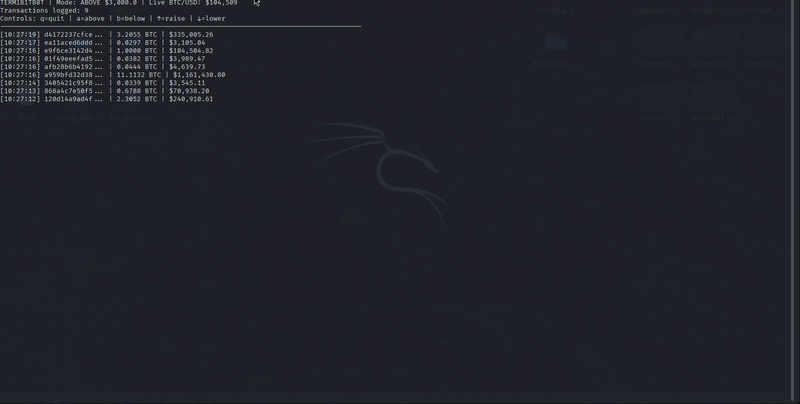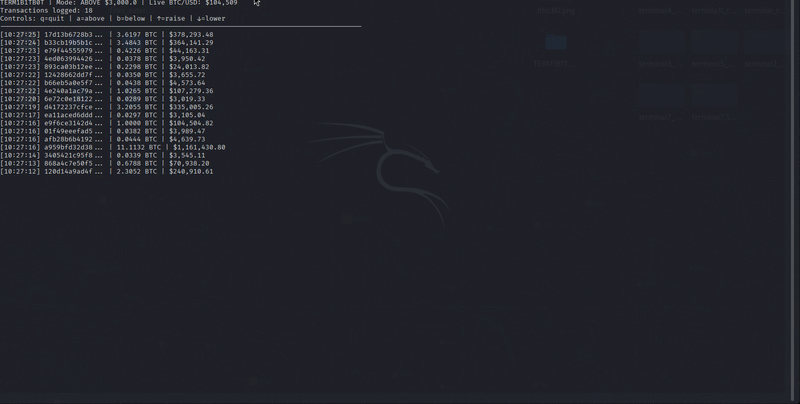
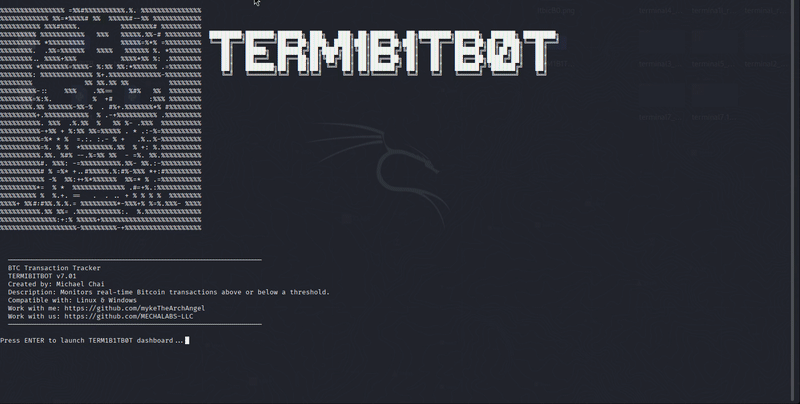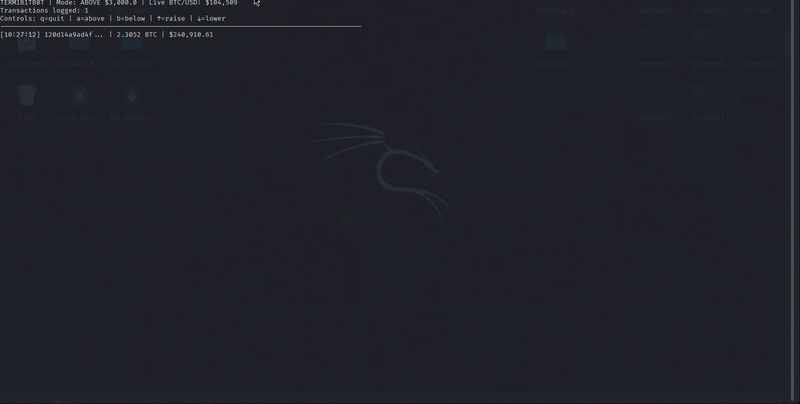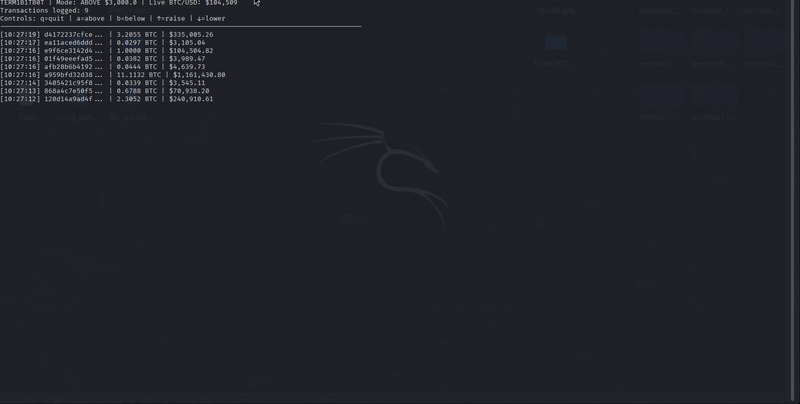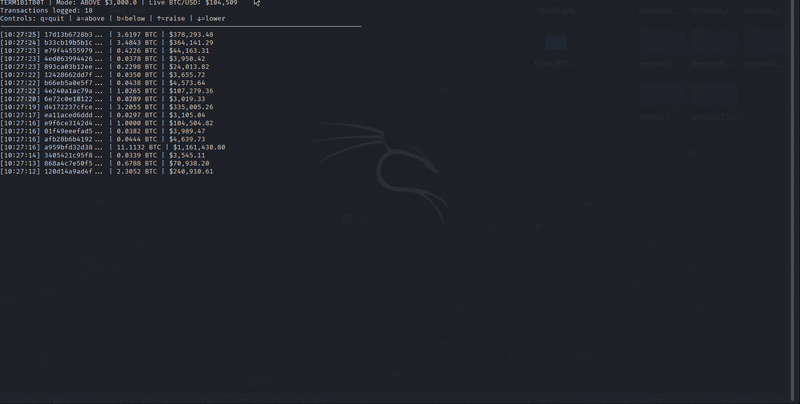
TERM1B1TB0T_bootanimate

SCHRITT-FÜR-SCHRITT: WINDOWS


-Step 1: Install Python (if not already installed)
Download from python.org
During install → make sure to check ✅ “Add Python to PATH”

-Öffnen Sie Windows Terminal / PowerShell

-Navigieren Sie zu Ihrem Bot-Ordner
cd \Users\<YourPCName>\Desktop\TERM1B1TB0T

-Schritt 2: Abhängigkeiten installieren (nur einmal nötig)
pip install requests websocket-client

-Schritt 3: Ausführen
python TERM1B1TB0T.py above 1000

-₿ WebSocket schließen
CTRL + C


SCHRITT-FÜR-SCHRITT: LINUX


Richten Sie eine virtuelle Umgebung für den Bot ein

Dies ist normal unter Linux (oder Debian-basierten Distributionen mit strengen Python-Umgebungen). Sie werden auf die Python’s PEP 668-Einschränkung stoßen, die verhindert, dass Sie Pakete systemweit mit pip3 installieren, um eine Beschädigung der vom Betriebssystem installierten Python-Pakete zu vermeiden.

Schritt 1: Erstellen Sie einen Ordner für Ihr Projekt

-Falls noch nicht geschehen:

-Führen Sie aus:
mkdir -p ~/TERM1B1TB0T
cd ~/TERM1B1TB0T

Schritt 2: Erstellen der virtuellen Umgebung

-Führen Sie aus:
python3 -m venv btc-env

-Dies erstellt einen Ordner btc-env/ in Ihrem Projekt, der eine isolierte Python-Umgebung enthält.

Schritt 3: Aktivieren der Umgebung

source btc-env/bin/activate

-Im Erfolgsfall sieht Ihr Terminal jetzt etwa so aus:
(btc-env) username@kali:~/TERM1B1TB0T$

-Das bedeutet, dass Sie sich in der virtuellen Umgebung befinden.

Schritt 4: Installieren von websocket-client

-Während die virtuelle Umgebung aktiv ist, installieren Sie die erforderliche Bibliothek:
pip install websocket-client

-Dies installiert das Paket nur in Ihrer virtuellen Umgebung — nicht systemweit.

Schritt 4.1: Installieren von websocket-client

-requests installieren:
pip install requests

Schritt 5: Bot ausführen

-Noch in der virtuellen Umgebung, starten Sie ihn mit:
python TERM1B1TB0T.py above 500

₿ Bot anhalten

CTRL + C

Virtuelle Umgebung beenden

deactivate

Später wieder aktivieren

source ~/TERM1B1TB0T/btc-env/bin/activate

Installierte Pakete auflisten

pip list

Verwendetes Python prüfen

which python (should point inside btc-env)

Bot mit einem benutzerdefinierten Limit ausführen

-Aktivieren Sie zuerst Ihre virtuelle Umgebung: source ~/TERM1B1TB0T/btc-env/bin/activate

-Führen Sie den Bot mit einem benutzerdefinierten Preislimit (in USD) aus: python TERM1B1TB0T.py above 5000

-Dadurch werden nur BTC-Transaktionen im Wert von mehr als 5000 $ protokolliert.

-Wenn Sie keinen Wert angeben

Wenn Sie Folgendes ausführen: python TERM1B1TB0T.py

…wird standardmäßig 1000 $ verwendet.

Logs anzeigen

Nachdem es eine Weile gelaufen ist:

Öffnen Sie high_value_btc_tx.log in einem Texteditor, um die gespeicherten Transaktionen anzuzeigen.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    315
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    285

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




