
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Cloudmare — Cloudflare, Sucuri, Incapsula echter IP-Tracker. | Kitploit

Tools/GitHubGitHub/mrh0wl/cloudmare
AufklärungInformationsbeschaffungWebsicherheitPenetrationstestsRed TeamingDNS-AnalyseArchived
GitHubmrh0wl/cloudmare

Cloudmare

Cloudflare, Sucuri, Incapsula echter IP-Tracker.

Repository anzeigen
1.8k23749vor 3 JahrenVon Kitploit geprüft
Teilen

Cloudmare

Cloudmare ist ein einfaches Tool, um die Ursprungsserver von Websites zu finden, die durch Cloudflare, Sucuri oder Incapsula mit einer falsch konfigurierten DNS geschützt sind.

Für weitere Details zu dieser häufigen Fehlkonfiguration und wie Cloudmare funktioniert, senden Sie mir eine private Nachricht.

So sieht Cloudmare in Aktion aus.
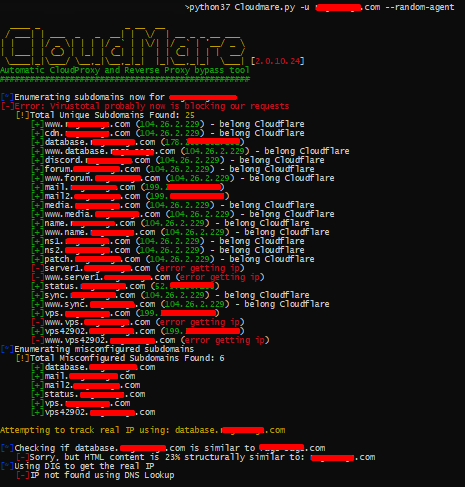
Beispielverwendung

(Die Websites und IP-Adressen in diesem Beispiel wurden verschleiert)

Einrichtung

  1. Klone das Repository
git clone https://github.com/MrH0wl/Cloudmare.git
  1. Gehe in den Ordner
cd Cloudmare
python Cloudmare.py -h or python Cloudmare.py -hh
  1. Führe Cloudmare aus (siehe Verwendung unten für weitere Details)
python Cloudmare.py -u target.site --bruter -sC -sSh -sSt --host verified.site

(Denken Sie daran, -hh für weitere Informationen zu den Argumenten anzuzeigen)

Termux-Benutzer

  1. pkg upgrade && pkg update
  2. pkg install git python libxml2 libxslt dnsutils
  3. git clone https://github.com/MrH0wl/Cloudmare.git
  4. cd Cloudmare
  5. python Cloudmare.py -h or python Cloudmare.py -hh
Hinweis: Seien Sie geduldig, wenn das Skript die Installation von Modulen erfordert.
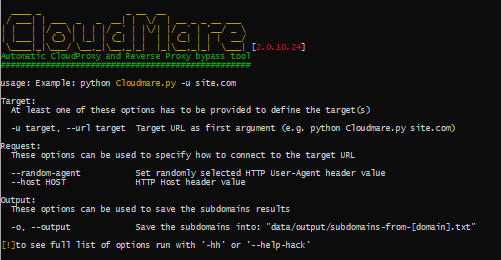
Usage

Hilfeoptionen

Kompatibilität

Getestet auf Python>=3.7 (verwenden Sie Python 2 nicht mehr), funktioniert unter Linux und Windows. Zögern Sie nicht, open an issue zu eröffnen, wenn Sie Fehlerberichte oder Fragen haben. Wenn Sie mitarbeiten möchten, sind Sie willkommen.

Spenden

Wenn Sie möchten, dass Cloudmare häufiger mit vielen weiteren Funktionen aktualisiert wird, können Sie spenden, um dies zu ermöglichen.
Spenden mit PayPal Spendiere mir einen Kaffee

Kontaktinformationen

✉️Email: [email protected]
🐦Twitter: @mrh0wl
📷Instagram: @mrh0wl

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    315
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    285

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





