Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2025-67325 — Details zu CVE-2025-67325 | Kitploit
Tools/GitHubGitHub/mr7s3d0/cve-2025-67325
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsRed TeamingPayload-Entwicklung
GitHubmr7s3d0/cve-2025-67325

CVE-2025-67325

Details zu CVE-2025-67325

Repository anzeigen
139vor 10 MonatenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    601
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    403
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    265
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    KI-gestützte OSINT-Engine zur Entdeckung und Kartierung von über 7.700 Social-Media-Identitäten im gesamten Web

    263

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

🚨 Nicht authentifizierte Remote-Codeausführung (RCE) via Datei-Upload

📌 Übersicht

  • Projekt: QloApps
  • Repository: https://github.com/Qloapps/QloApps
  • Betroffene Version(en): <= 1.7.0
  • Schwachstellenklasse: Nicht authentifizierte Remote-Codeausführung
  • Schweregrad: Kritisch
  • CVSS v3.1: (Kritisch) 9.8 CVSS:3.0/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
  • CVE ID: CVE-2025-67325
  • Entdeckt von: Neakk Pornlur
  • Offenlegungsdatum: 2026-01-09

🧩 Beschreibung

Uneingeschränkter Datei-Upload in der Hotelbewertungsfunktion in QloApps Version 1.7.0 und früher ermöglicht nicht authentifizierten Angreifern Remote-Codeausführung.


🎯 Betroffener Endpunkt

/module/qlohotelreview/default


⚠️ Ursache

Die Schwachstelle existiert aufgrund von:

  • Fehlender Validierung der Dateierweiterung.
  • Hochgeladene Dateien werden direkt vom Server ausgeführt.
  • Keine Authentifizierungs- oder Autorisierungsprüfungen am Endpunkt.

🔥 Auswirkungen

Ein erfolgreicher Exploit erlaubt einem Angreifer:

  • Ausführen beliebiger Betriebssystembefehle.
  • Lesen/Schreiben/Löschen sensibler Serverdateien.
  • Zugriff auf Datenbank-Anmeldeinformationen.
  • Wechsel zu internen Netzwerkdiensten.
  • Vollständige Kompromittierung des Hosting-Servers.

Diese Schwachstelle führt zu einem vollständigen Verlust von Vertraulichkeit, Integrität und Verfügbarkeit (CIA-Triade).


🛠️ Proof of Concept (PoC) auf QloApps Version 1.7.0

Wir benötigen eine gültige id_order und ein Ajax-Token, um den anfälligen Endpunkt zu erreichen. Für die id_order führen wir manuell eine Brute-Force-Attacke durch, beginnend bei 1, oder wir erstellen ein Gastkonto und buchen ein Zimmer, um diese id_order zu erhalten. Das Ajax-Token können wir von jeder Hotelzimmerseite abrufen.

1. Ajax-Token abrufen
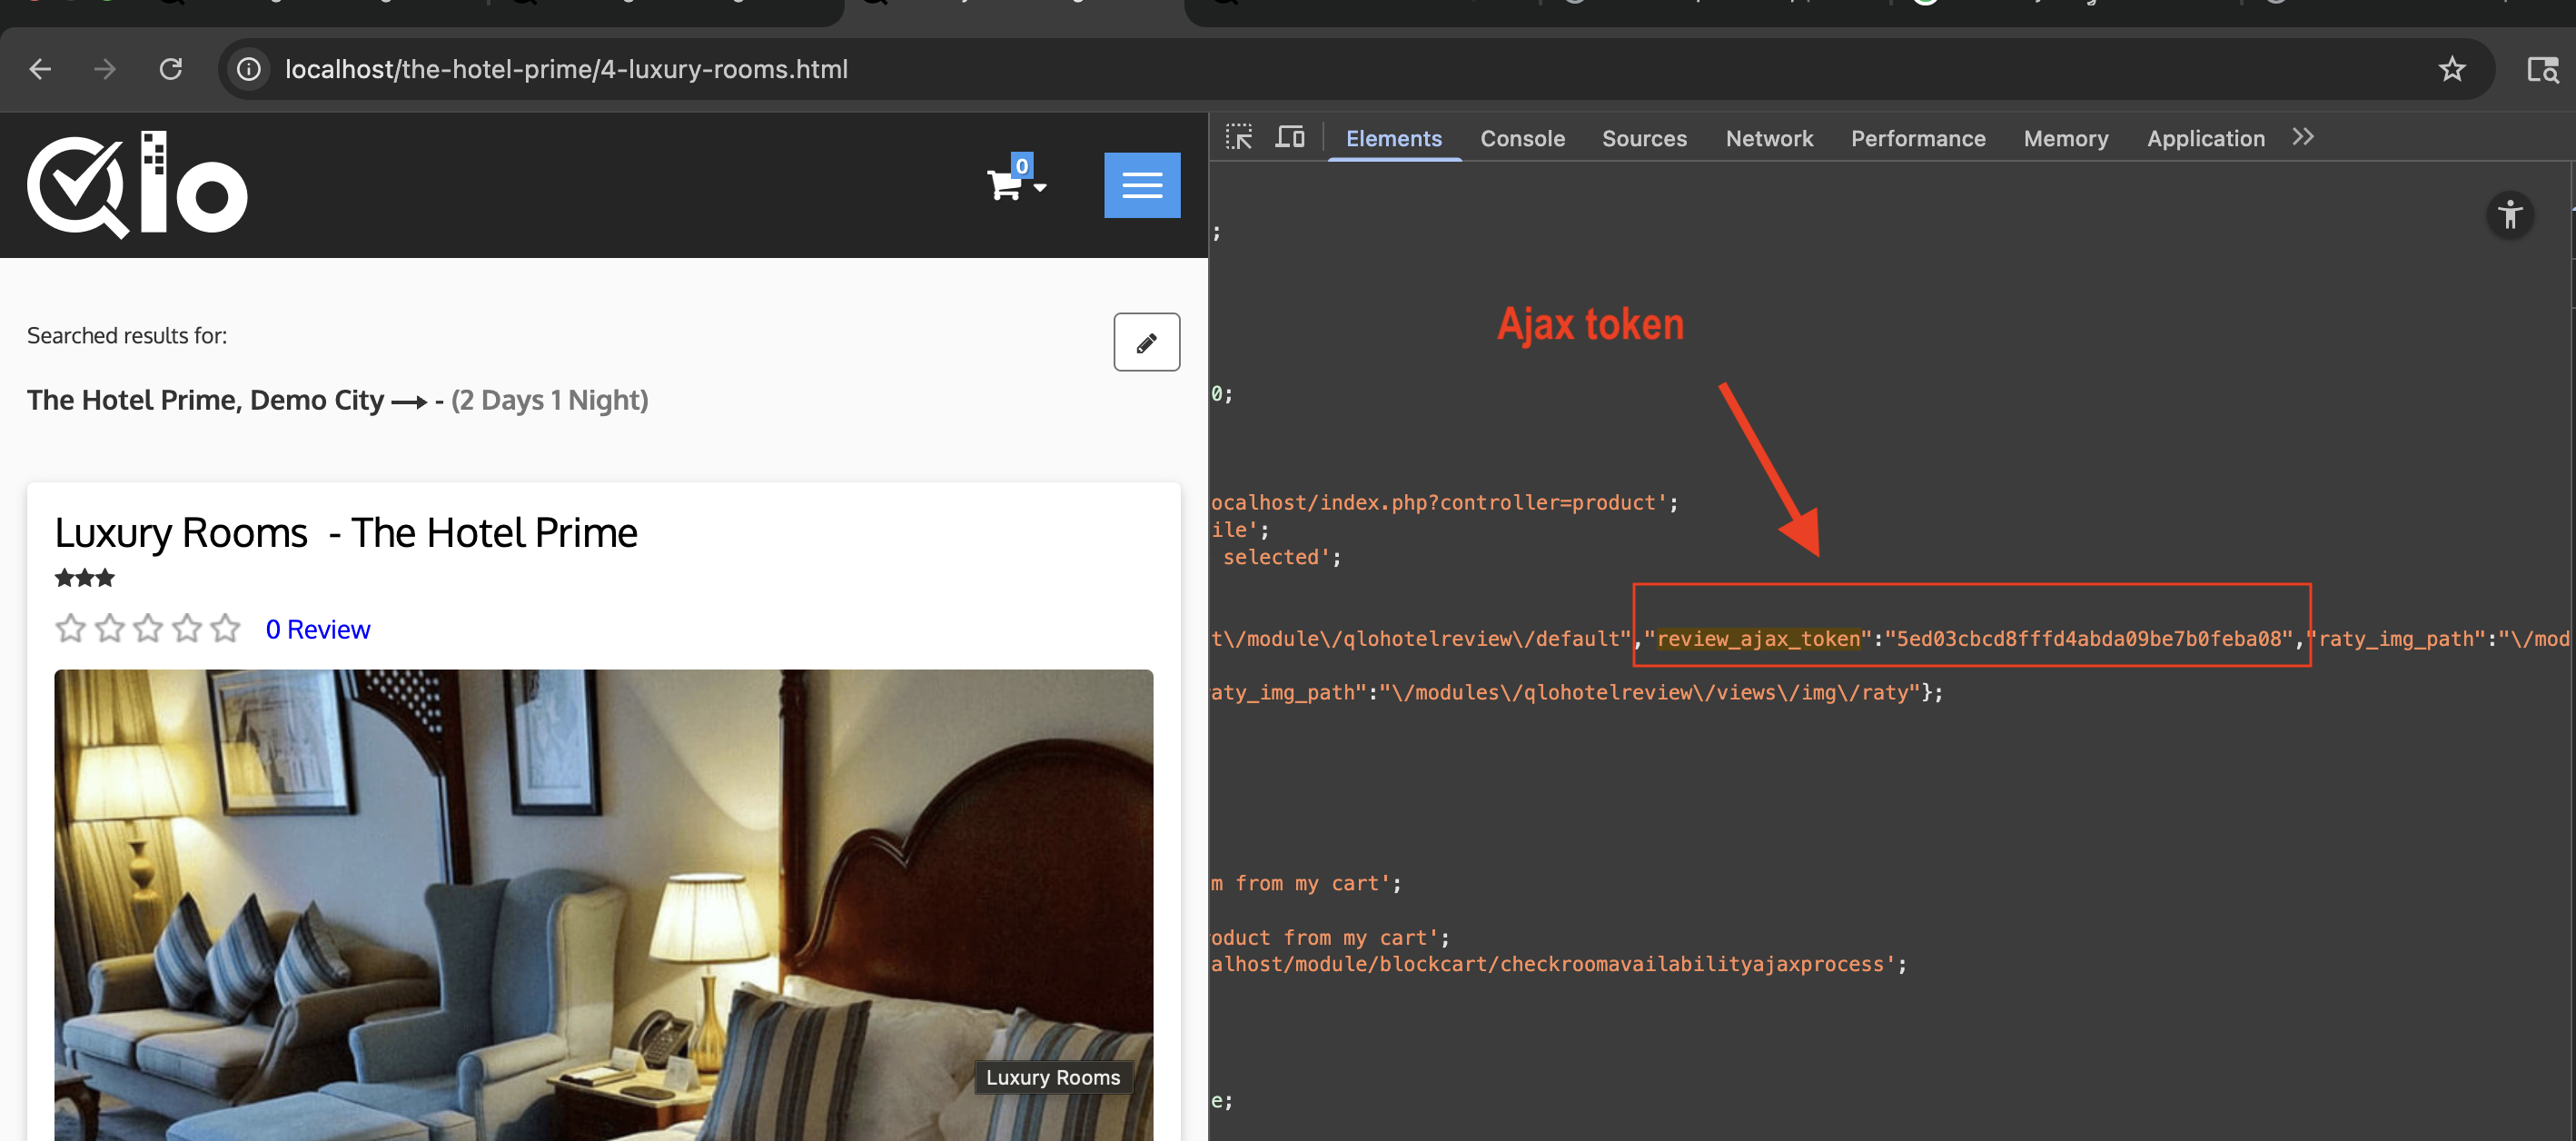
poc1

2. Ein Hotel bewerten und unsere präparierte Image+PHP-Webshell hochladen.

poc2 poc3

3. Remote-Codeausführung auslösen

Unsere hochgeladene Webshell finden wir unter https://target.com/modules/qlohotelreview/views/img/review/<id_order>/1.php poc

Tool herunterladen