
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2025-55182-TOOLS — Ein umfassendes Erkennungs- und Sicherheitsbewertungs-Tool für CVE-2025-55182 | Kitploit

Tools/GitHubGitHub/mingyisecurity-lab/cve-2025-55182-tools
SchwachstellenscannerSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsRemote-Access-Tool
GitHubmingyisecurity-lab/cve-2025-55182-tools

CVE-2025-55182-TOOLS

Ein umfassendes Erkennungs- und Sicherheitsbewertungs-Tool für CVE-2025-55182

Repository anzeigen
228vor 11 MonatenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    597
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    396
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    274
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    KI-gestützte OSINT-Engine zur Entdeckung und Kartierung von über 7.700 Social-Media-Identitäten im gesamten Web

    260

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2025-55182 Exploit-Tool

CVE-2025-55182 Umfassendes Exploitation-/Erkennungstool

Entwickelt von MingYi Security Lab
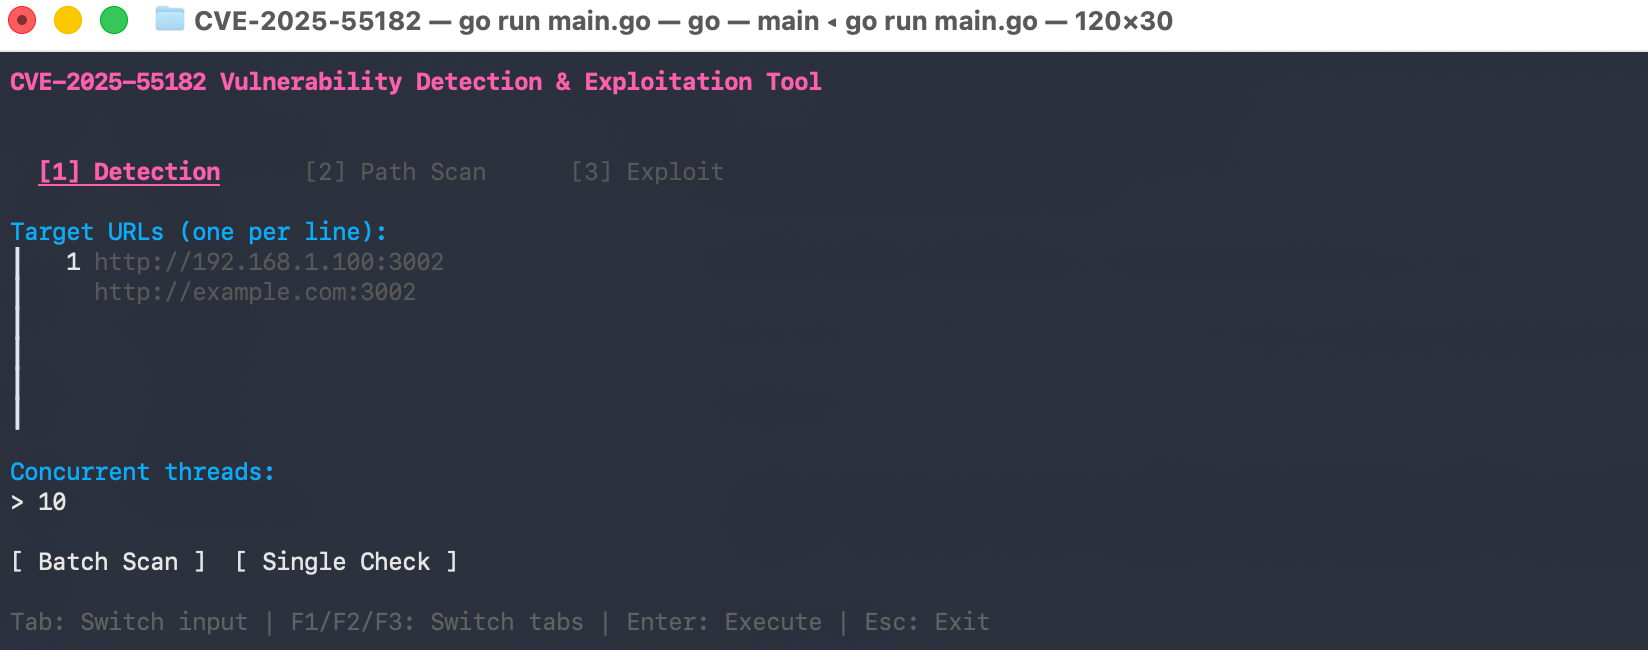
Screenshot

Funktionen

  • Schwachstellenerkennung: Mehrere Ziele im Batch-Modus auf die Schwachstelle scannen
  • Pfad-Scan: Gängige Server-Action-Endpunkte scannen, um verwundbare Pfade zu entdecken
  • Remote Code Execution: Systembefehle auf verwundbaren Zielen ausführen
  • Mehrere Exploit-Methoden:
    • V1: vm#runInThisContext - Klassische RCE-Methode
    • V2: $@ Chunk.prototype.then - Fortgeschrittener POC für Next.js 16.0.6+

Installation

go build -o cve-tool main.go

Verwendung

./cve-tool

Tastaturkürzel

TasteAktion
TabZwischen Eingabefeldern wechseln
Shift+TabVorheriges Eingabefeld
F1 / Ctrl+1Tab Erkennung
F2 / Ctrl+2Tab Pfad-Scan
F3 / Ctrl+3Tab Exploit
EnterAktuelle Aktion ausführen
Ctrl+QSchnellbefehle (Tab Exploit)
Ctrl+EExploit-Methode wechseln (Tab Exploit)
EscBeenden

Tabs

  1. Erkennung: Ein oder mehrere Ziele auf die Schwachstelle scannen
  2. Pfad-Scan: Verwundbare Endpunkte auf einem einzelnen Ziel entdecken
  3. Exploit: Befehle auf bestätigten verwundbaren Zielen ausführen

Standard-Pfadwörterbuch

Das Tool enthält gängige Server-Action-Pfade:

  • /, /formaction, /action, /actions
  • /api/action, /api/actions, /api/form, /api/submit
  • /submit, /form, /rsc, /_rsc
  • /_next/forms, /server-action, /server-actions

Exploit-Methoden

V1: vm#runInThisContext

Klassische RCE-Methode, die vm#runInThisContext verwendet, um beliebigen JavaScript-Code auszuführen.

V2: $@ Chunk.prototype.then (Next.js 16.0.6+)

Fortgeschrittener POC, der die $@-Deserialisierung nutzt, um eine Chunk-Referenz zu erhalten, und Chunk.prototype.then als then-Eigenschaft des Root-Objekts festlegt. Dies löst eine Blob-Deserialisierung mit dem Function-Konstruktor für RCE aus.

Kernidee:

  1. Die $@-Deserialisierung verwenden, um eine Chunk-Referenz zu erhalten
  2. Chunk.prototype.then als then-Eigenschaft festlegen
  3. Beim Awaiten/Auflösen wird then mit dem Root-Objekt als this aufgerufen
  4. Den Status auf RESOLVED_MODEL setzen, um initializeModelChunk mit einem gefälschten Chunk aufzurufen
  5. Die Blob-Deserialisierung auslösen, die response._formData.get mit einer angreiferkontrollierten Nutzlast aufruft

Haftungsausschluss

Dieses Tool ist ausschließlich für autorisierte Sicherheitstests bestimmt. Unbefugter Zugriff auf Computersysteme ist illegal.

Lizenz

Copyright © 2025 MingYi Security Lab. Alle Rechte vorbehalten.

Tool herunterladen





