
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
agent_tesla_panel_rce — Dies ist ein Metasploit-Modul, das die Befehlsinjektions-Schwachstelle im Kontrollzentrum des Agent Tesla ausnutzt. | Kitploit
Tools/GitHubGitHub/mekhalleh/agent_tesla_panel_rce
ExploitationWebanwendungs-ExploitationPenetrationstests
GitHubmekhalleh/agent_tesla_panel_rce

agent_tesla_panel_rce

Dies ist ein Metasploit-Modul, das die Befehlsinjektions-Schwachstelle im Kontrollzentrum des Agent Tesla ausnutzt.

Repository anzeigen
1140vor 6 JahrenNoch nicht geprüft
Teilen

agent_tesla_panel_rce

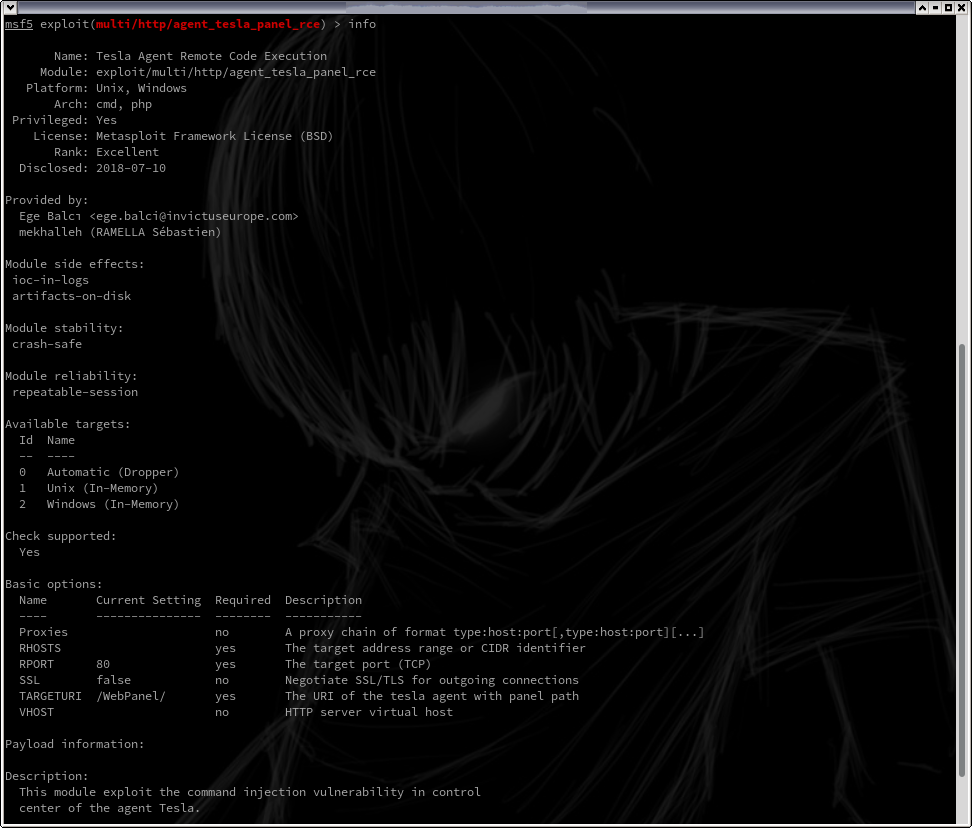
Dieses Modul nutzt die Schwachstelle zur Befehlsinjizierung im Kontrollzentrum von Agent Tesla aus.

Einrichtung

Ressourcen zum Testen sind hier verfügbar: https://github.com/mekhalleh/agent_tesla_panel_rce/tree/master/resources

Windows

Für WebPanel1.7z (nicht authentifizierte RCE) habe ich den WAMP-Server 3.1.9 x64 mit PHP-Version 5.6.40 konfiguriert (für die ioncube-Kompatibilität).

Für WebPanel2.7z (authentifizierte RCE) habe ich den WAMP-Server 3.1.9 x64 mit PHP-Version 7.2.18 konfiguriert (für die ioncube-Kompatibilität).

Für WebPanel3.7z (authentifizierte RCE) habe ich den WAMP-Server 3.1.9 x64 mit PHP-Version 7.2.18 konfiguriert (der Quellcode ist nicht verschleiert, ioncube wird nicht benötigt).

Linux

Für WebPanel1.7z (nicht authentifizierte RCE) habe ich ein Debian 9 verwendet, auf dem ich PHP-Version 5.6.40 installiert habe (für die ioncube-Kompatibilität).

Für WebPanel2.7z (authentifizierte RCE) habe ich ein Debian 9 verwendet, auf dem ich die Standard-PHP-Version installiert habe (für die ioncube-Kompatibilität).

Für WebPanel3.7z (nicht authentifizierte RCE) habe ich ein Debian 9 verwendet, auf dem ich die Standard-PHP-Version installiert habe (der Quellcode ist nicht verschleiert, ioncube wird nicht benötigt).

Verifizierungsschritte

  1. Installieren Sie das Modul wie gewohnt
  2. Starten Sie msfconsole
  3. Führen Sie aus: use exploit/multi/http/agent_tesla_panel_rce
  4. Führen Sie aus: set RHOSTS 192.168.0.15
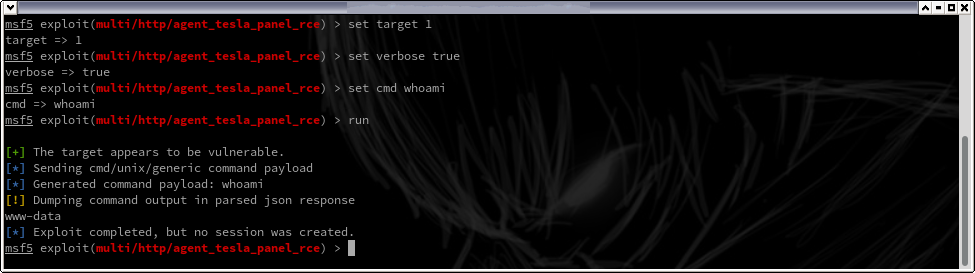
  5. Führen Sie aus: run

alt text

Zielauswahl

Windows

alt text

alt text

Linux

alt text

alt text

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    345
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    311
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    303

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →