mandiant/capa
Regelbasiertes statisches und dynamisches Analyse-Tool, das Fähigkeiten in PE-, ELF-, .NET- und Shellcode-Dateien identifiziert und sie MITRE ATT&CK-Techniken zur Malware-Triage zuordnet.
capa erkennt Fähigkeiten in ausführbaren Dateien. Sie führen es gegen eine PE-, ELF-, .NET-Modul-, Shellcode-Datei oder einen Sandbox-Bericht aus, und es teilt Ihnen mit, was es denkt, dass das Programm tun kann. Beispielsweise könnte es vorschlagen, dass die Datei eine Hintertür ist, in der Lage ist, Dienste zu installieren, oder sich auf HTTP zur Kommunikation verlässt.
Um capa-Ergebnisse interaktiv in Ihrem Browser zu inspizieren, verwenden Sie den capa Explorer Web.
Wenn Sie capa-Regeln inspizieren oder erstellen möchten, besuchen Sie das capa-rules-Repository. Andernfalls lesen Sie weiter.
Nachfolgend finden Sie eine Liste unserer capa-Blogbeiträge mit weiteren Details.
$ capa.exe suspicious.exe
+--------------------+------------------------------------------------------------------------+ | ATT&CK Tactic | ATT&CK Technique | |--------------------+------------------------------------------------------------------------| | DEFENSE EVASION | Obfuscated Files or Information [T1027] | | DISCOVERY | Query Registry [T1012] | | | System Information Discovery [T1082] | | EXECUTION | Command and Scripting Interpreter::Windows Command Shell [T1059.003] | | | Shared Modules [T1129] | | EXFILTRATION | Exfiltration Over C2 Channel [T1041] | | PERSISTENCE | Create or Modify System Process::Windows Service [T1543.003] | +--------------------+------------------------------------------------------------------------+
+-------------------------------------------+-------------------------------------------------+ | CAPABILITY | NAMESPACE | |-------------------------------------------+-------------------------------------------------| | read and send data from client to server | c2/file-transfer | | execute shell command and capture output | c2/shell | | receive data (2 matches) | communication | | send data (6 matches) | communication | | connect to HTTP server (3 matches) | communication/http/client | | send HTTP request (3 matches) | communication/http/client | | create pipe | communication/named-pipe/create | | get socket status (2 matches) | communication/socket | | receive data on socket (2 matches) | communication/socket/receive | | send data on socket (3 matches) | communication/socket/send | | connect TCP socket | communication/socket/tcp | | encode data using Base64 | data-manipulation/encoding/base64 | | encode data using XOR (6 matches) | data-manipulation/encoding/xor | | run as a service | executable/pe | | get common file path (3 matches) | host-interaction/file-system | | read file | host-interaction/file-system/read | | write file (2 matches) | host-interaction/file-system/write | | print debug messages (2 matches) | host-interaction/log/debug/write-event | | resolve DNS | host-interaction/network/dns/resolve | | get hostname | host-interaction/os/hostname | | create process | host-interaction/process/create | | create registry key | host-interaction/registry/create | | create service | host-interaction/service/create | | create thread | host-interaction/thread/create | | persist via Windows service | persistence/service | +-------------------------------------------+-------------------------------------------------+
# Download und Verwendung
Laden Sie stabile Versionen der eigenständigen capa-Binärdateien [hier](https://github.com/mandiant/capa/releases) herunter. Sie können die eigenständigen Binärdateien ohne Installation ausführen. capa ist ein Befehlszeilenwerkzeug, das im Terminal ausgeführt werden sollte.
Um capa als Bibliothek zu verwenden oder in ein anderes Werkzeug zu integrieren, finden Sie weitere Einrichtungsanweisungen in [doc/installation.md](https://github.com/mandiant/capa/blob/master/doc/installation.md).
**Dokumentation:** [Verwendung und Tipps](https://github.com/mandiant/capa/blob/master/doc/usage.md) · [Installation](https://github.com/mandiant/capa/blob/master/doc/installation.md) · [Einschränkungen](https://github.com/mandiant/capa/blob/master/doc/limitations.md) · [FAQ](https://github.com/mandiant/capa/blob/master/doc/faq.md)
# capa Explorer Web
Der [capa Explorer Web](https://mandiant.github.io/capa/explorer/) ermöglicht es Ihnen, capa-Ergebnisse interaktiv in Ihrem Webbrowser zu erkunden. Neben der Online-Version können Sie eine eigenständige HTML-Datei für die lokale Offline-Nutzung herunterladen.
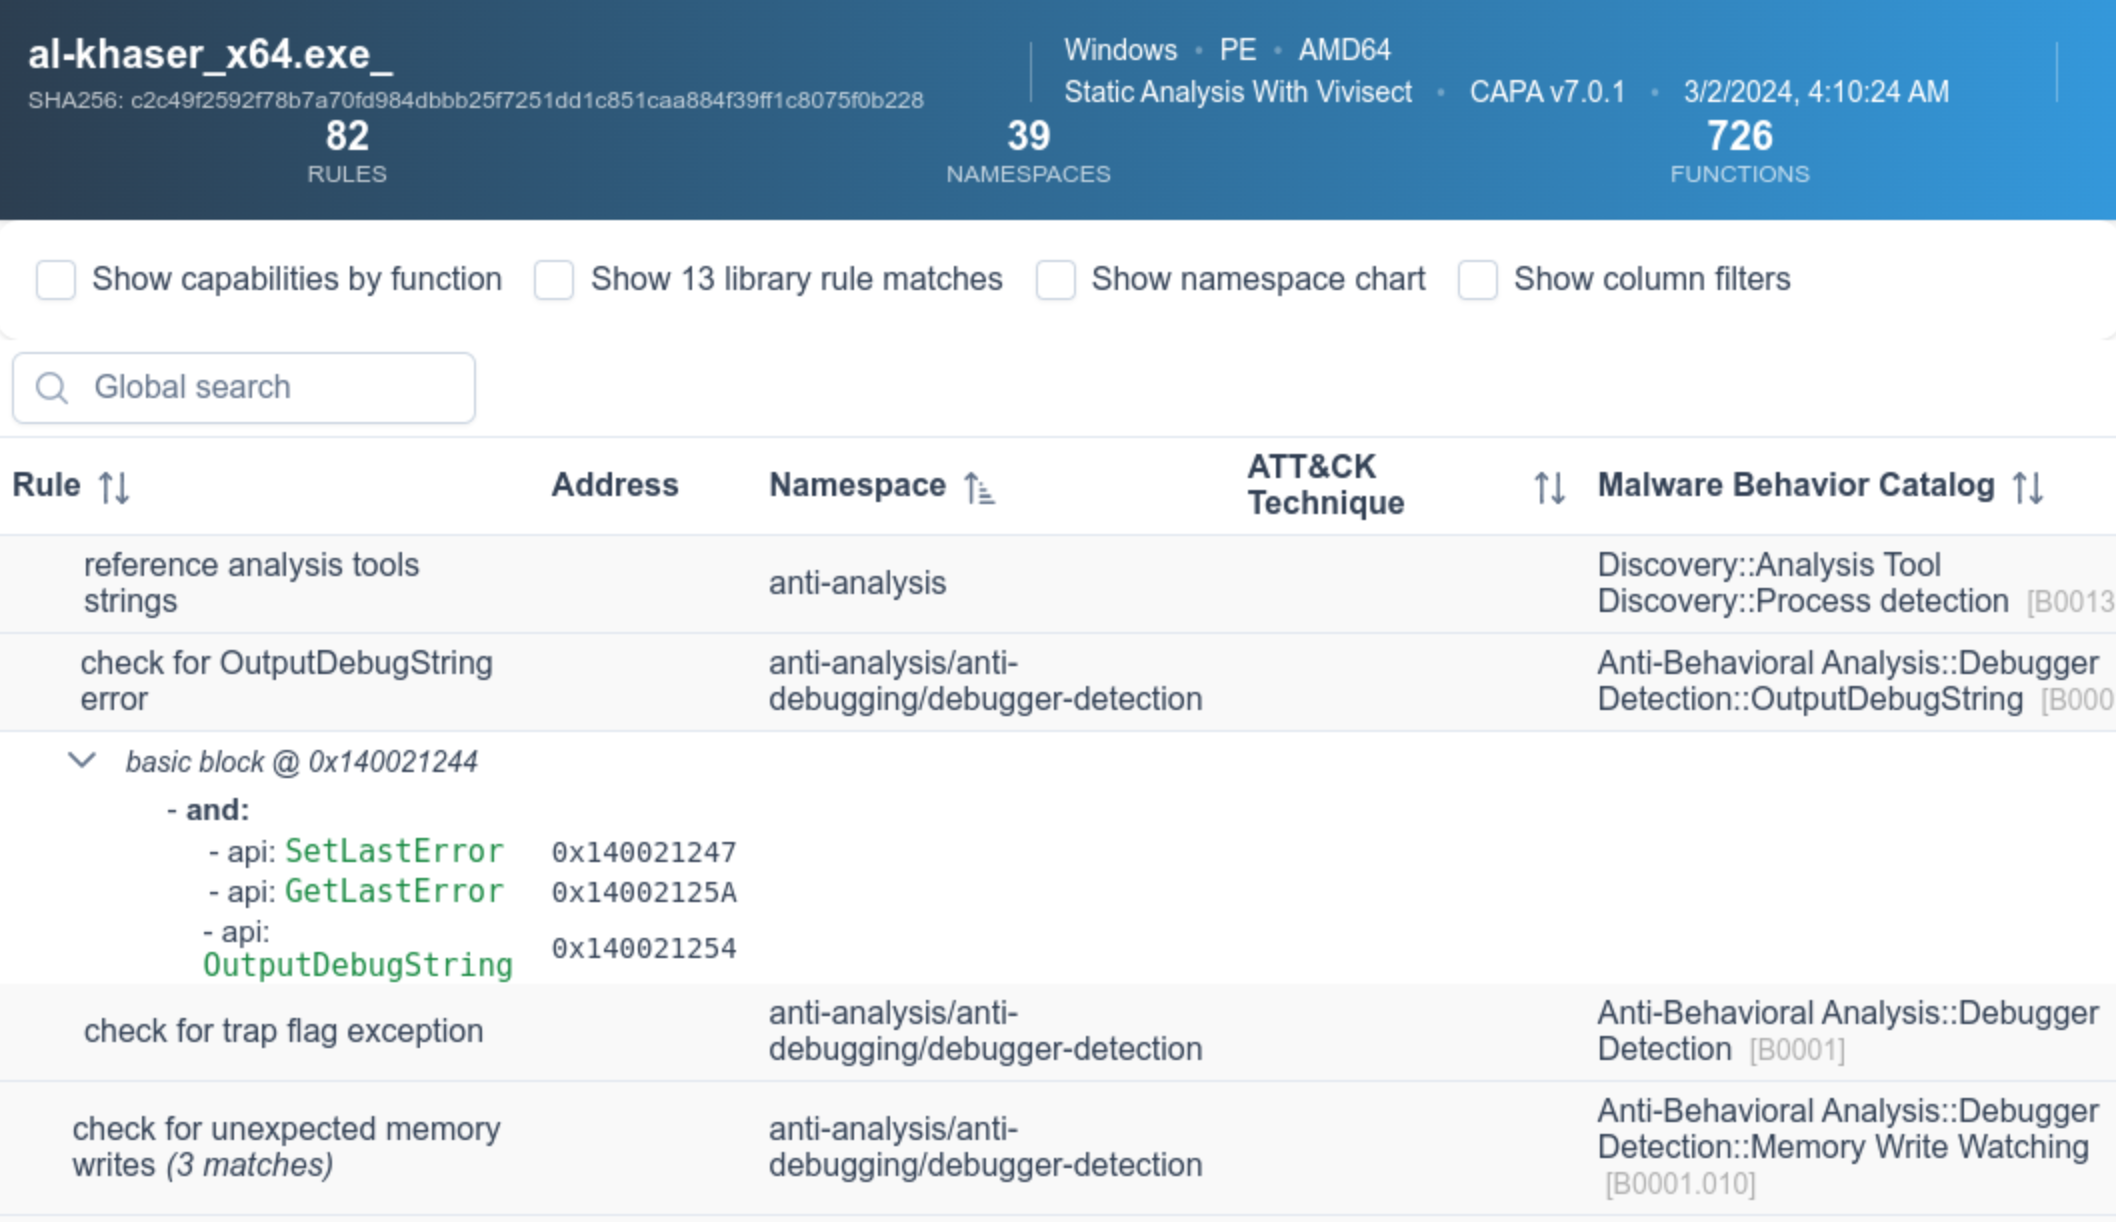
Weitere Details zur Weboberfläche finden Sie im [capa Explorer Web README](https://github.com/mandiant/capa/blob/master/web/explorer/README.md).
# Beispiel
Im obigen Beispielausführen führen wir capa gegen eine unbekannte Binärdatei (`suspicious.exe`) aus, und das Werkzeug berichtet, dass das Programm HTTP-Anfragen senden, Daten mittels XOR und Base64 dekodieren, Dienste installieren und neue Prozesse starten kann. Zusammengenommen lässt dies darauf schließen, dass `suspicious.exe` eine persistente Hintertür sein könnte. Daher könnte unser nächster Analyseschritt darin bestehen, `suspicious.exe` in einer Sandbox auszuführen und zu versuchen, den Command-and-Control-Server wiederherzustellen.
## detaillierte Ergebnisse