 malwaredllc/byob
Ein Open-Source-Post-Exploitation-Framework für Studenten, Forscher und Entwickler.

 [](https://github.com/malwaredllc/byob/blob/master/LICENSE) [](https://github.com/malwaredllc/byob) [](https://coveralls.io/github/malwaredllc/byob) <img alt="Discord" src="https://img.shields.io/discord/709150520446550097"/> [](https://twitter.com/intent/tweet?text=BYOB%20(Post-Exploitation%20Framework)&url=https://github.com/malwaredllc/byob&via=malwaredllc&hashtags=byob,python,security,github) **Fragen?** Schauen Sie sich die [Dokumentation](https://github.com/malwaredllc/byob/wiki) an oder treten Sie unserem [Discord-Support-Server](https://discord.gg/8FsSrw7) bei. __Haftungsausschluss__: Dieses Projekt sollte nur für autorisierte Tests oder zu Bildungszwecken verwendet werden. BYOB ist ein Open-Source-Post-Exploitation-Framework für Studenten, Forscher und Entwickler. Es enthält Funktionen wie: - Befehls- und Kontrollserver mit intuitiver Benutzeroberfläche - Benutzerdefinierter Payload-Generator für mehrere Plattformen - 12 Post-Exploitation-Module Es ist so konzipiert, dass Studenten und Entwickler problemlos ihren eigenen Code implementieren und coole neue Funktionen hinzufügen können, *ohne* einen C2-Server oder ein Remote-Administrationstool von Grund auf neu schreiben zu müssen. Dieses Projekt hat 2 Hauptteile: die **ursprüngliche konsolenbasierte Anwendung** (`/byob`) und die **Web-GUI** (`/web-gui`). # Web-GUI ## Dashboard Ein Kontrollpanel für Ihren C2-Server mit einer Point-and-Click-Oberfläche zur Ausführung von Post-Exploitation-Modulen. Das Kontrollpanel enthält eine interaktive Karte der Client-Maschinen und ein Dashboard, das eine effiziente, intuitive Verwaltung der Client-Maschinen ermöglicht. 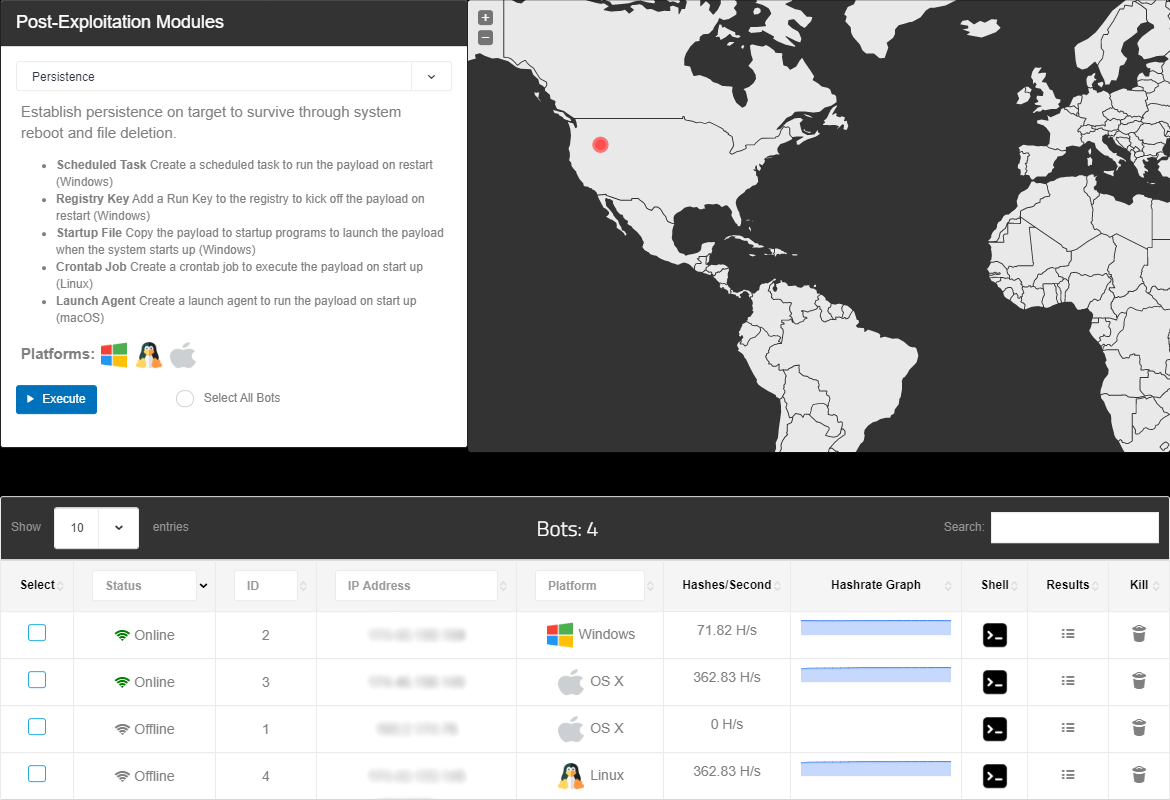 ## Payload-Generator Der Payload-Generator verwendet schwarze Magie mit Docker-Containern und Wine-Servern, um ausführbare Payloads für jede von Ihnen ausgewählte Plattform/Architektur zu kompilieren. Diese Payloads erzeugen Reverse-TCP-Shells mit über das Netzwerk verschlüsselter Kommunikation via AES-256, nachdem ein sicherer symmetrischer Schlüssel mit dem [Diffie-Hellman IKE](https://tools.ietf.org/html/rfc2409) erzeugt wurde. 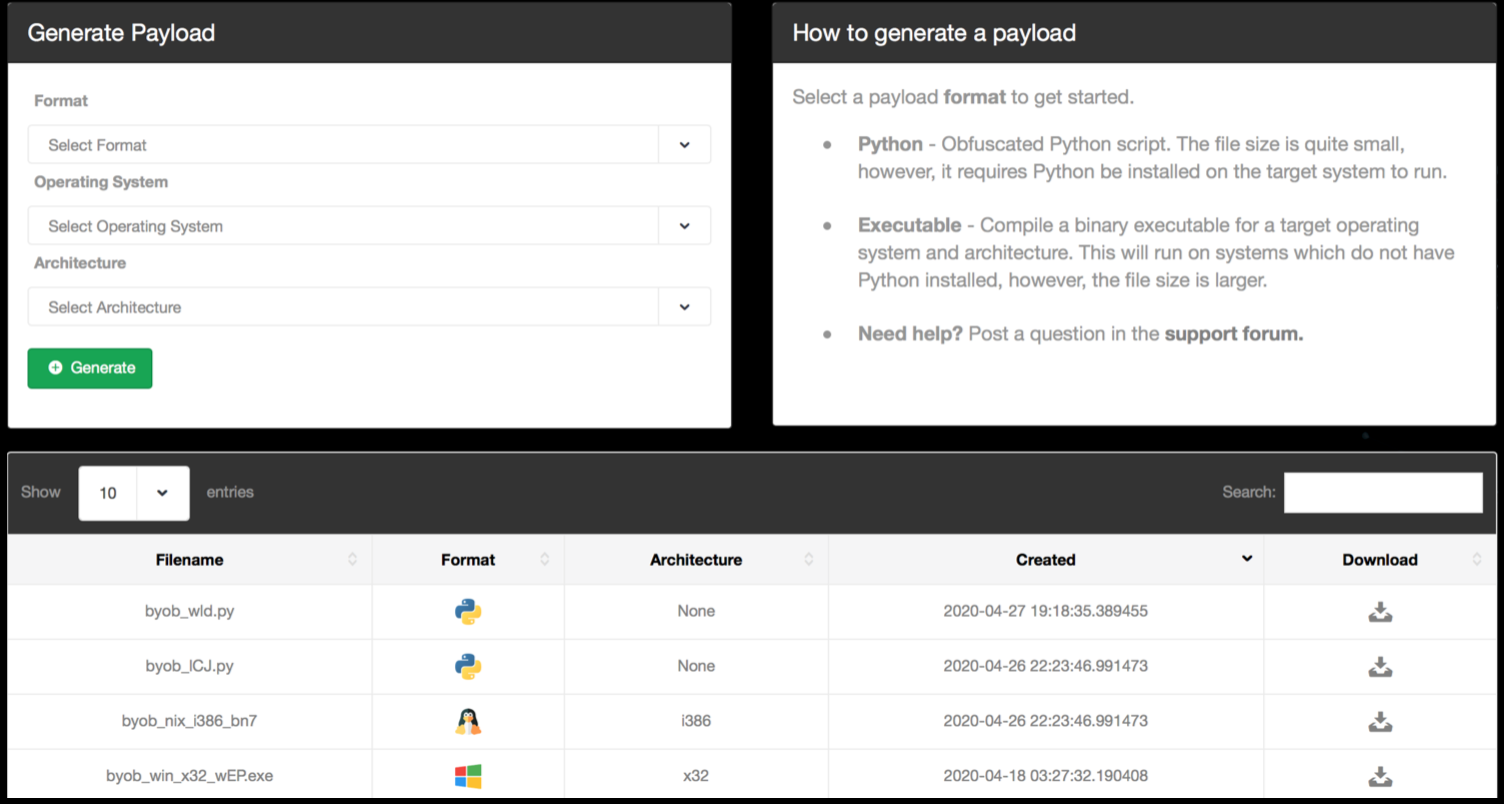 ## Terminal-Emulator Die Web-App enthält einen browserbasierten Terminal-Emulator, sodass Sie auch bei Verwendung der Web-GUI direkten Shell-Zugriff haben. 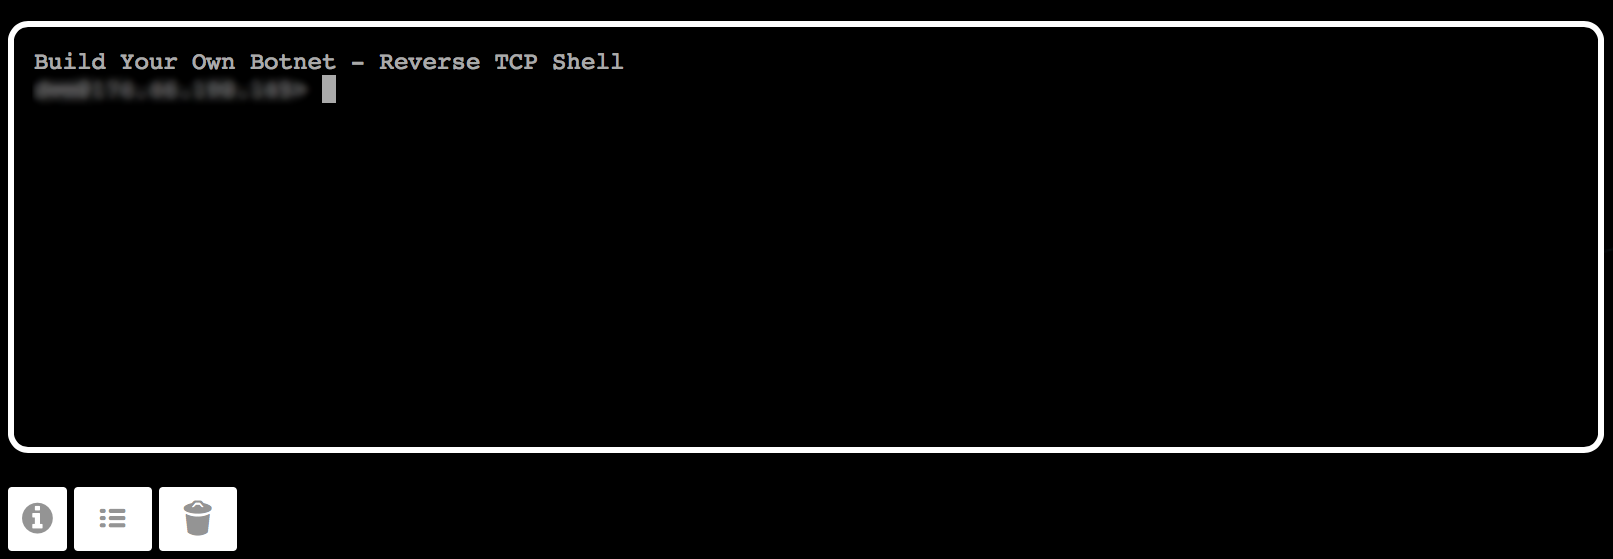 # Konsolenanwendung ## Client [](https://github.com/malwaredllc/byob/blob/master/byob/payloads.py) *Erzeugen Sie vollständig unerkennbare Clients mit gestaffelten Payloads, Remote-Imports und unbegrenzten Post-Exploitation-Modulen* 1) __Remote Imports__: Importieren Sie Drittanbieter-Pakete aus der Ferne vom Server, ohne sie auf die Festplatte zu schreiben oder herunterzuladen/zu installieren. 2) __Nichts wird auf die Festplatte geschrieben__: Clients schreiben nie etwas auf die Festplatte - nicht einmal temporäre Dateien (es werden keine E/A-Systemaufrufe getätigt), da Remote-Imports es ermöglichen, beliebigen Code dynamisch in den Speicher zu laden und direkt in den aktuell laufenden Prozess zu importieren. 3) __Null Abhängigkeiten (nicht einmal Python selbst)__: Der Client läuft nur mit der Python-Standardbibliothek, importiert alle nicht standardmäßigen Pakete/Module aus der Ferne vom Server und kann mit einem eigenständigen Python-Interpreter in eine portable Binärdatei kompiliert werden, die für jede Plattform/Architektur formatiert ist, sodass er auf allem laufen kann, selbst wenn Python selbst auf dem Zielhost fehlt. 4) __Fügen Sie neue Funktionen mit nur einem Klick hinzu__: Jedes Python-Skript, -Modul oder -Paket, das Sie in das Verzeichnis `./byob/modules/` kopieren, wird automatisch remote importierbar und direkt von jedem Client nutzbar, während Ihr Command-and-Control-Server läuft. 5) __Schreiben Sie Ihre eigenen Module__: Eine grundlegende Modulvorlage wird im Verzeichnis `./byob/modules/` bereitgestellt, um das Schreiben eigener Module zu einem unkomplizierten, problemlosen Prozess zu machen. 6) __Führen Sie unbegrenzt viele Module aus, ohne die Dateigröße aufzublähen__: Verwenden Sie Remote-Imports, um unbegrenzte Funktionen hinzuzufügen, ohne ein einziges Byte zur Dateigröße des Clients hinzuzufügen. 7) __Vollständig aktualisierbar__: Jeder Client überprüft regelmäßig den Server auf neue Inhalte, die für den Remote-Import verfügbar sind, und aktualisiert dynamisch seine In-Memory-Ressourcen, wenn etwas hinzugefügt/entfernt wurde. 8) __Plattformunabhängig__: Alles ist in Python geschrieben (einer plattformagnostischen Sprache) und die erzeugten Clients können optional in eine portable ausführbare Datei (Windows) kompiliert oder in eine eigenständige Anwendung (macOS) gebündelt werden. 9) __Firewalls umgehen__: Clients verbinden sich über Reverse-TCP-Verbindungen mit dem Command-and-Control-Server, was die meisten Firewalls umgeht, da die Standardfilterkonfigurationen hauptsächlich eingehende Verbindungen blockieren. 10) __Gegenmaßnahme gegen Antivirensoftware__: Vermeidet die Analyse durch Antivirensoftware, indem Prozesse mit Namen bekannter Antivirenprodukte am Spawning gehindert werden. 11) __Payloads verschlüsseln, um die Analyse zu verhindern__: Der Haupt-Client-Payload wird mit einem zufälligen 256-Bit-Schlüssel verschlüsselt, der nur im zusammen mit ihm erzeugten Payload-Stager existiert. 12) __Reverse Engineering verhindern__: Standardmäßig brechen Clients die Ausführung ab, wenn eine virtuelle Maschine oder Sandbox erkannt wird. ## Module [](https://github.com/malwaredllc/byob/blob/master/byob/modules) *Post-Exploitation-Module, die von Clients remote importiert werden können* 1) __Persistence__ (`byob.modules.persistence`): Stellen Sie Persistenz auf dem Host-Rechner mit 5 verschiedenen Methoden her. 2) __Packet Sniffer__ (`byob.modules.packetsniffer`): Führen Sie einen Packet Sniffer im Host-Netzwerk aus und laden Sie die .pcap-Datei hoch. 3) __Escalate Privileges__ (`byob.modules.escalate`): Versuchen Sie, die UAC zu umgehen, um unbefugte Administratorrechte zu erlangen. 4) __Port Scanner__ (`byob.modules.portscanner`): Scannen Sie das lokale Netzwerk nach anderen Online-Geräten und offenen Ports. 5) __Keylogger__ (`byob.modules.keylogger`): Zeichnet die Tastatureingaben des Benutzers sowie den eingegebenen Fensternamen auf. 6) __Screenshot__ (`byob.modules.screenshot`): Machen Sie einen Screenshot des aktuellen Benutzer-Desktops. 7) __Outlook__ (`byob.modules.outlook`): Lesen/durchsuchen/hochladen von E-Mails vom lokalen Outlook-Client. 8) __Process Control__ (`byob.modules.process`): Auflisten/durchsuchen/beenden/überwachen von aktuell laufenden Prozessen auf dem Host. 9) __iCloud__ (`byob.modules.icloud`): Überprüfen Sie auf einem macOS-System auf ein angemeldetes iCloud-Konto. ## Server [](https://github.com/malwaredllc/byob/blob/master/byob/server.py) *Command-and-Control-Server mit persistenter Datenbank und Konsole* 1) __Konsolenbasierte Benutzeroberfläche__: Optimierte Konsolenoberfläche zur Fernsteuerung von Client-Host-Maschinen über Reverse-TCP-Shells, die direkten Terminalzugriff auf die Client-Host-Maschinen bieten. 2) __Persistente SQLite-Datenbank__: Leichtgewichtige Datenbank, die Identifikationsinformationen über Client-Host-Maschinen speichert, sodass Reverse-TCP-Shell-Sitzungen auch über Trennungen beliebiger Dauer bestehen bleiben und eine langfristige Aufklärung ermöglichen. 3) __Client-Server-Architektur__: Alle lokal installierten Python-Pakete/Module werden automatisch für Clients verfügbar gemacht, um sie remote zu importieren, ohne sie auf die Festplatte der Zielmaschinen zu schreiben, sodass Clients Module verwenden können, die Pakete erfordern, die auf den Zielmaschinen nicht installiert sind. ## Kern [](https://github.com/malwaredllc/byob/blob/master/byob/core) *Kern-Framework-Module, die vom Generator und vom Server verwendet werden* 1) __Utilities__ (`byob.core.util`): Verschiedene Hilfsfunktionen, die von vielen Modulen verwendet werden. 2) __Security__ (`byob.core.security`): Diffie-Hellman IKE & 3 Verschlüsselungsmodi (AES-256-OCB, AES-256-CBC, XOR-128). 3) __Loaders__ (`byob.core.loaders`): Importieren Sie beliebige Pakete/Module/Skripte remote vom Server. 4) __Payloads__ (`byob.core.payloads`): Reverse-TCP-Shell, die zum remote Importieren von Abhängigkeiten, Paketen und Modulen entwickelt wurde. 5) __Stagers__ (`byob.core.stagers`): Erzeugen Sie einzigartige Payload-Stager, um Analyse und Erkennung zu verhindern. 6) __Generators__ (`byob.core.generators`): Funktionen, die alle dynamisch Code für den Client-Generator erzeugen. 7) __DAO__ (`byob.core.dao`): Handhabt die Interaktion zwischen dem Command-and-Control-Server und der SQLite-Datenbank. 8) __Handler__ (`byob.core.handler`): HTTP-POST-Request-Handler für Remote-Datei-Uploads zum Server. ________________________________________________________________________________________________ ### Zu erledigen *Mitwirkende willkommen! Zögern Sie nicht, Pull-Requests mit neuen Funktionen oder Verbesserungen einzureichen, die Sie entwickelt haben!* 1) __Remote Import Encryption__ - Verschlüsselung für Datenströme von remote importierten Paketen/Modulen (um Vertraulichkeit/Authentizität/Integrität zu wahren und jegliche Remote-Code-Ausführungs-Sicherheitslücken durch Deserialisierung zu verhindern). 2) __Transport Types__ - Unterstützung für weitere Transporttypen hinzufügen (HTTP/S, DNS, etc.). 3) __Bug Fixes__ - Beheben von Fehlern/Problemen.
