
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
combine_harvester — Rust-In-Memory-Dumper | Kitploit
Tools/GitHubGitHub/m3f157o/combine_harvester
PasswortangriffePost-ExploitationPenetrationstestsRed Teaming
GitHubm3f157o/combine_harvester

combine_harvester

Rust-In-Memory-Dumper

Repository anzeigen
1091735vor 3 JahrenVon Kitploit geprüft
Teilen

combine

Überprüfe mit diesem großartigen Tool die Sicherheit der Anmeldedaten deiner Windows Local Security Authority.

Zugehöriger Dump-Decoder @ https://github.com/ruggi99/combine-decoder

Einführung

Durch die Anpassung der Rust-Bibliothek safetydump (vielen Dank an den Autor!!!) konnte ich problemlos alle Gegenmaßnahmen umgehen, die von den meisten EDRs implementiert wurden, mit Ausnahme von Kaspersky EDR und TrendMicro (neue Erkennung, seit ein paar Stunden).

dbghelp!MiniDumpWriteDump mit einem benutzerdefinierten Callback konnte bis vor einem Jahr verwendet werden, um die meisten Antiviren-/EDR-Lösungen zu umgehen.

Jetzt erkennen die meisten von ihnen statisch oder verhaltensbasiert mühelos das Nutzungsmuster der System-API bei Programmen, die in Sprachen wie C++, Delphi und C# geschrieben sind. (Es könnte dank des undokumentierten NtOpenProcessEx trotzdem möglich sein, aber das ist eine andere Geschichte.)

Wenn du eine Go-Implementierung hast, gib mir bitte Feedback. Ich bin dran, habe aber noch ein paar Fehler in Bezug auf die Speichergröße.

Ich vermute, dass es weiterhin keine Möglichkeit gibt, den MiniDumpWriteDump-Callback zu überwachen, und der gesamte Schutz gegen einen möglichen Credential-Dump über diese Technik wird dann den Erkennungen durch maschinelles Lernen anvertraut.
Verwendung

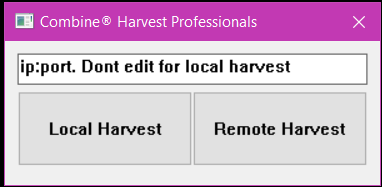
GUI

image

CMD

image

DECRYPT

image

Referenzen

Ermöglicht dank

  • https://loong716.top/posts/lsass/
  • https://www.thehacker.recipes/ad/movement/credentials/dumping/lsass
  • https://danielsauder.com/2016/02/06/memdumps-volatility-mimikatz-vms-part-1-mimikatz-lsass-exe-dump/
  • https://www.whiteoaksecurity.com/blog/attacks-defenses-dumping-lsass-no-mimikatz/
  • https://www.ired.team/offensive-security/credential-access-and-credential-dumping/dumping-credentials-from-lsass.exe-process-memory

Viele Codeausschnitte stammen von

  • https://github.com/postrequest/safetydump (sehr große Hilfe!!! danke!!!)
  • https://github.com/azazelm3dj3d/lsass-dump/blob/main/Dump/Dump.cpp
  • https://rastamouse.me/dumping-lsass-with-duplicated-handles/

Haftungsausschluss

Ich übernehme keine Verantwortung für eine unsachgemäße Verwendung dieses Tools. Es ist für Forschungs- und Sicherheitstestzwecke gedacht.

Hinweise

Die einzigen wirksamen Gegenmaßnahmen (die ich kenne) gegen diese Sub-Technik sind RunAsPPL und CredentialGuard, aber es ist nicht immer möglich, diese Optionen zu aktivieren.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    315
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    285

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




