

Skip to content
KitploitKITPLOIT
ToolsBlog
Log in
Einreichen
ToolsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
RMS-Runtime-Mobile-Security — Runtime Mobile Security (RMS) 📱🔥 - ist eine leistungsstarke Weboberfläche, mit der Sie Android- und iOS-Apps zur Laufzeit manipulieren können. | Kitploit
Tools/GitHubGitHub/m0bilesecurity/rms-runtime-mobile-security
Android-SicherheitDynamische Analyse (Sandboxing)iOS-SicherheitMobile App-PenetrationstestsReverse EngineeringDebuggerMobile ForensikFuzzingPenetrationstests

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen
Mobile Sicherheit
Top in Android-Sicherheit Nr.10
Top in iOS-Sicherheit Nr.8
Top in Mobile App-Penetrationstests Nr.10
Top in Mobile Forensik Nr.14
Top in Mobile Sicherheit Nr.10
GitHubm0bilesecurity/rms-runtime-mobile-security

RMS-Runtime-Mobile-Security

Runtime Mobile Security (RMS) 📱🔥 - ist eine leistungsstarke Weboberfläche, mit der Sie Android- und iOS-Apps zur Laufzeit manipulieren können.

Repository anzeigenWebseite
3.1k41334vor 3 MonatenVon Kitploit geprüft

Runtime Mobile Security (RMS) 📱🔥

RMS_logo

npm version npm downloads bundle size license GitHub stars GitHub forks

von @mobilesecurity_

Runtime Mobile Security (RMS), basierend auf FRIDA, ist eine leistungsstarke Weboberfläche, die Ihnen hilft, Android- und iOS-Apps zur Laufzeit zu manipulieren.

Mit RMS können Sie einfach alle geladenen Klassen und zugehörigen Methoden dumpen, alles im laufenden Betrieb hooken, Methodenargumente und Rückgabewerte verfolgen, benutzerdefinierte Skripte laden und viele andere nützliche Dinge tun.
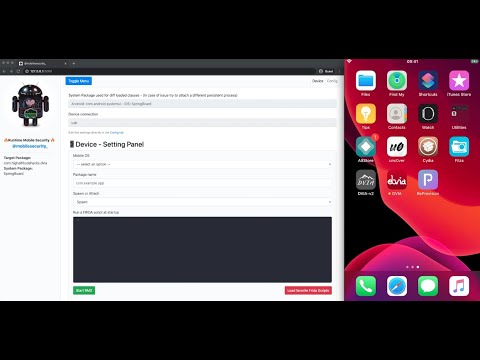
iOS DEMO - VIDEO

RMS - iOS DEMO

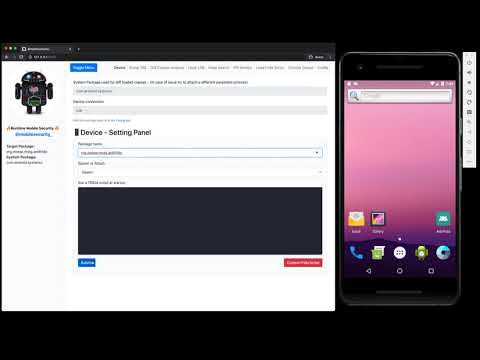
Android DEMO - VIDEO

RMS - Android DEMO

Tutorial - Android

  • Lösen von OWASP UnCrackable Android App Level 1 mit Runtime Mobile Security (RMS)
  • Lösen von OWASP UnCrackable Android App Level 2 mit Runtime Mobile Security (RMS)
  • Lösen der SANS Holiday Hack Challenge 2024 mit Runtime Mobile Security (RMS) von Andrea Lamonato
    • Writeup
    • Video

Voraussetzungen

  1. NodeJS auf Ihrem Computer installiert
  2. FRIDA's CLI-Werkzeuge auf Ihrem Computer installiert
  3. FRIDA-Server läuft auf dem Zielgerät
    • Android – Offizielles Tutorial
    • iOS – Offizielles Tutorial

Kurzer Smoke-Test

Wie in der offiziellen FRIDA-Dokumentation empfohlen, führen Sie bitte einen kurzen Smoke-Test durch, um sicherzustellen, dass FRIDA auf Ihrem Testgerät ordnungsgemäß funktioniert.

Durch Ausführen des Befehls frida-ps -U auf Ihrem Desktop sollten Sie die Liste der Prozesse auf Ihrem verbundenen Mobilgerät erhalten.

Android                    | iOS
  PID NAME                 |  PID NAME
 1590 com.facebook.katana  |  488 Clock
 3282 com.twitter.android  |  116 Facebook
 …                            …

Tipps

Einige coole Projekte, die Ihnen helfen können, FRIDA auf Android-Geräten automatisch zu installieren, zu aktualisieren und auszuführen, sind:

  • MagiskFrida - Android
  • FridaLoader - Android

Sie werden auf iOS-Geräten nicht benötigt, da FRIDA direkt nach dem Starten des Geräts (Jailbreak-Modus) startet.

Installation

  1. Öffnen Sie das Terminal und führen Sie den folgenden Befehl aus, um das npm-Paket zu installieren
    • npm install -g rms-runtime-mobile-security
    • Wenn Sie die frida-node-Abhängigkeit nicht installieren können, überprüfen Sie bitte diesen Fehlerbehebungsbeitrag von Chichou, um eine andere Version von Node.js zu wählen.
  2. Stellen Sie sicher, dass der frida-server auf dem Zielgerät läuft.
    • Anleitungen finden Sie hier: Voraussetzungen / Kurzer Smoke-Test
  3. Starten Sie RMS mit dem folgenden Befehl
    • rms (oder RMS-Runtime-Mobile-Security)
  4. Öffnen Sie Ihren Browser unter http://127.0.0.1:5491/
  5. Genießen Sie RMS 📱🔥

HINWEIS
Der Standard-RMS-Port wurde von 5000 auf 5491 geändert, da seit MacOS Ventura der Port 5000 der Standardport des Control Centers ist. Wenn Sie den Standardport ändern möchten, können Sie RMS auch mit dem Parameter --port gefolgt von der gewünschten Portnummer ausführen, z.B. rms --port 9000

Hinweise und mögliche Probleme

  1. Falls es Probleme mit dem als globale CLI-App installierten npm-Paket gibt, versuchen Sie bitte die lokale Installation (Entwicklungsmodus)
  2. Falls es Probleme mit Ihrem bevorzugten Browser gibt (z.B. Protokolle werden nicht in der Webkonsole angezeigt), verwenden Sie bitte Google Chrome (vollständig unterstützt)
  3. Wenn RMS Ihr Gerät nicht erkennen kann, führen Sie bitte die folgenden Überprüfungen durch:
    • Überprüfen Sie, ob der frida-server auf dem Zielgerät läuft. Anleitungen finden Sie hier: Voraussetzungen / Kurzer Smoke-Test
    • RMS muss nach dem frida-server gestartet werden
    • Stellen Sie sicher, dass nur 1 Gerät mit Ihrem Computer verbunden ist. RMS kann derzeit mehrere Geräte nicht erkennen
    • Beenden Sie RMS und starten Sie es erneut

Entwicklungsmodus

Befolgen Sie die folgenden Schritte, wenn Sie neue Funktionen für RMS entwickeln möchten 😉

  1. git clone https://github.com/m0bilesecurity/RMS-Runtime-Mobile-Security.git
  2. cd RMS-Runtime-Mobile-Security
  3. npm install (lokale Installation)
  4. Starten Sie RMS mit node rms.js
  5. Sie können RMS auch als globales Paket installieren, indem Sie die folgenden Befehle ausführen:
    • npm install -g zur Installation der Abhängigkeiten
    • npm run compile zum Kompilieren des frida-agent
    • rms zum Ausführen von RMS (überall)

HINWEIS: Wenn Sie neue Funktionen zum Agenten (/agent/RMS_core.js) hinzufügen, denken Sie bitte daran, den Code durch Ausführen von npm run compile oder direkt über den Befehl frida-compile (frida-compile agent/RMS_core.js -o agent/compiled_RMS_core.js) neu zu kompilieren.

Allgemeine Informationen

Runtime Mobile Security (RMS) unterstützt Android- und iOS-Geräte.

Es wurde auf MacOS und mit den folgenden Geräten getestet:

  • AVD emulator
  • Genymotion emulator
  • Amazon Fire Stick 4K
  • iPhone 7
  • Chrome (Web Interface)

Es sollte auch unter Windows und Linux gut funktionieren, aber es können geringfügige Anpassungen erforderlich sein.

Bekannte Probleme und Verbesserungen

  • Manchmal kann RMS keine komplexen Methoden laden. Verwenden Sie in diesem Fall einen Filter oder verbessern Sie den Algorithmus (agent/RMS_core.js)
  • Sockets funktionieren nicht unter Safari, verwenden Sie stattdessen Chrome
  • RMS kann keine mehreren Geräte erkennen. Bitte schließen Sie nicht mehr als ein Gerät gleichzeitig an.
  • Der Code ist nicht optimiert
  • Sie können mir gerne Ihr bestes JS-Skript per Pull-Request senden. Ich werde alle besten Skripte gerne als Standardskripte im nächsten RMS-Release bündeln (z.B. Root-Erkennungsumgehung, SSL-Pinning usw.)

Verwendung

Tool herunterladen