
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/kuk3n4n/cve-2024-57778
Privilege EscalationIoT-SicherheitSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstests
GitHubkuk3n4n/cve-2024-57778

CVE-2024-57778

Ein Problem in Orbe ONetView Roteador Onet-1200 Orbe 1680210096 ermöglicht es einem entfernten Angreifer, Privilegien zu eskalieren, indem die Serverantwort von Statuscode 500 auf Statuscode 200 geändert wird.

Repository anzeigen
33vor 1 JahrNoch nicht geprüft
Teilen

CVE-2024-57778

Beschreibung: Ein Problem im Orbe ONetView Roteador Onet-1200 ermöglicht es einem entfernten Angreifer, Berechtigungen über die Serverantwort von Statuscode 500 auf Statuscode 200 zu eskalieren.

Versionen: Entdeckt in Orbe ONetView Roteador Onet-1200 Orbe 1680210096, aber anwendbar auf alle Versionen bis zu.

Beweis des Konzepts

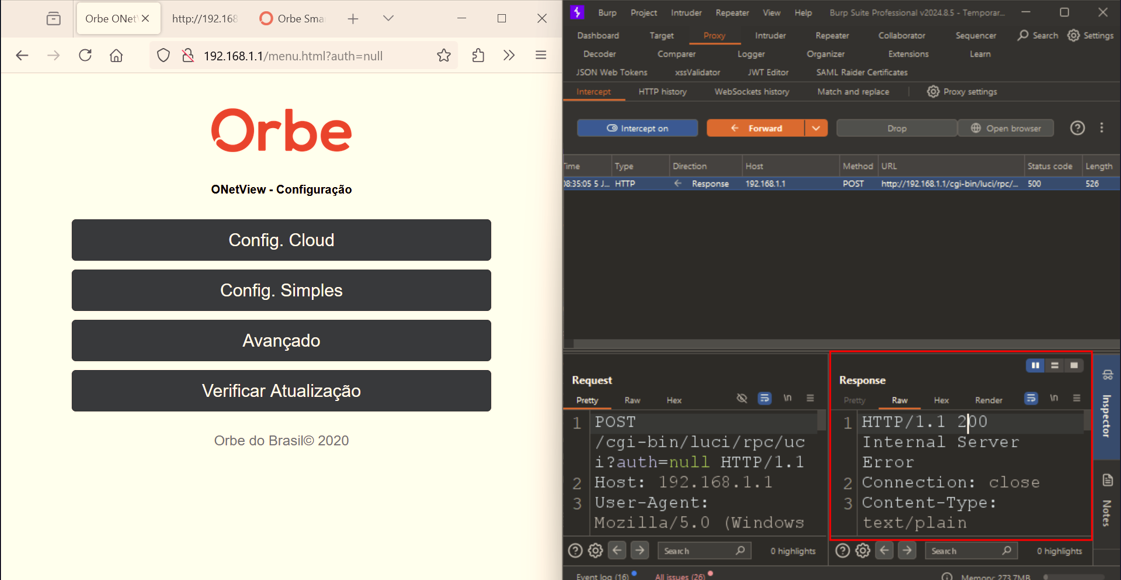
Beim Aufrufen der Router-Menüseite unter http://192.168.1.1/menu.html und Klicken auf eine beliebige Option wird ein 500-Fehlercode angezeigt: Bild
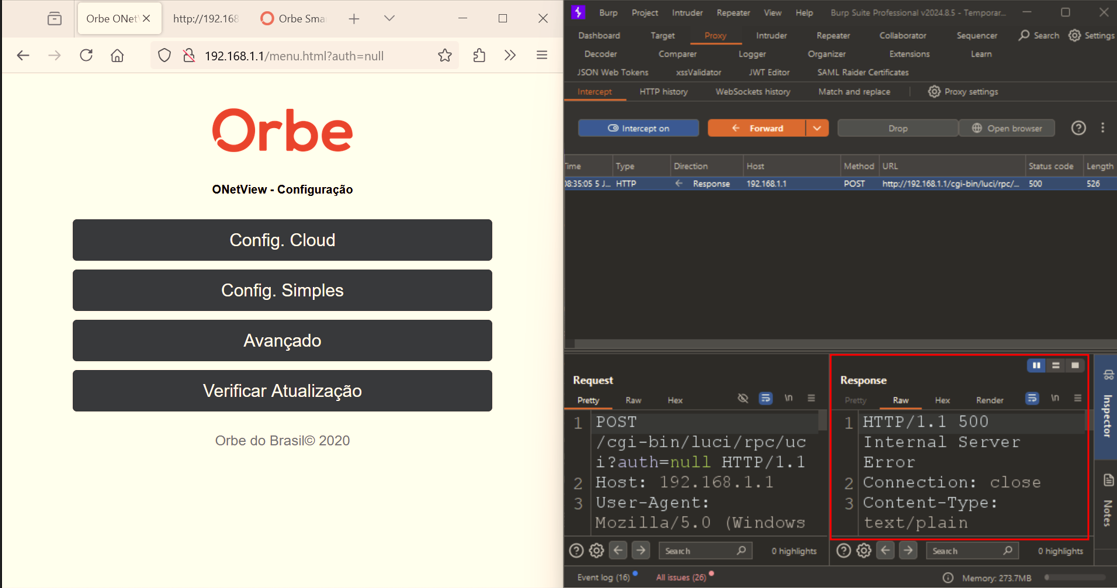
Danach können wir Burp Suite aktivieren, um die Antwort der Anwendung abzufangen. Dann, durch erneutes Aufrufen von http://192.168.1.1/menu.html und Auslösen des Fehlers, können wir den Code auf 200 ändern: Bild

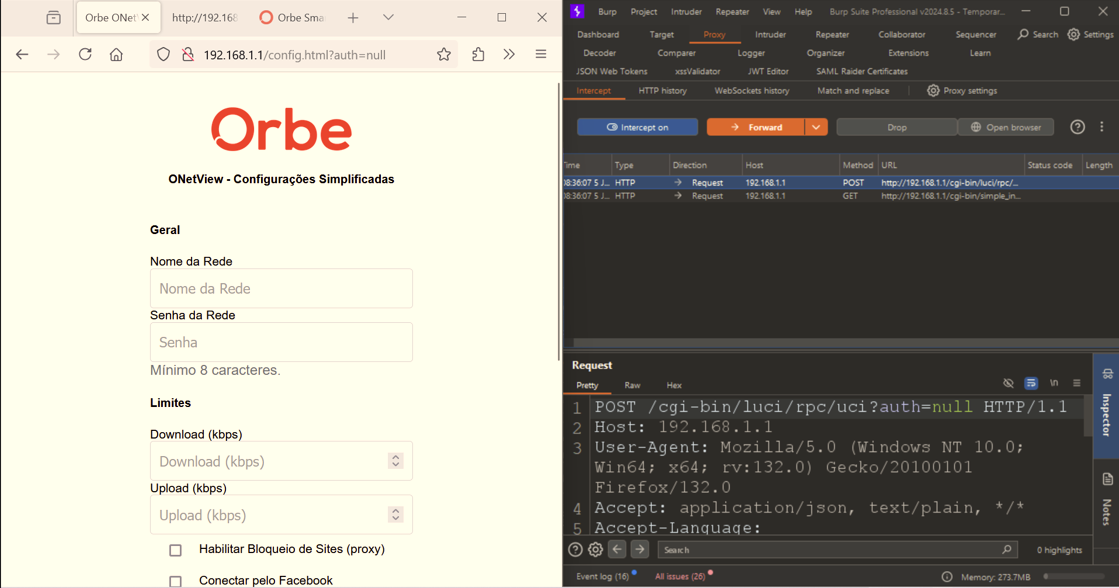
Damit erhalten wir Zugriff auf die Konfigurationsseite:
Bild

Jetzt, mit vollem Zugriff auf den Router, können Sie Funktionen aktivieren oder deaktivieren, Einstellungen ändern und andere administrative Aufgaben nach Bedarf ausführen.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    357
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    317
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    305
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    275

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




