 khenryaegis/vulnbot
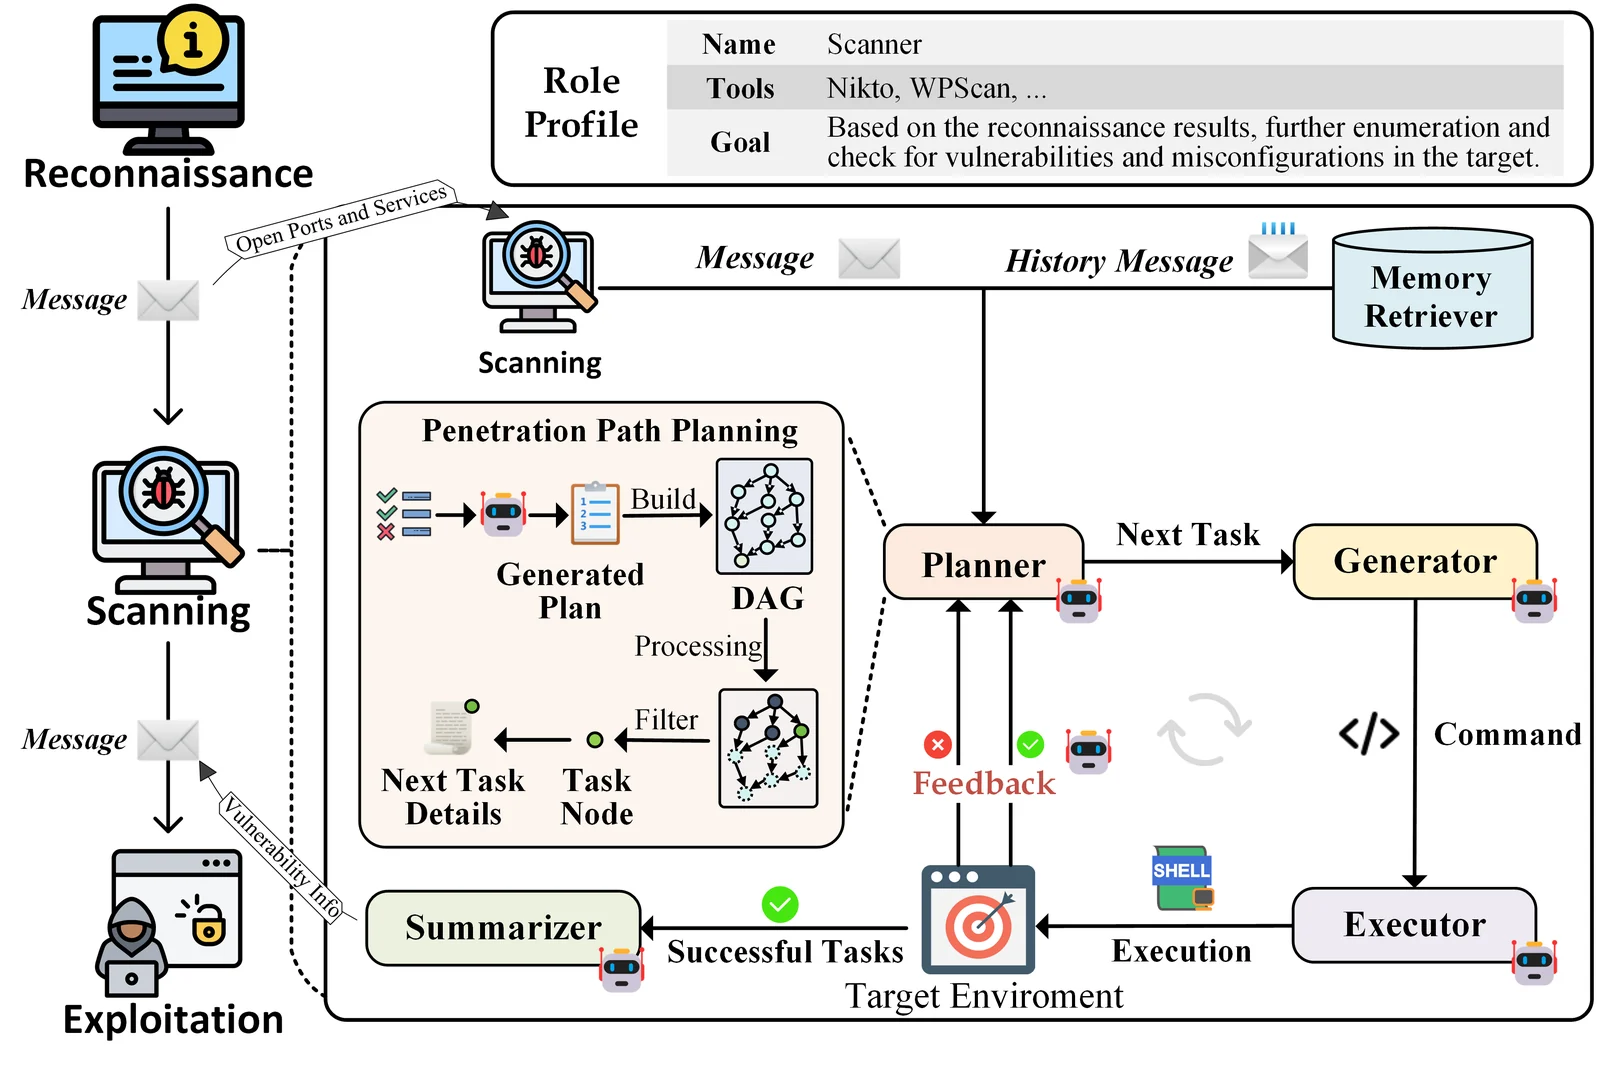
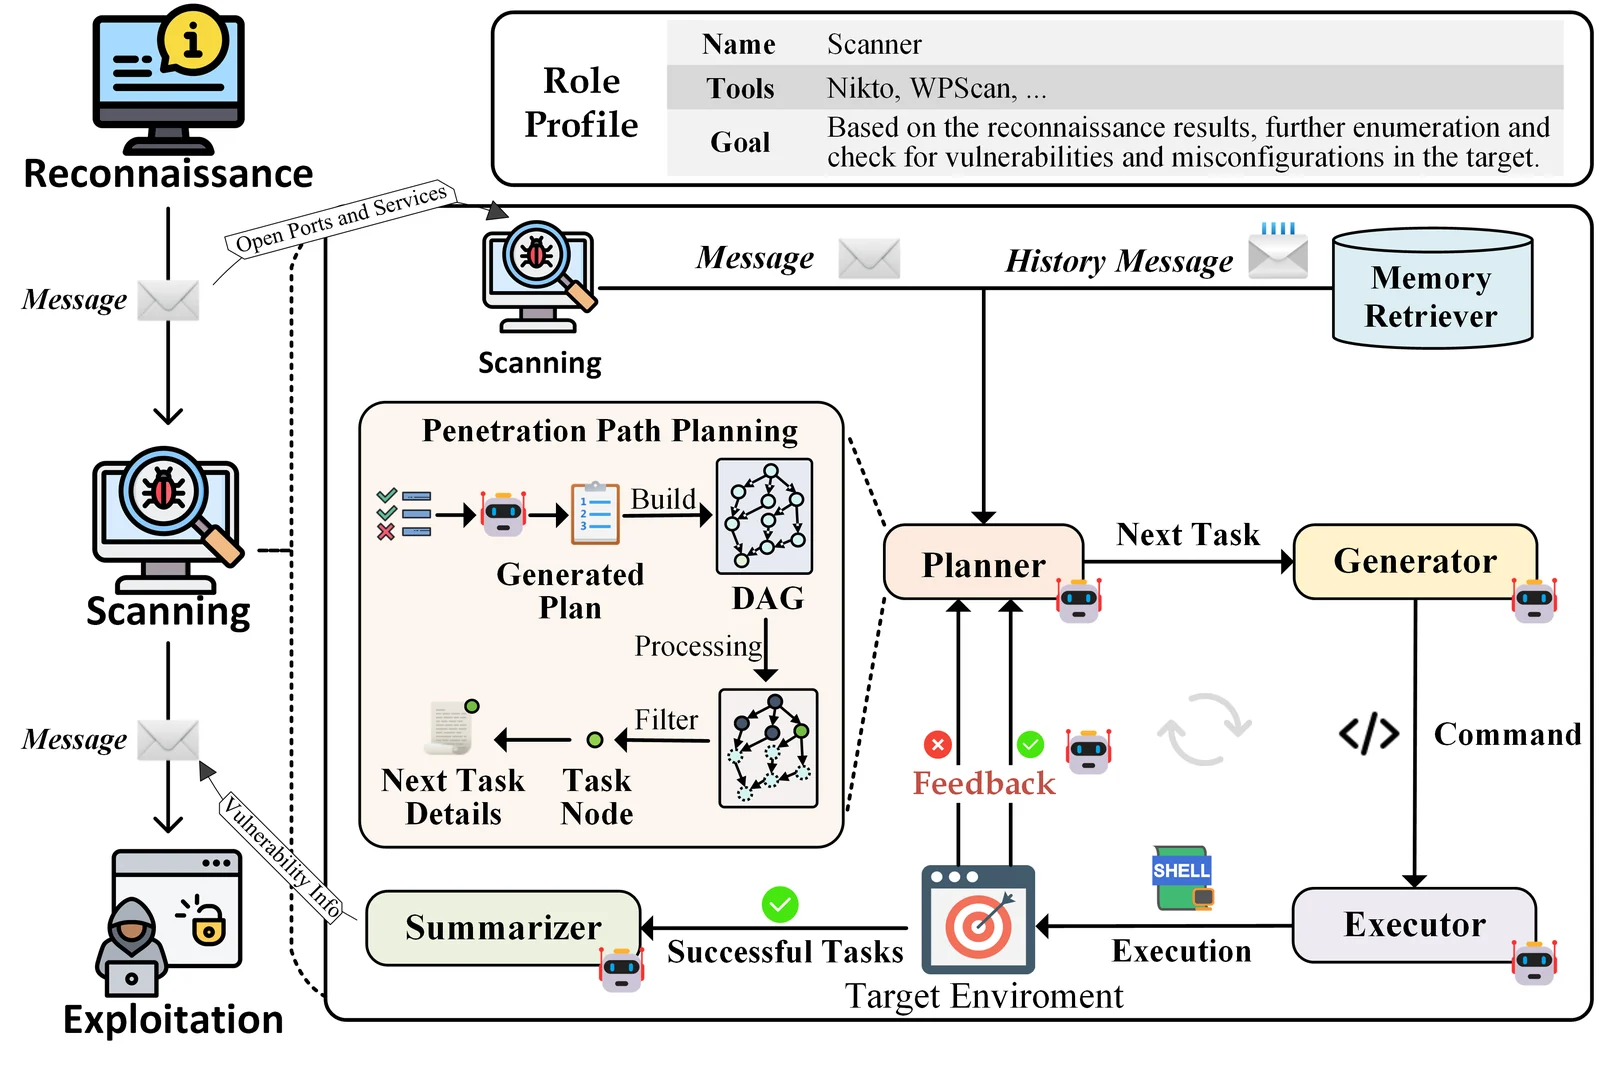
LLM-gesteuertes Multi-Agenten-Framework, das menschliche Penetrationstest-Workflows autonom nachbildet, Kali-Linux-Tools orchestriert und RAG-Wissensabruf für Sicherheitsbewertungen nutzt.

Hinweis:
VulnBot ist ein fortschrittliches automatisiertes Penetrationstesting-Framework, das Large Language Models (LLMs) nutzt, um den Arbeitsablauf menschlicher Penetrationstesting-Teams innerhalb eines Multi-Agenten-Systems nachzubilden. Dieser innovative Ansatz verbessert Effizienz, Zusammenarbeit und Anpassungsfähigkeit bei Sicherheitsbewertungen.
Diese RAG-Implementierung basiert auf Langchain-Chatchat. Besonderer Dank gilt den Autoren.
Stellen Sie sicher, dass Ihre Umgebung die folgenden Anforderungen erfüllt, bevor Sie fortfahren:
Installieren Sie VulnBot mit einer der folgenden Methoden:
Klonen Sie das VulnBot-Repository:
git clone https://github.com/KHenryAegis/VulnBot
Navigieren Sie in das Projektverzeichnis:
cd VulnBot
Installieren Sie die Abhängigkeiten:
pip install -r requirements.txt
Bevor Sie VulnBot initialisieren, müssen Sie die Systemeinstellungen konfigurieren. Detaillierte Anweisungen zum Ändern der folgenden Punkte finden Sie in der Konfigurationsanleitung:
enable_rag auf true und konfigurieren Sie milvus und kb_name)Bevor Sie VulnBot verwenden, initialisieren Sie das Projekt:
python cli.py init
python cli.py start -a
Um VulnBot auszuführen, verwenden Sie:
python cli.py vulnbot -m {max_interactions}
Ersetzen Sie {max_interactions} durch die gewünschte Anzahl an Interaktionen.
Wenn Sie VulnBot für akademische Zwecke verwenden, zitieren Sie bitte unser Paper:
@misc{kong2025vulnbotautonomouspenetrationtesting,
      title={VulnBot: Autonomous Penetration Testing for a Multi-Agent Collaborative Framework},
      author={He Kong and Die Hu and Jingguo Ge and Liangxiong Li and Tong Li and Bingzhen Wu},
      year={2025},
      eprint={2501.13411},
      archivePrefix={arXiv},
      primaryClass={cs.SE},
      url={https://arxiv.org/abs/2501.13411},
}
Wenn Sie Fragen oder Anregungen haben, eröffnen Sie bitte ein Issue auf GitHub. Beiträge, Diskussionen und Verbesserungen sind immer willkommen!

