
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
STIG-Edge-RCE-CVE2025-9478 — Behebung der Sicherheitsanfälligkeit für Remotecodeausführung in Microsoft Edge (Chromium) (CVE-2025-9478, Plugin-ID: 258091). Die Dokumentation enthält Vorher/Nachher-Nachweise, Abhilfeschritte und Tenable-Validierung. | Kitploit
Tools/GitHubGitHub/kamgreen50/stig-edge-rce-cve2025-9478
SchwachstellenanalyseExploitationWebsicherheitLernen & Bildung
GitHubkamgreen50/stig-edge-rce-cve2025-9478

STIG-Edge-RCE-CVE2025-9478

Behebung der Sicherheitsanfälligkeit für Remotecodeausführung in Microsoft Edge (Chromium) (CVE-2025-9478, Plugin-ID: 258091). Die Dokumentation enthält Vorher/Nachher-Nachweise, Abhilfeschritte und Tenable-Validierung.

Repository anzeigen
22vor 1 JahrNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    599
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    394
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    277
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    KI-gestützte OSINT-Engine zur Entdeckung und Kartierung von über 7.700 Social-Media-Identitäten im gesamten Web

    257

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

STIG – Microsoft Edge (Chromium) < 139.0.3405.125 Remotecodeausführung (CVE-2025-9478, Plugin-ID: 258091)

Vorher

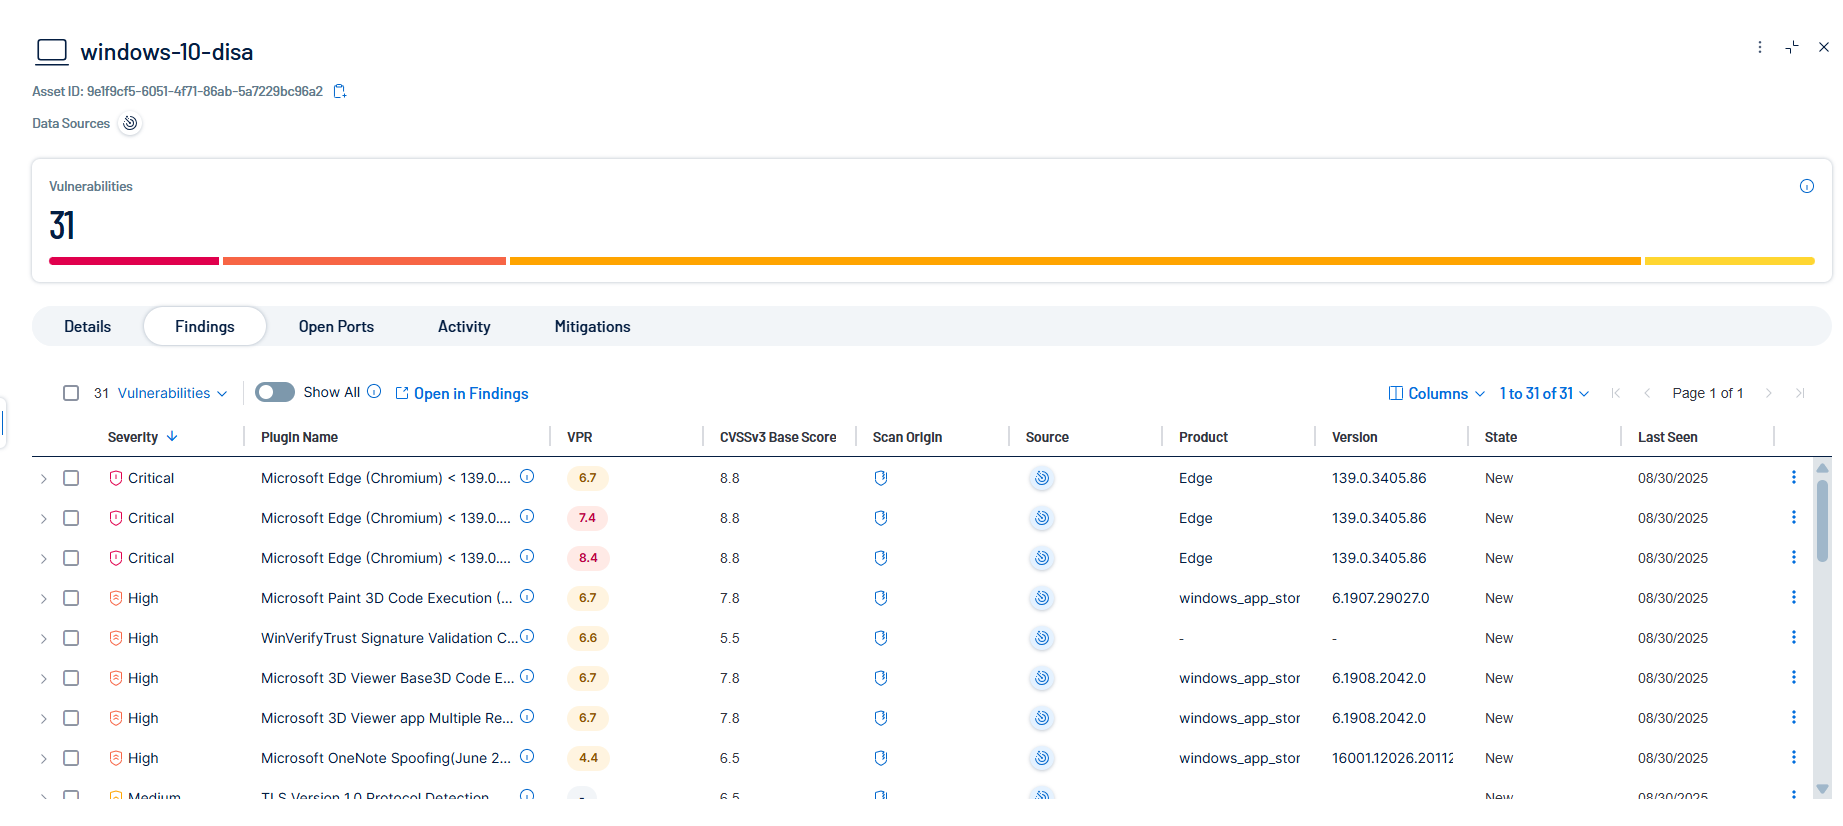
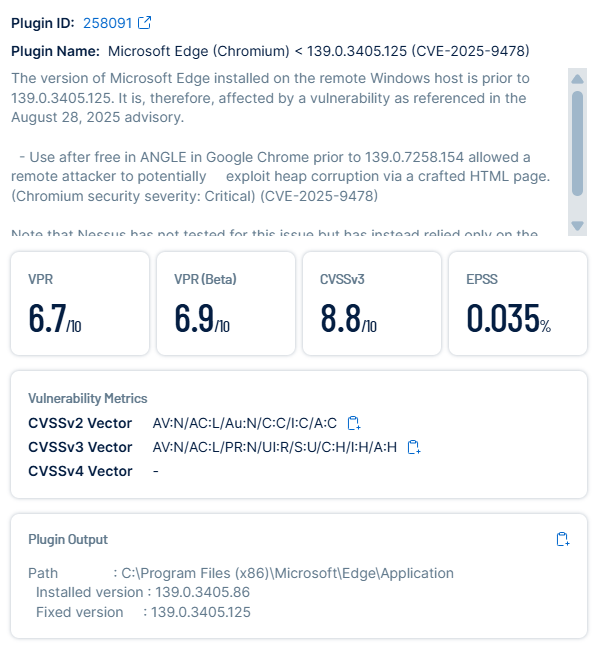
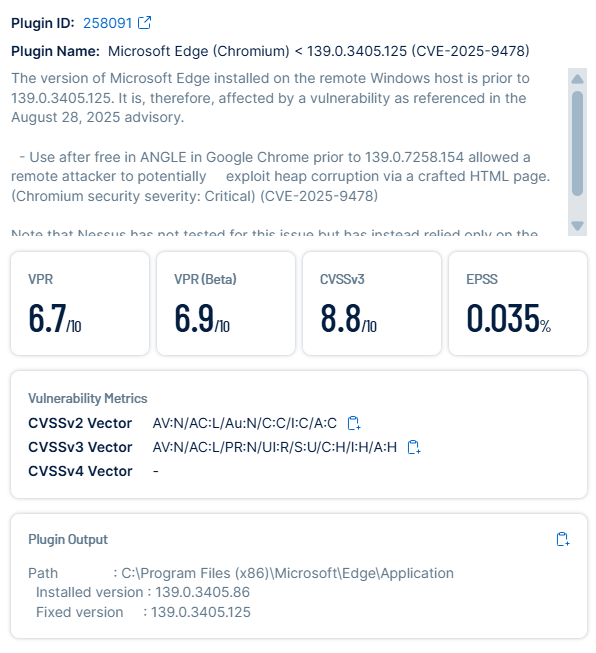
  • Befund: Microsoft Edge (Version 139.0.3405.86) war veraltet und anfällig für einen kritischen Remote-Code-Ausführungsfehler (RCE) (CVE-2025-9478).
  • Risiko: Angreifer könnten einen Use-after-Free in ANGLE ausnutzen, um über präparierte HTML-Seiten beliebigen Code auszuführen.
  • Nachweise:
    Vorher – Tenable-Befund
    Vorher – Versionsdetails

Behebung

  1. Microsoft Edge auf Version 139.0.3405.125 (gepatcht) aktualisiert.
  2. Versionsupdate überprüft (edge://settings/help).
  3. Edge neu gestartet, um den Patch abzuschließen.
  4. Einen erneuten Tenable-Scan durchgeführt, um die Behebung der Schwachstelle zu bestätigen.

Nachher

Microsoft Edge wurde erfolgreich auf Version 139.0.3405.125 aktualisiert, wodurch CVE-2025-9478 entschärft und eine potenzielle Remotecodeausführung verhindert wurde.

Nachweise:
Edge-After-Details.png
Edge-After-Tenable-Rescan.png

Tool herunterladen