
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
sniperscope — Arbeitsstation für das Management externer Angriffsflächen, die DNS-, Certificate-Transparency-, Shodan-, CVEDB-, TLS- und OSINT-Daten zu risikobewerteten forensischen Berichten korreliert. | Kitploit
Tools/GitHubGitHub/kamehameha-ctrl/sniperscope
OSINT (Open-Source-Intelligence)AufklärungSchwachstellenanalyseInformationsbeschaffungWebsicherheitDigitale ForensikPenetrationstestsBedrohungsanalyseSubdomain-EnumerationE-Mail-SammlungDNS-Analyse
4145vor 2 TagenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen
GitHub
kamehameha-ctrl/sniperscope

sniperscope

Arbeitsstation für das Management externer Angriffsflächen, die DNS-, Certificate-Transparency-, Shodan-, CVEDB-, TLS- und OSINT-Daten zu risikobewerteten forensischen Berichten korreliert.

Repository anzeigen

🎯 SniperScope v3.5 // Attack-Surface-Intelligence, Shodan CVEDB & Forensische EASM-Plattform

Version 3.5 FastAPI Python React 19 Tailwind CSS v4 Cytoscape OWASP 2025 Ready MIT License

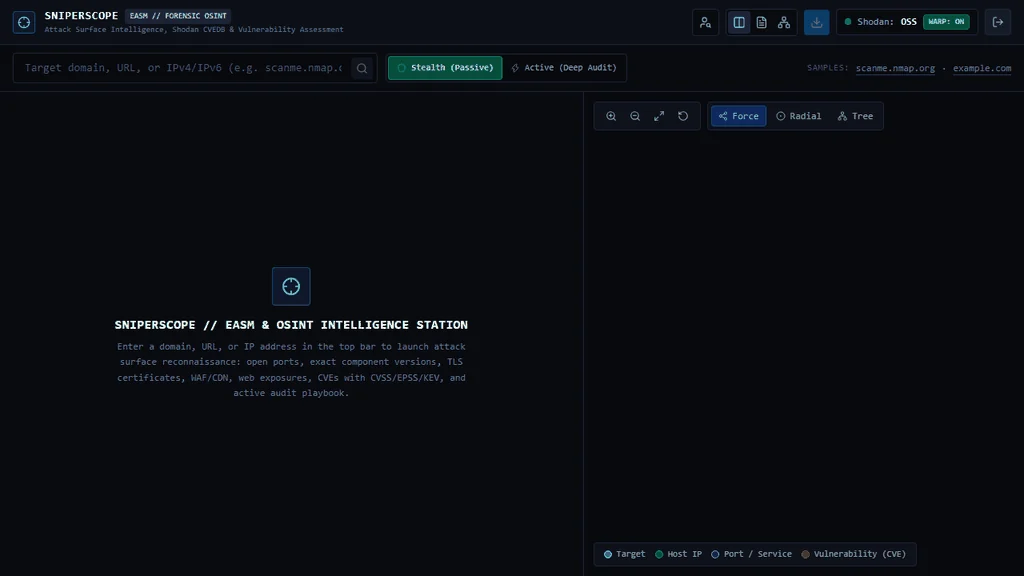
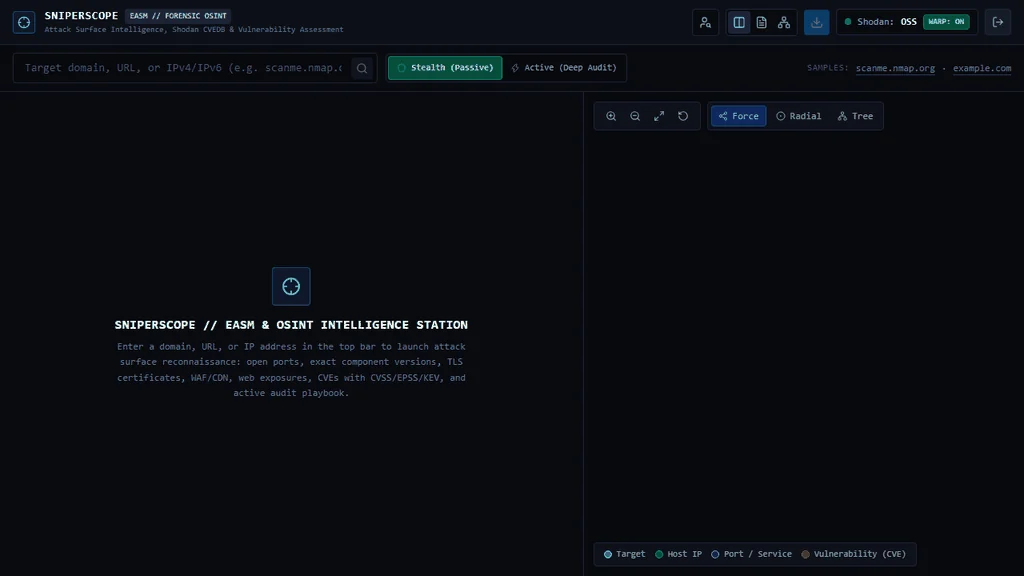
SniperScope Interaktive Attack-Surface-Intelligence-Demo

SniperScope ist eine hochperformante External Attack Surface Management (EASM)-, passive/aktive OSINT-Intelligence- und forensische Reporting-Workstation, die für Cybersicherheits-Auditoren, SOC-Analysten und Penetrationstester entwickelt wurde.

Ausgehend von einem einzelnen Ziel (Domainname, vollständige URL oder IPv4/IPv6-Adresse) orchestriert SniperScope mehrere Intelligence-Engines parallel:

  • Multi-Record-DNS-Zonen-Enumeration mit SPF/DMARC-Anti-Spoofing und CAA-Issuer-Prüfung.
  • SSL/TLS-Certificate-Transparency-Logs (crt.sh) mit automatischer Origin-IP-Auflösung.
  • Offizielle RDAP/WHOIS-Registry-Abfragen und BGP/ASN-Routing-Korrelation.
  • Shodan Host API & InternetDB für offene Ports, Softwareversionen, CPEs und rohe Service-Banner.
  • Tiefgehende Schwachstellen-Anreicherung über Shodan CVEDB mit Echtzeit-CVSS v3/v2, EPSS-Ausnutzungswahrscheinlichkeit, CISA KEV (Known Exploited Vulnerabilities)-Status und Ransomware-Kampagnen-Zuordnungen.
  • Live-TLS/SSL-X.509-Krypto-Inspektion im who.is-Stil (Cipher Suite, Public-Key-Bits, Seriennummer, Vertrauenskette, Gültigkeitsfenster, SANs).
  • Web-Uptime-Diagnose, Antwortlatenz, HTTP-Sicherheitsheader, Cookie-Flags (Secure, HttpOnly, SameSite) und CORS-Richtlinien.
  • Software Composition Analysis (SCA) zur Erkennung von Web-Technologien (heuristische Komponenten-Engine), die Front-/Backend-Komponenten bekannten CVEs und PoCs zuordnet.
  • Digital Footprint Suite & Spain OSINT Hub: Echtzeit-Multiplattform-Username-Reconnaissance (400+ Plattformen via Server-Sent Events), Telefon-Forensik (CNMC Spanien, Spam-Datenbanken), E-Mail-Hunter (MX/SPF, Gravatar, Breach-Dorks) sowie spanische offizielle Amtsblätter und Transparenzregister.
  • 39-Befehl-Active-CLI-Playbook, strikt auf die Kategorien der OWASP Top 10: 2025 abgebildet.
  • Interaktiver kollisionsfreier Cytoscape.js-Topologiegraph und Forensischer Report-Exporter in mehreren Formaten (PDF, eigenständiges HTML, Markdown TLP:AMBER und chronologischer RAW-Ausführungs-Trace .log).

📐 Architektur & Datenfluss

flowchart LR
    subgraph Auth["🔐 Operator Access (Gatekeeper)"]
        direction TB
        LoginScreen["🔑 LoginScreen\nHMAC-SHA256 Token\n(sniperadmin / Passphrase)"]
    end

    subgraph Frontend["🖥️ Frontend (React 19 + Vite 8 + Tailwind CSS v4)"]
        direction TB
        TargetInput["🔍 TargetInput\n(Domain / IP / URL / OPSEC Mode)"]
        WarpToggle["🛡️ WARP / Proxy Egress Status\n(Active / Standby · Ping ms · Egress IP)"]
        FootprintStation["🕵️ Digital Footprint & Spain Hub\n(Usernames · Spain OSINT · Phone · Email)"]
        Dossier["📋 IntelDossier\nKPIs · Ports · CVEDB · Web/TLS · SCA · CLI Playbook"]
        Cytoscape["🕸️ GraphCanvas (Cytoscape.js)\nForce-Directed · Concentric Radial · Tree"]
        Exporter["📄 ForensicReportModal\nPDF · HTML · Markdown · RAW Trace (.log)"]
    end

    subgraph Backend["⚙️ Asynchronous Backend (FastAPI + Python 3.11+)"]
        direction TB
        Sanitizer["🛡️ Sanitizer & Target Normalizer\n(In-memory _SCAN_CACHE TTL 300s)"]
        ParallelEngine["🚀 Parallel Asyncio Engine\n(DNS / CT Logs / RDAP / HTTP / Shodan)"]
        OutboundProxy["🌐 Egress Proxy Handler\n(Cloudflare WARP 127.0.0.1:40000)"]
        RiskCalc["📊 Dynamic Risk Engine\n(Score 0-100 · Grades A-F · Weighted Findings)"]
        RawTrace["🧾 RAW Chronological Execution Trace\n(Command & Request Audit Log)"]
    end

    subgraph IntelSources["🌐 External Intelligence Providers"]
        direction TB
        DNS_Mod["DNS & CAA Anti-Spoofing\n(A, AAAA, MX, NS, TXT, CAA, SPF, DMARC)"]
        CRT_Mod["Certificate Transparency\n(crt.sh Logs + Origin IP Lookup)"]
        Shodan_Mod["Shodan Host & InternetDB\n(Ports, CPEs, Versions, Banners)"]
        CVEDB_Mod["Shodan CVEDB\n(CVSS, EPSS, CISA KEV, Ransomware)"]
        HTTP_Mod["Web Audit, TLS X.509 & SCA\n(Chain, SHA-256, Web Tech, WAF, CORS)"]
        RDAP_Mod["RDAP / ASN\n(Registrar, Netblock, BGP Routing)"]
        Footprint_Mod["SOCMINT & Spanish Public Gazettes\n(BOE, BORME, CENDOJ, Catastro, CNMC)"]
    end

    Auth --> Frontend
    TargetInput -->|GET /api/scan| Sanitizer
    WarpToggle -->|GET /api/health| OutboundProxy
    FootprintStation -->|SSE /api/sherlock/stream| Footprint_Mod
    Sanitizer --> ParallelEngine
    ParallelEngine --> OutboundProxy
    OutboundProxy --> IntelSources
    DNS_Mod & CRT_Mod & CVEDB_Mod & HTTP_Mod & RDAP_Mod --> RiskCalc
    RiskCalc --> RawTrace
    RawTrace -->|JSON Payload| Dossier
    RawTrace -->|Nodes & Edges| Cytoscape
    RawTrace -->|Trace & Findings| Exporter

🎯 Zentrale Anwendungsfälle

  • 🛡️ External Attack Surface Management (EASM): Kontinuierliche Überwachung von Perimeter-Expositionen, Shadow IT, ablaufenden TLS-Zertifikaten, verwaisten Subdomains und unerwarteten lauschenden Ports über Unternehmensressourcen hinweg.
  • 🎯 Red-Team- & Penetrationstest-Aufklärung: Durchführung einer tiefgehenden initialen Ziel-Enumeration, ohne die SOC-Alarme des Kunden auszulösen, mithilfe des Stealth-Modus, anschließend Wechsel in den Aktiven Modus mit 39 vorparametrisierten OWASP Top 10: 2025-Befehlen.
  • 🚨 SOC- & Incident-Response-Triage: Schnelle Feststellung, ob ein Alarm Assets betrifft, die aktiv ausgenutzte Schwachstellen in freier Wildbahn (CISA KEV) oder Ransomware-Waffenisierungs-Tags aufweisen.
  • 🕵️ OSINT- & Identitäts-Footprinting: Korrelation öffentlicher Benutzernamen, Domains und Unternehmensdaten über 400+ Plattformen und offizielle öffentliche Register hinweg.

🛠️ Technologie-Stack

Tool herunterladen