Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Python-Shellcode-Anydesk-Apc-injection-Remote-IP-Address-Analysis — Reverse-Engineering-Analyse von Python-Shellcode, der per APC-Injection in AnyDesk eindringt, Daten über HTTPS mit AES/RSA an ein C2 exfiltriert und über Registry-GUID-Schlüssel persistiert. | Kitploit
Tools/GitHubGitHub/kaandemir993/python-shellcode-anydesk-apc-injection-remote-ip-address-analysis
Dynamische Analyse (Sandboxing)Verschlüsselungs-/EntschlüsselungstoolsPersistenzmechanismenReverse EngineeringDatenexfiltrationMalware-AnalyseDigitale ForensikCommand and Control
Binäranalyse
Papers & Forschung
GitHubkaandemir993/python-shellcode-anydesk-apc-injection-remote-ip-address-analysis

Python-Shellcode-Anydesk-Apc-injection-Remote-IP-Address-Analysis

Reverse-Engineering-Analyse von Python-Shellcode, der per APC-Injection in AnyDesk eindringt, Daten über HTTPS mit AES/RSA an ein C2 exfiltriert und über Registry-GUID-Schlüssel persistiert.

Repository anzeigen
12vor 1 TagNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

1.x64dbg – Dateioperationen & JMP-Trampoline

Diese x64dbg-Ansicht zeigt, dass der Python-Shellcode Dateioperationen (CreateFileW, DeleteFileA/W) und JMP-Trampoline verwendet, um Windows-APIs dynamisch aufzurufen.

Wichtige Beobachtungen:

  • CreateFileW – Erstellt oder öffnet eine Datei (Payload-Drop).
  • DeleteFileA / DeleteFileW – Löscht Dateien (Spurenbereinigung).
  • DefineDosDeviceW – Definiert ein DOS-Gerät (Laufwerksmanipulation).
  • JMP-Trampoline: jmp qword ptr ds:[<API>] – löst API-Adressen dynamisch auf.
  • INT3 (0xCC) – Anti-Debug-Fallen.
  • Shellcode-Pfad: C:\Users\dkaan\OneDrive\Desktop\output\shellcode.exe.
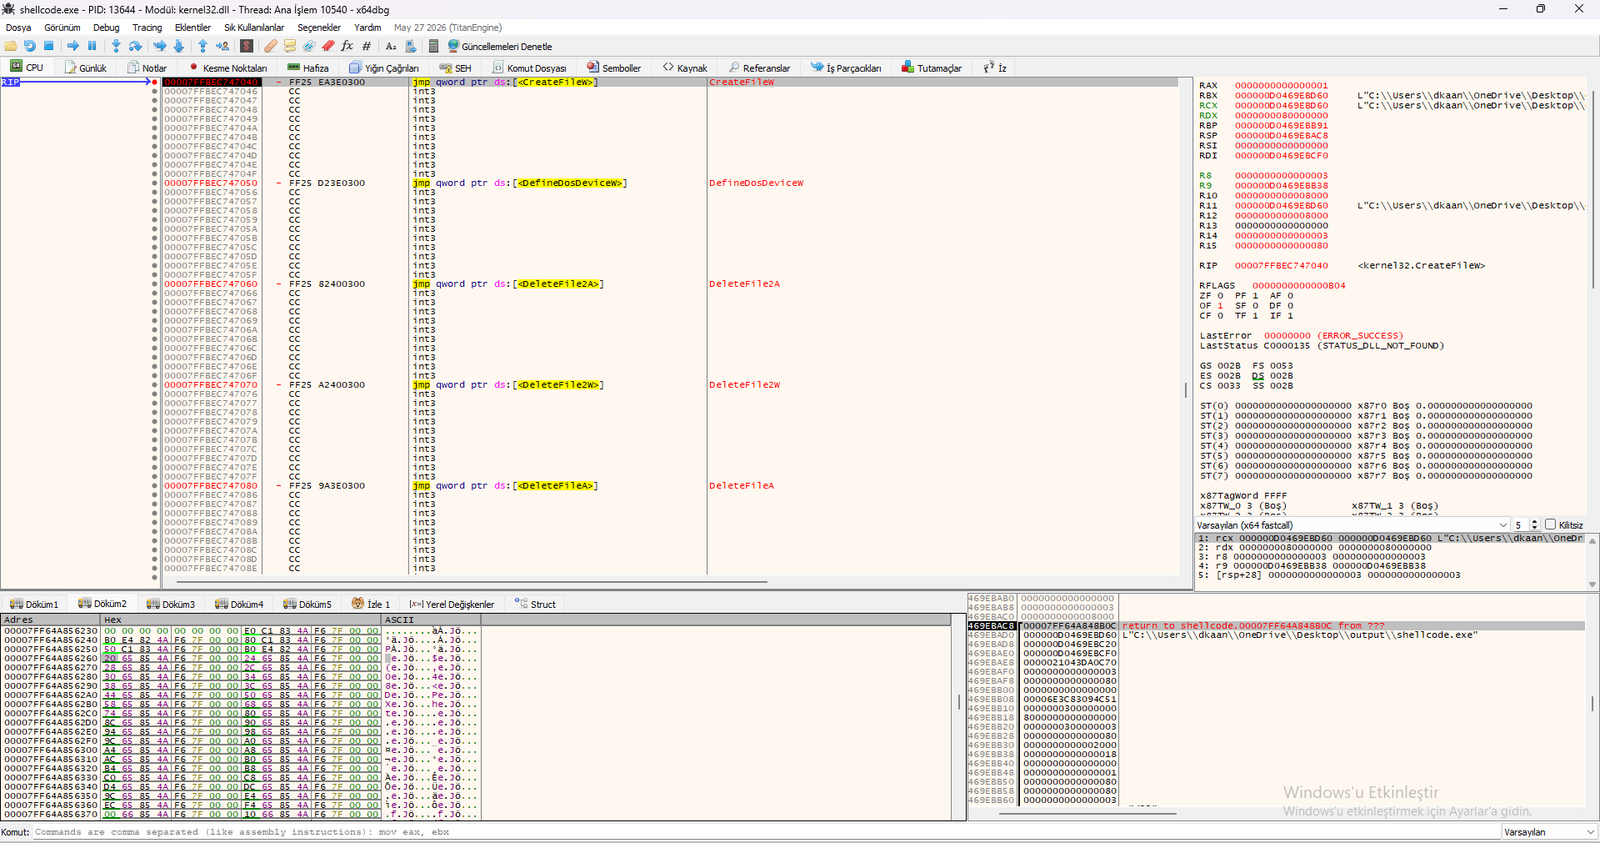
Warum das wichtig ist:

  • Datei-Dropping: Der Shellcode schreibt sich selbst auf die Festplatte.
  • Spurenbereinigung: Löscht Dateien, um Erkennung zu vermeiden.
  • Dynamische API-Auflösung: JMP-Trampoline lösen APIs zur Laufzeit auf.
  • Anti-Debug: INT3-Fallen stören Debugger.

Visuelle Referenz:

Python Shellcode File Operations & JMP Trampolines x64dbg-Ansicht mit CreateFileW, DeleteFileA/W und JMP-Trampolinen.

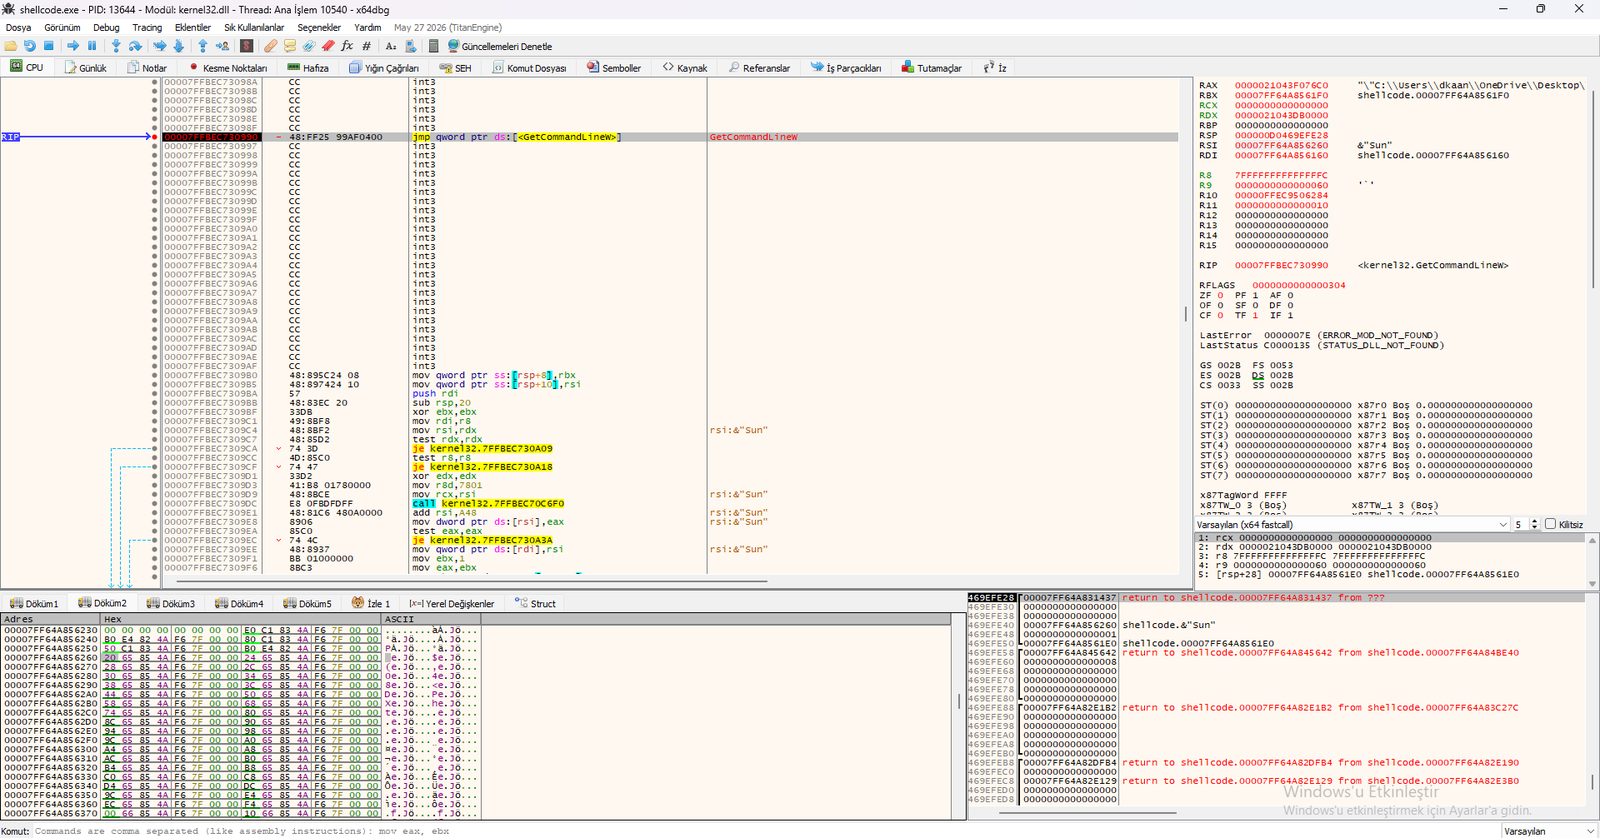
2. x64dbg – GetCommandLineW, INT3-Fallen & Kommandozeilen-Parsing

Diese x64dbg-Ansicht zeigt, dass der Python-Shellcode GetCommandLineW aufruft, um Kommandozeilenargumente zu lesen, während er INT3-Fallen zum Anti-Debugging verwendet.

Wichtige Beobachtungen:

  • jmp qword ptr ds:[<GetCommandLineW>] – JMP-Trampolin zu GetCommandLineW.
  • &"Sun" – Ein Kommandozeilenargument-String.
  • INT3-Fallen (0xCC) – Füllen den Speicherbereich zwischen gültigen Instruktionen und stören Debugger und Disassembler.
  • Funktionsprolog: mov [rsp+8], rbx, sub rsp, 0x20, xor ebx, ebx.
  • Bedingter Sprung: test rdx, rdx, je kernel32.7FFBEC730A9.
  • Parametervorbereitung: mov rdx, rsi, mov r8, rdi.

Warum das wichtig ist:

  • Anti-Debugging: INT3-Fallen bringen Debugger zum Anhalten oder Abstürzen.
  • Anti-Disassembling: Disassembler zeigen INT3 als ungültige Instruktionen an.
  • Kommandozeilen-Parsing: Der Shellcode liest seine Kommandozeilenargumente.
  • Dynamische API-Auflösung: JMP-Trampoline lösen GetCommandLineW zur Laufzeit auf.

Visuelle Referenz:

Python Shellcode GetCommandLineW & INT3 Traps x64dbg-Ansicht mit GetCommandLineW, Kommandozeilen-Parsing und INT3-Fallen.

3. AnyDesk APC-Injection & Kryptographische Operationen

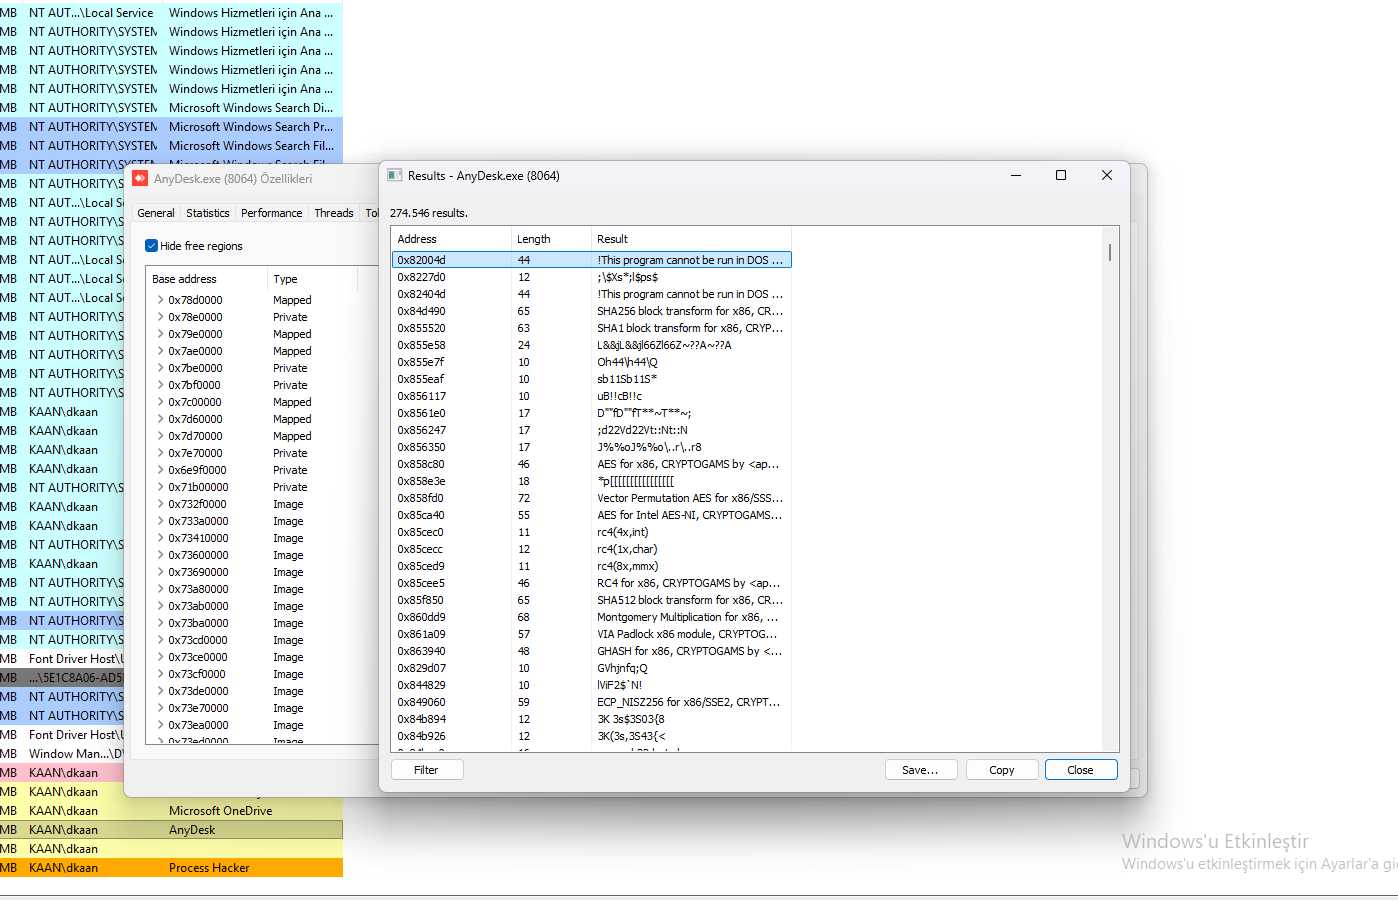
Die Speicheranalyse mit Process Hacker zeigt, dass der Python-Shellcode eine APC-Injection in AnyDesk.exe durchführt und fortgeschrittene kryptographische Algorithmen zur Datenexfiltration verwendet.

APC-Injection – Warum AnyDesk?

  • Zielprozess: AnyDesk.exe (PID 8064) – ein legitimes Remote-Desktop-Tool.
  • Injektionsmethode: APC-Injection (Asynchronous Procedure Call) – injiziert Code in einen bestehenden Thread, ohne einen neuen zu erstellen.
  • Warum AnyDesk?
    • Es ist ein vertrauenswürdiger, ständig laufender Prozess.
    • Sein Netzwerkverkehr (Remote Desktop) verschmilzt mit der C2-Kommunikation.
    • Sicherheitstools melden AnyDesk-Aktivitäten selten.

Kryptographische Algorithmen:

  • AES for x86 / AES for Intel AES-NI – symmetrische Verschlüsselung.
  • RSA for x86 – asymmetrische Verschlüsselung.
  • SHA256 block transform – Hashing.
  • RC4 for x86 – Stream-Chiffre.
  • Vector Permutation AES – SIMD-beschleunigtes AES.
  • GHASH for x86 – GCM-Authentifizierung.
  • Montgomery Multiplication – RSA-Beschleunigung.
  • ECP_NISTZ256 for x86 – Elliptische-Kurven-Kryptographie.

Warum das wichtig ist:

  • APC-Injection: Heimlicher als CreateRemoteThread – es wird kein neuer Thread erstellt.
  • LOLBin-Missbrauch: AnyDesk ist ein legitimes Tool, was die Erkennung erschwert.
  • Verschlüsseltes C2: Der Shellcode verschlüsselt seine Kommunikation mit AES/RSA.
  • Datenintegrität: SHA256 und GHASH stellen sicher, dass Daten nicht manipuliert werden.

Visuelle Referenz:

Python Shellcode AnyDesk APC Injection & Crypto Process-Hacker-Ansicht mit AnyDesk-Injection und kryptographischen Algorithmen (AES, RSA, SHA256, RC4).

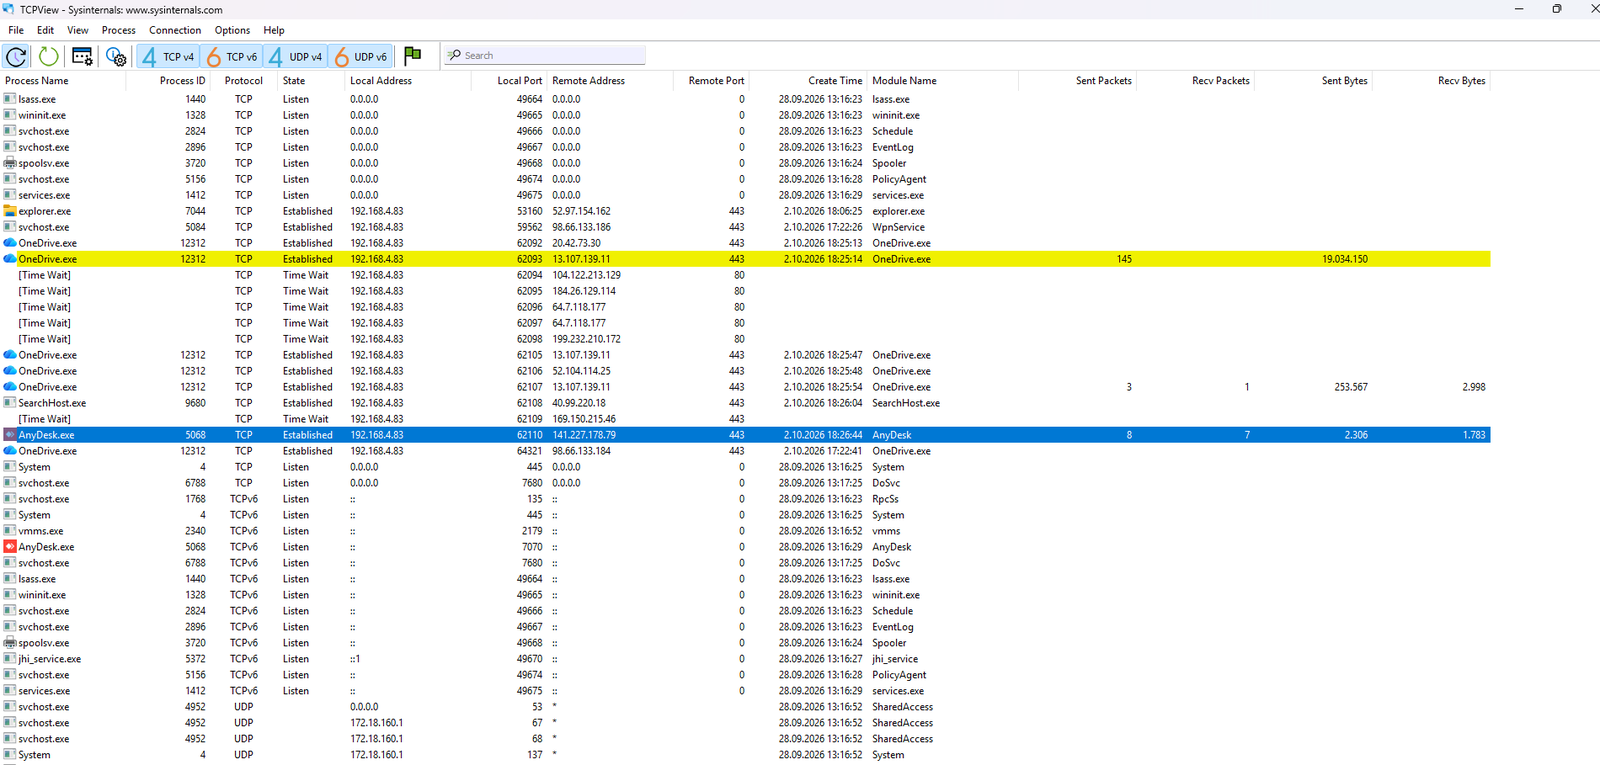
4. TCPView – AnyDesk-Datenexfiltration

Die TCPView-Analyse zeigt, dass der Python-Shellcode AnyDesk.exe verwendet, um Daten über Port 443 (HTTPS) an 141.227.178.79 zu exfiltrieren.

Wichtige Beobachtungen:

  • Prozess: AnyDesk.exe (PID 5068) – legitimes Remote-Desktop-Tool.
  • Remote-IP: 141.227.178.79
  • Port: 443 (HTTPS – verschmilzt mit legitimem Verkehr).
  • Status: Established (aktive Verbindung).
  • Gesendete Pakete: 8 (2.306 Bytes) – verschlüsselte Datenexfiltration.
  • Empfangene Pakete: 7 (1.703 Bytes) – C2-Befehle.

Warum das wichtig ist:

  • LOLBin-Missbrauch: AnyDesk ist ein legitimes Tool, was die Erkennung erschwert.
  • Verschlüsselte Exfiltration: Port 443 (HTTPS) verbirgt die gestohlenen Daten.
  • C2-Kommunikation: Der Shellcode empfängt Befehle von derselben IP.
  • Umgehung: Sicherheitstools melden AnyDesk-Verkehr selten.

Visuelle Referenz:

Python Shellcode AnyDesk Data Exfiltration TCPView-Ansicht mit AnyDesk.exe, das sich über Port 443 mit 141.227.178.79 verbindet.

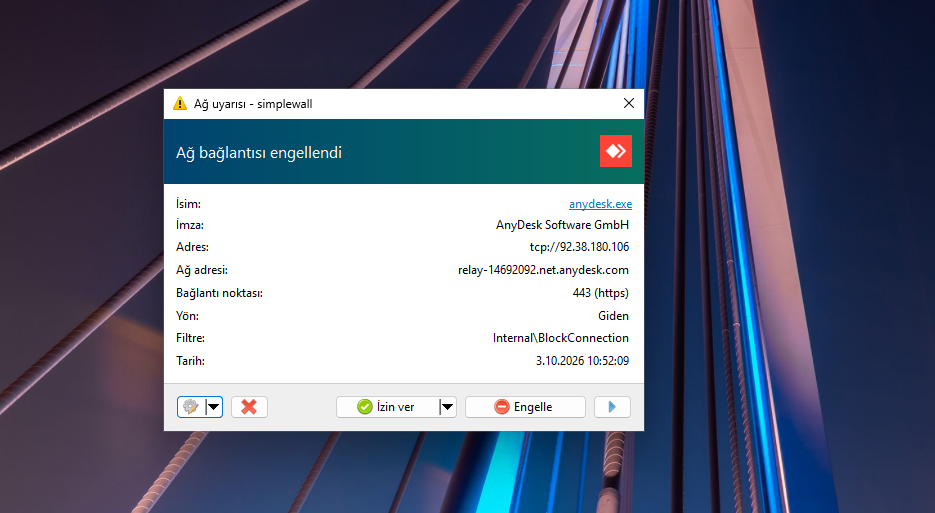
5.AnyDesk - Simplewall blockiert Remote-IP-Adressen

Die Simplewall-Analyse zeigt, dass der Python-Shellcode zwar versucht, Daten über Port 443 (HTTPS) mit AnyDesk.exe an 141.227.178.79 zu exfiltrieren, jedoch bei Blockierung versucht, eine Verbindung zu einer anderen legitimen Adresse (92.38.180.106) herzustellen.

Wichtige Beobachtungen:

  • Prozess: AnyDesk.exe (PID 5068) – legitimes Remote-Desktop-Tool.
  • Remote-IP: 92.38.180.106
  • Port: 443 (HTTPS – verschmilzt mit legitimem Verkehr).
  • Status: Blocked (blockierte Verbindung).
  • blockierte Adresse: (relay-14692092.net.anydesk.com).

Warum das wichtig ist:

  • LOLBin-Missbrauch: AnyDesk ist ein legitimes Tool, was die Erkennung erschwert.
  • Verschlüsselte Exfiltration: Port 443 (HTTPS) verbirgt die gestohlenen Daten.
  • C2-Kommunikation: Der Shellcode empfängt Befehle von derselben IP.
  • Umgehung: Sicherheitstools melden AnyDesk-Verkehr selten.

Visuelle Referenz:

Python Shellcode AnyDesk Data Exfiltration Simplewall-Ansicht mit blockiertem Anydesk.exe zu 92.38.180.106 über Port 443.

6. Registry-Persistenz – GUID-basierte Schlüssel

Die Registry-Analyse zeigt, dass der Python-Shellcode GUID-basierte Schlüssel unter HKLM\SYSTEM\CurrentControlSet\Control\ zur Persistenz erstellt.

Wichtige Beobachtungen:

  • GUID-Schlüssel: {bf1a281b-ad7b-4476-ac95-f47682990ce7} – zufällig generierte GUIDs.
  • Volume Shadow Copy-Pfad: GLOBALROOT\Device\HarddiskVolumeShadowCopy5\WINDOWS\system32\config\components.
  • StoreArchitecture: 09 00 00 00 – Architektur-Identifikator.
  • StoreFormatVersion: 30 00 2e 00 30 00 2e 00 2e 00 36 00 – "0.0.0.6" in Unicode.

Tool herunterladen