jovanbulck/sgx-step
Ein praktisches Angriffsframework für präzise Steuerung der Enklavenausführung


SGX-Step ist ein Open-Source-Framework zur Erleichterung der Side-Channel-Angriffsforschung auf Intel-x86-Prozessoren im Allgemeinen und Intel-SGX-Plattformen im Besonderen. SGX-Step besteht aus einem gegnerischen Linux-Kernel-Treiber und einer kleinen User-Space-Betriebssystembibliothek, die es ermöglicht, nicht vertrauenswürdige Seitentabelleneinträge und/oder x86-APIC-Timer-Interrupts vollständig aus dem User Space zu konfigurieren. SGX-Step wurde sowohl in unserer eigenen Forschung als auch von unabhängigen Forschern eingesetzt, um mehrere neue und verbesserte Enclave-Ausführungsangriffe zu ermöglichen, die Side-Channel-Beobachtungen mit maximaler zeitlicher Auflösung erfassen (d. h. durch Unterbrechung der Opfer-Enclave nach jeder einzelnen Instruktion).
Lizenz. SGX-Step ist freie Software, lizenziert unter GPLv3. Das SGX-Step-Logo ist abgeleitet von Eadweard Muybridges ikonischer gemeinfreier Foto-Serie „Sallie Gardner at a Gallop“, die, wie unser Ziel des Single-Steppings von Enclaves, die Dynamik des galoppierenden Pferdes in eine Reihe einzelner Fotobilder zerlegt, um die Eigenschaften des gesamten Pferdegangs offenzulegen.
| SGX-Step-Release | Changelog-Funktionen |
|---|---|
| v1.5.0 | Stabilisierungsfixes (KPTI, Kernel-ISR-Mapping); (experimenteller) Gramine-Port; IPI-Unterstützung. |
| v1.4.0 | Privilegierte Interrupt-/Call-Gates (Plundervolt). |
| v1.3.0 | Transient-Execution-Unterstützung (Foreshadow). |
| v1.2.0 | User-Space-Interrupt-Behandlung und deterministische Zero-Step-Filterung (Nemesis). |
| v1.1.0 | IA32-Unterstützung. |
| v1.0.0 | User-Space-Seitentabellenmanipulation und APIC-Timer-Single-Stepping. |
Veröffentlichungen. SGX-Step wurde von mehreren unabhängigen Forschungsgruppen eingesetzt und hat eine neue Reihe hochauflösender SGX-Angriffe ermöglicht. Eine vollständige, aktuelle Liste bekannter Projekte, die SGX-Step verwenden, ist am Ende dieser README enthalten. Eine Kopie des Originalpapiers ist hier verfügbar.
@inproceedings{vanbulck2017sgxstep,
    title     = {{SGX-Step}: A Practical Attack Framework for Precise Enclave Execution Control},
    author    = {Van Bulck, Jo and Piessens, Frank and Strackx, Raoul},
    booktitle = {2nd Workshop on System Software for Trusted Execution {(SysTEX)}},
    publisher = {{ACM}},
    pages     = {4:1--4:6},
    month     = Oct,
    year      = 2017,
}
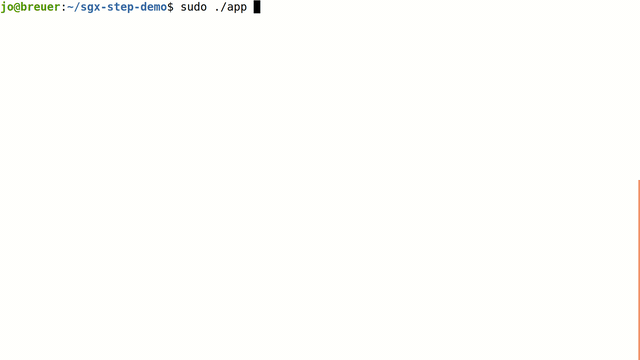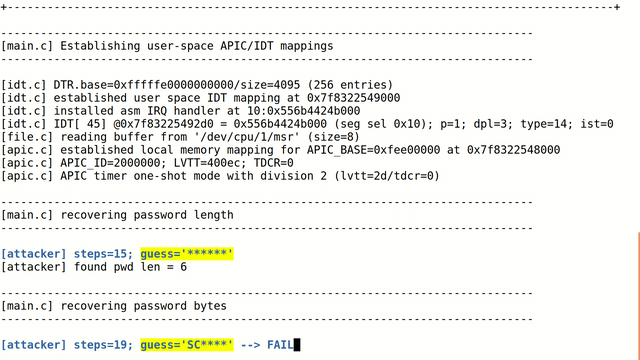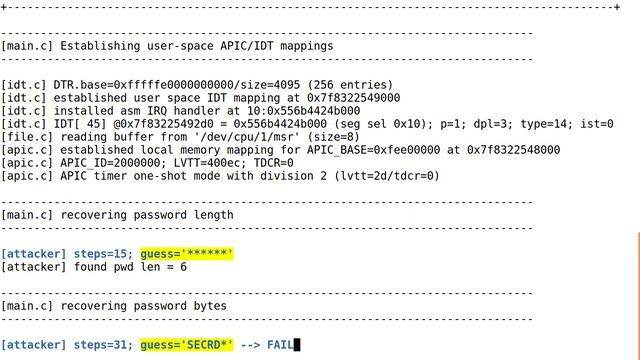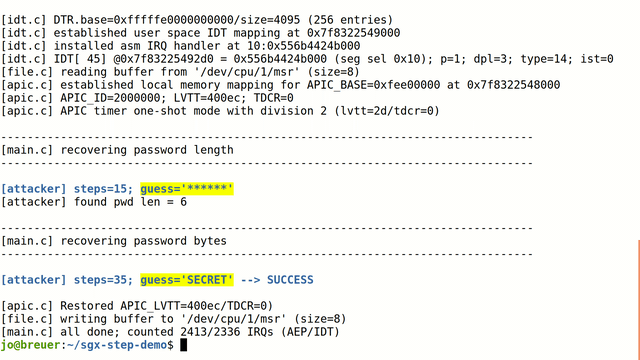
Demo. Das Verzeichnis app/memcmp enthält eine kleine Demo-Anwendung, die die Leistungsfähigkeit von SGX-Step-Angriffen veranschaulicht, indem sie eine Beispiel-Enclave im Single-Step-Verfahren ausführt, die eine subtile, nicht konstante memcmp-Passwortvergleichslogik enthält. Im Gegensatz zu traditionellen, notorisch verrauschten Timing-Angriffen kann SGX-Step das Passwort deterministisch Zeichen für Zeichen in linearer Zeit brute-forcen:
Entscheidend für das Design von SGX-Step – im Gegensatz zu früheren Vorschlägen zur Enclave-Präemption – ist die Erstellung von User-Space-Virtualspeicher-Mappings für physische Speicherorte, die Seitentabelleneinträge enthalten, sowie für die speichergemappten I/O-Konfigurationsregister des lokalen APIC und die x86 Interrupt Descriptor Table (IDT). Dies ermöglicht es einem nicht vertrauenswürdigen, angreifergesteuerten Host-Prozess, auf einfache Weise (i) Enclave-Seitentabelleneinträge zu verfolgen oder zu ändern, (ii) die One-Shot-/Periodic-Interrupt-Quelle des APIC-Timers zu konfigurieren, (iii) Interprozessor-Interrupts auszulösen und (iv) benutzerdefinierte Interrupt-Handler vollständig innerhalb des User Space zu registrieren.
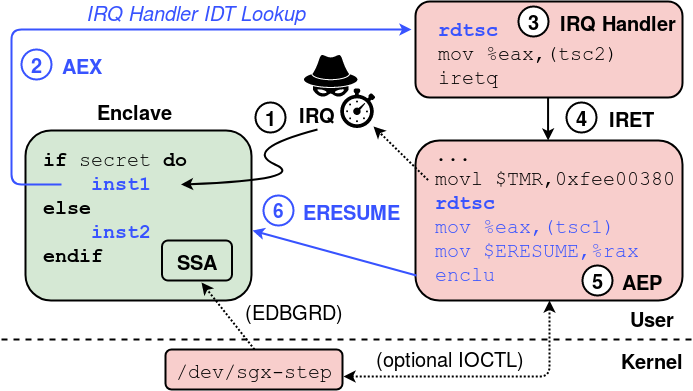
Die obige Abbildung fasst die Abfolge von Hardware- und Software-Schritten zusammen, wenn eine SGX-Enclave durch unser Framework unterbrochen und fortgesetzt wird.
/proc/self/mem und der EDBGRD-Instruktion).ERESUME ausführen.Dieses Repository ist wie folgt organisiert:
.
├── app        -- Collection of sample client applications using SGX-Step to
│                 attack different victim enclave scenarios.
├── doc        -- Papers and reference material.
├── kernel     -- Minimal dynamically loadable Linux kernel driver to export
│                 physical memory to user space and bootstrap `libsgxstep`.
├── libsgxstep -- Small user-space operating system library that implements the
│                 actual SGX-Step functionality, including x86 page-table and
│                 APIC timer manipulations.
└── sdk        -- Bindings to use SGX-Step with different SGX SDKs and libOSs.
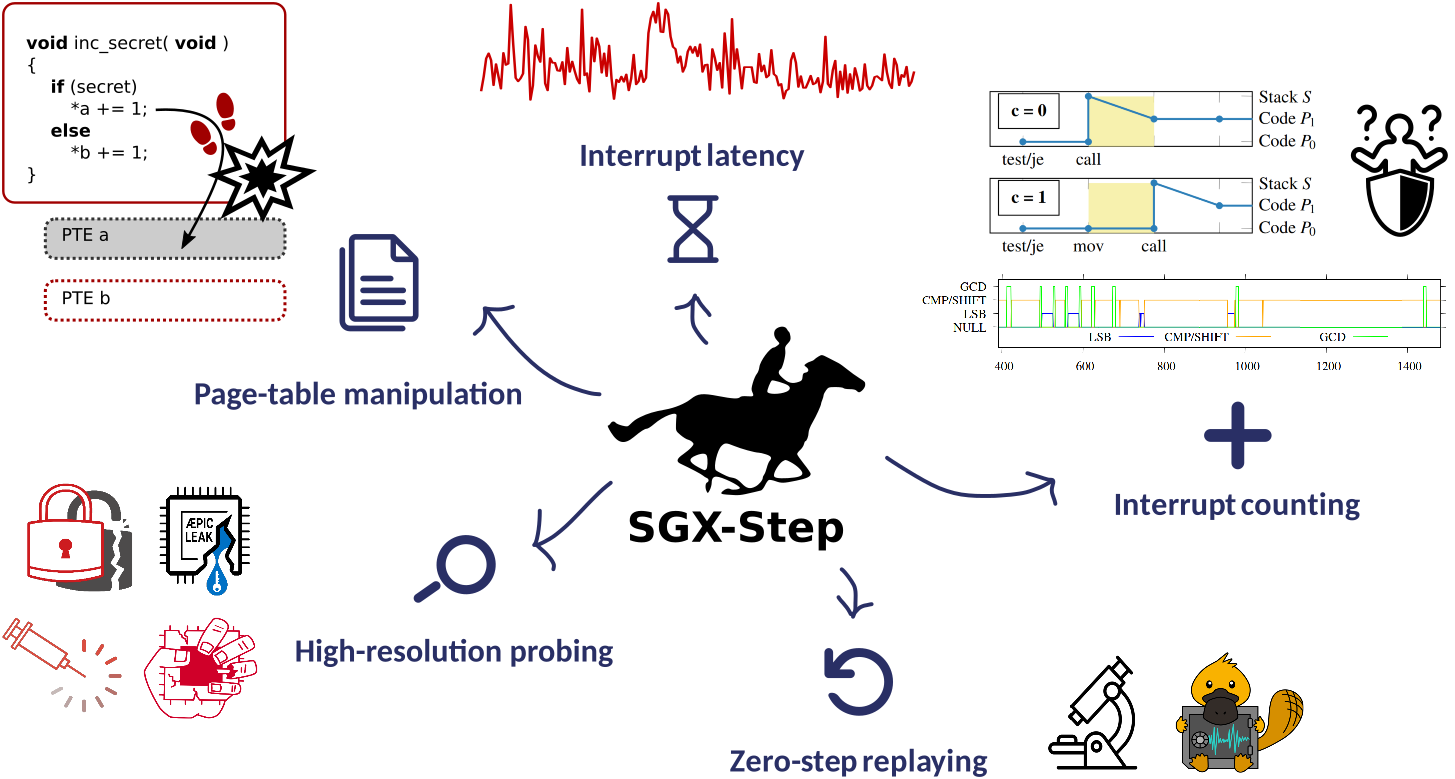
SGX-Step ist ein universelles Ausführungssteuerungs-Framework, das die präzise Verschachtelung von Victim-Enclave-Instruktionen mit beliebigem Angreifer-Code ermöglicht. Einige der wichtigsten Anwendungsfälle des SGX-Step-Frameworks sind in der folgenden Abbildung zusammengefasst (siehe auch den unteren Abschnitt dieser README für eine aktuelle Liste von Veröffentlichungen, die SGX-Step verwenden).