
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-4577-checker — Ein Bash-Skript zum Scannen mehrerer Domains auf die Schwachstelle CVE-2024-4577 in PHP-CGI. | Kitploit
Tools/GitHubGitHub/jeninsutradhar/cve-2024-4577-checker
AufklärungSchwachstellenscannerExploitationInformationsbeschaffungWebsicherheitPenetrationstests
GitHubjeninsutradhar/cve-2024-4577-checker

CVE-2024-4577-checker

Ein Bash-Skript zum Scannen mehrerer Domains auf die Schwachstelle CVE-2024-4577 in PHP-CGI.

Teilen
Repository anzeigen
3129vor 2 JahrenNoch nicht geprüft

CVE-2024-4577 Vulnerability Checker

Der CVE-2024-4577 Vulnerability Checker ist ein Bash-Skript, das mehrere Domains auf die CVE-2024-4577-Schwachstelle in PHP-CGI überprüft. Dieses Tool ermöglicht es Sicherheitsforschern und Systemadministratoren, schnell zu beurteilen, ob ihre Systeme oder eine Liste von Domains potenziell von diesem spezifischen Sicherheitsproblem betroffen sind.

Beschreibung

In PHP-Versionen 8.1.* vor 8.1.29, 8.2.* vor 8.2.20 und 8.3.* vor 8.3.8 kann Windows bei Verwendung von Apache und PHP-CGI unter Windows, wenn das System für bestimmte Codepages eingerichtet ist, das „Best-Fit“-Verhalten verwenden, um Zeichen in der an Win32-API-Funktionen übergebenen Befehlszeile zu ersetzen. Das PHP-CGI-Modul könnte diese Zeichen fälschlich als PHP-Optionen interpretieren, was es einem böswilligen Benutzer ermöglichen könnte, Optionen an die ausgeführte PHP-Binärdatei zu übergeben und so den Quellcode von Skripten offenzulegen, beliebigen PHP-Code auf dem Server auszuführen usw.
image

Voraussetzungen

  • Bash (Version 4.0 oder höher)
  • curl

Installation

  1. Klonen Sie das Repository oder laden Sie das Skript herunter:
  • git clone https://github.com/JeninSutradhar/CVE-2024-4577-checker.git
  • cd cve-2024-4577-checker
  1. Machen Sie das Skript ausführbar:
  • chmod +x cve_2024_4577_checker.sh

Verwendung

Grundlegende Verwendung

./cve_2024_4577_checker.sh -f domains.txt

  • Dadurch werden alle Domains gescannt, die in der Datei domains.txt aufgelistet sind.

Optionen

  • -f Datei: Gibt eine Datei an, die eine Liste der zu überprüfenden Domains enthält (eine Domain pro Zeile)
  • -t Threads: Legt die Anzahl der gleichzeitigen Threads fest (Standard: 10)
  • -u user_agent: Legt eine benutzerdefinierte User-Agent-Zeichenfolge fest
  • -i: Führt den interaktiven Modus aus, der die manuelle Eingabe von Domains ermöglicht
  • -h: Zeigt die Hilfemeldung an

Ausgabe

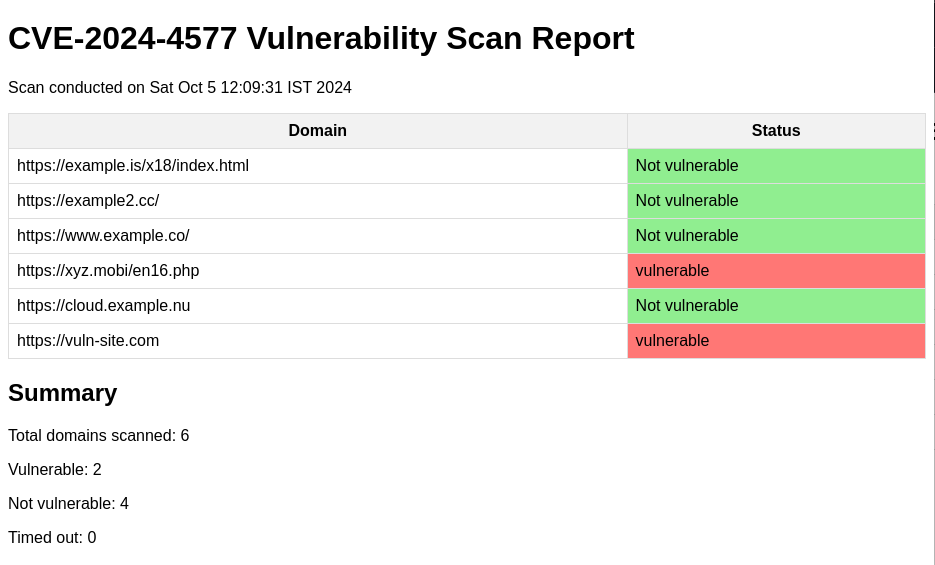
  • Am Ende des Scans wird eine Zusammenfassung angezeigt, die Folgendes zeigt:
  1. Gesamtzahl der gescannten Domains
  2. Anzahl der verwundbaren Domains
  3. Anzahl der sicheren Domains
  4. Anzahl der Domains mit Zeitüberschreitung
  • Zusätzlich werden zwei Dateien erzeugt:
  1. Eine detaillierte Log-Datei (vulnerability_scan_[timestamp].log)
  2. Ein HTML-Bericht (vulnerability_report_[timestamp].html)

Beispiele

  1. Domains aus einer Datei scannen:
  • ./cve_2024_4577_checker.sh -f domains.txt
  1. Domains mit erhöhter Parallelität scannen:
  • ./cve_2024_4577_checker.sh -f domains.txt -t 20
  1. Eine benutzerdefinierte User-Agent-Zeichenfolge verwenden:
  • ./cve_2024_4577_checker.sh -f domains.txt -u "MyCustomUserAgent/1.0"
  1. Im interaktiven Modus ausführen:
  • ./cve_2024_4577_checker.sh -i

image

Lizenz

Dieses Projekt ist unter der MIT-Lizenz lizenziert – siehe die Datei LICENSE für Details.

Haftungsausschluss

Dieses Tool dient ausschließlich Bildungs- und Testzwecken. Stellen Sie immer sicher, dass Sie die Erlaubnis haben, die Ziel-Domains zu scannen. Die Autoren sind nicht für Missbrauch oder Schäden verantwortlich, die durch dieses Programm verursacht werden.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    602
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    392
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    293
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    KI-gestützte OSINT-Engine zur Entdeckung und Kartierung von über 7.700 Social-Media-Identitäten im gesamten Web

    253

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →