
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
wodat — Windows Oracle-Datenbank-Angriffs-Toolkit | Kitploit

Tools/GitHubGitHub/initroot/wodat
SchwachstellenscannerPasswortangriffePenetrationstestsDatenbanksicherheit
GitHubinitroot/wodat

wodat

Windows Oracle-Datenbank-Angriffs-Toolkit

Repository anzeigen
801948vor 4 JahrenVon Kitploit geprüft
Teilen

wodat

Windows Oracle Database Angriffswerkzeug

Follow on Twitter GitHub last commit

Einfacher Port des beliebten Oracle Database Attack Tool (ODAT) (https://github.com/quentinhardy/odat) nach C# .Net Framework. Dank an https://github.com/quentinhardy/odat, da viele Funktionen aus seinem Code portiert wurden.

  • Führt passwortbasierte Angriffe durch, z. B. Benutzername als Passwort, Benutzernamenliste gegen ein gegebenes Passwort, Passwortliste gegen einen gegebenen Benutzernamen, Benutzername:Passwort-Kombinationsliste.
  • Testen, ob ein Zugangsdatensatz/eine Verbindungszeichenfolge gegen das Ziel funktioniert.
  • Brute-Force-Angriffe, um gültige SID/ServiceNames zu ermitteln.
  • Erkennung gültiger TNS-Listener gegen bereitgestellte Zieldatei oder CIDR-Bereich.
  • Weitere Funktionen folgen hoffentlich!

image

Haftungsausschluss

Ich übernehme keine Verantwortung für Ihre Nutzung der Software. Die Entwicklung erfolgt in meiner persönlichen Kapazität und steht in keinem Zusammenhang mit meiner Arbeit.

Verwendung

Die allgemein erforderlichen Befehlszeilenargumente sind wie folgt:

wodat.exe BEFEHL ARGUMENTE
 BEFEHL (ALL,BRUTECRED,BRUTESID,BRUTESRV,TEST,DISC)
 -server:XXX.XXX.XXX.XXX -port:1520
 -sid:AS ODER -srv:AS
 -user:Peter -pass:Passwort

Um zu testen, ob ein bestimmter Zugangsdatensatz funktioniert.

wodat.exe TEST -server:XXX.XXX.XXX.XXX -port:1521 -sid:XE -user:peter -pass:pan

Siehe die Übersicht der Module für die weitere Verwendung. Das Tool prüft immer zuerst, ob der anvisierte TNS-Listener funktioniert.

Module

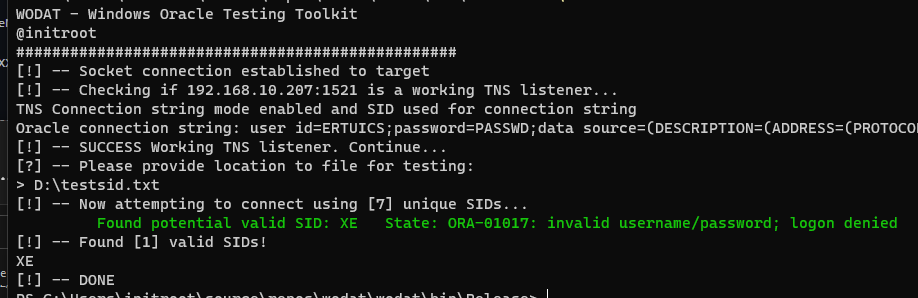
BRUTESID

Das Modul führt einen Wortlisten-SID-Rateangriff durch; falls erfolglos, wird nach einem Brute-Force-Angriff gefragt.

wodat.exe BRUTESID -server:XXX.XXX.XXX.XXX -port:1521
image

BRUTESRV

Das Modul führt einen Wortlisten-ServiceName-Rateangriff durch; falls erfolglos, wird nach einem Brute-Force-Angriff gefragt.

wodat.exe BRUTESRV -server:XXX.XXX.XXX.XXX -port:1521

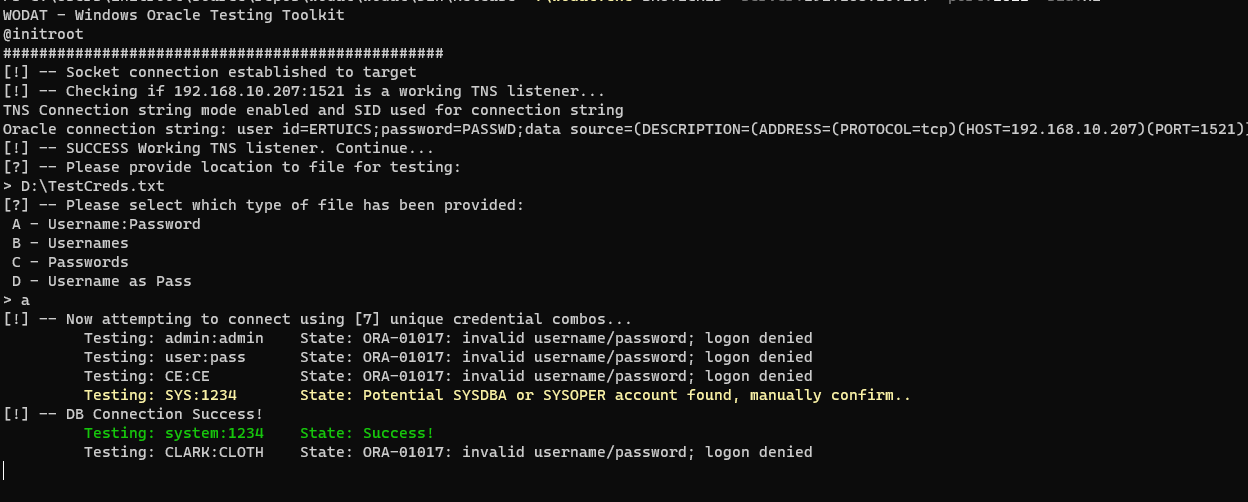
BRUTECRED

Das Modul führt einen passwortbasierten Wortlistenangriff durch. Folgende Optionen stehen zur Verfügung:

A - Benutzername:Passwort-Kombinationsliste ohne Angabe von Zugangsdaten in den Argumenten
B - Benutzernamenliste mit Passwort in den Argumenten
C - Passwortliste mit Benutzername in den Argumenten
D - Benutzername als Passwort mit bereitgestellter Benutzernamenliste

Um einen einfachen Angriff mit einer Datei mit Benutzername:Passwort-Kombinationen durchzuführen:

wodat.exe BRUTECRED -server:XXX.XXX.XXX.XXX -port:1521 -sid:XE
image

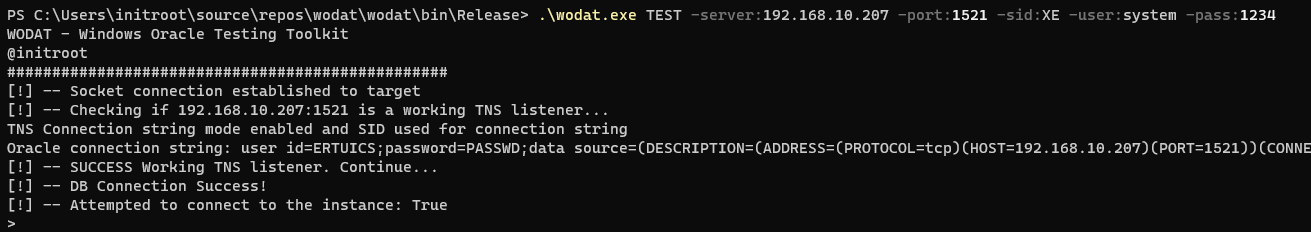
TEST

Das Modul testet, ob die angegebene Verbindungszeichenfolge erfolgreich eine Verbindung herstellen kann.

wodat.exe TEST -server:XXX.XXX.XXX.XXX -port:1521 -sid:XE -user:peter -pass:pan
image

DISC

Das Modul führt eine Erkennung gegen einen angegebenen CIDR-Bereich oder eine Datei mit Instanzen durch. Hinweis: Es werden nur Instanzen mit gültigen TNS-Listenern zurückgegeben. Das Testen eines Netzwerkbereichs ist wesentlich schneller, da es parallel verarbeitet wird.

wodat.exe DISC

Die zu testenden Instanzen müssen wie im folgenden Beispiel targets.txt formatiert sein:

192.168.10.1
192.168.10.5,1521

image

ALL

Noch nicht implementiert.

RECON

Noch nicht implementiert.

Einrichtung und Anforderungen

Sie können den automatisierten Release-Build von den GitHub Actions herunterladen oder selbst mit den folgenden Befehlen bauen:

nuget restore wodat.sln
msbuild wodat.sln -t:rebuild -property:Configuration=Release

Einige allgemeine Hinweise: Die Bibliothek Oracle.ManagedDataAccess.dll muss zusammen mit der Binärdatei kopiert werden. Ich suche nach Möglichkeiten, sie einzubetten.

TODO

  • Umgang mit SYSDBA- und SYSOPER-Verbindungen
  • Implementierung der ausstehenden Module
  • Diverse Validierungs- und Fehlerbehandlungscodes müssen noch erstellt werden
  • Einige kleinere bekannte Fehlerbehebungen
  • Optionen hinzufügen, um gegen integrierte Listen für SID, ServiceNames oder gängige Zugangsdaten zu prüfen

Änderungsprotokoll

Version 0.1 - Grundlegende Werkzeugsammlung und Funktionalität Version 0.2 - Mehrere Fehlerbehebungen, verbesserte Socket-Verbindung und RECON-Modul hinzugefügt

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    343
  • 5

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





