
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
MrKaplan — PowerShell-Tool für Red Teamer, das Ausführungsnachweise löscht, indem es die Ereignisprotokollierung stoppt, Datei- und Registrierungsartefakte entfernt und Zeitstempel über mehrere Benutzer hinweg auf Windows-Systemen speichert. | Kitploit
Tools/GitHubGitHub/idov31/mrkaplan
DefensivwerkzeugePersistenzmechanismenIDS/IPS-UmgehungForensikPost-ExploitationRed Teaming
GitHubidov31/mrkaplan

MrKaplan

PowerShell-Tool für Red Teamer, das Ausführungsnachweise löscht, indem es die Ereignisprotokollierung stoppt, Datei- und Registrierungsartefakte entfernt und Zeitstempel über mehrere Benutzer hinweg auf Windows-Systemen speichert.

Repository anzeigen
27248101vor 3 JahrenVon Kitploit geprüft
Teilen

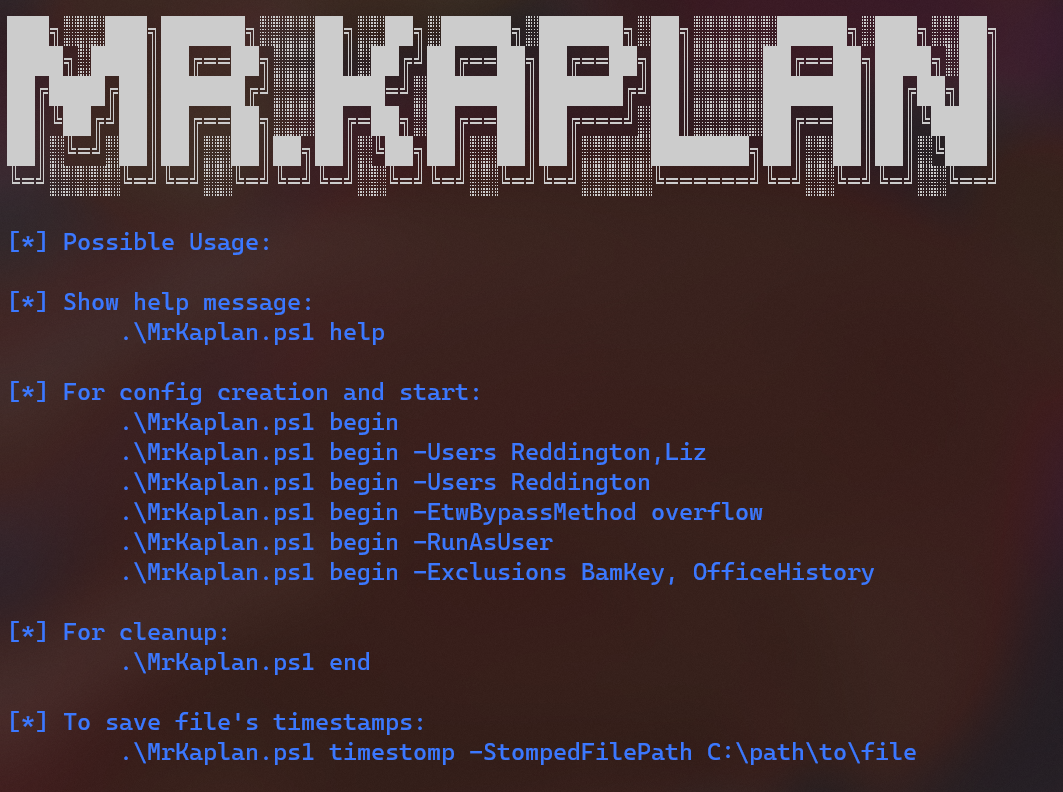
Mr.Kaplan

image image

Beschreibung

MrKaplan ist ein Tool, das Red Teamern helfen soll, verborgen zu bleiben, indem es Beweise für die Ausführung beseitigt. Es funktioniert, indem es Informationen wie die Ausführungszeit, einen Snapshot von Dateien speichert und jeden Beweis dem entsprechenden Benutzer zuordnet.

Dieses Tool ist inspiriert von MoonWalk, einem ähnlichen Tool für Unix-Maschinen.

Weitere Informationen finden Sie auf der Wiki-Seite.
Funktionen

  • Anhalten der Ereignisprotokollierung.
  • Löschen von Datei-Artefakten.
  • Löschen von Registry-Artefakten.
  • Kann für mehrere Benutzer ausgeführt werden.
  • Kann als Benutzer und als Administrator ausgeführt werden (Es wird dringend empfohlen, als Administrator auszuführen).
  • Kann Zeitstempel von Dateien speichern.
  • Kann bestimmte Vorgänge ausschließen und Artefakte für blaue Teams hinterlassen.

Verwendung

  • Bevor Sie Ihre Operationen auf dem Computer starten, führen Sie MrKaplan mit dem begin-Flag aus und wenn Sie fertig sind, führen Sie es erneut mit einem end-Flag aus.
  • ENTFERNEN SIE NICHT die Datei MrKaplan-Config.json, bis Sie das Tool erneut mit dem end-Flag ausführen, andernfalls kann MrKaplan die Informationen nicht verwenden.

IOCs

  • PowerShell-Prozess, der auf die in der Wiki-Seite erwähnten Artefakte zugreift.
  • PowerShell importiert einen merkwürdigen Base64-Block.
  • PowerShell-Prozess, der Token-Manipulation durchführt.
  • MrKaplans Registrierungsschlüssel: HKCU:\Software\MrKaplan.

Danksagungen

  • PowerSploit
  • Phant0m
  • ForensicArtifacts

Haftungsausschluss

Ich bin in keiner Weise verantwortlich für Schäden, die an Ihrem Computer/Programm durch dieses Projekt entstehen. Ich nehme Beiträge gerne an, erstellen Sie einen Pull-Request und ich werde ihn überprüfen!

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    345
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    311
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    303

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





