
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CFB — ProcMon-ähnlicher IRP-Monitor für Windows-Treiber. Erfasst und protokolliert I/O Request Packets über einen Kernel-Treiber und einen User-Land-Broker und gibt JSON zur Analyse und Skripterstellung aus. | Kitploit
Tools/GitHubGitHub/hugsy/cfb
SchwachstellenanalyseDebuggerFuzzing
GitHubhugsy/cfb

CFB

ProcMon-ähnlicher IRP-Monitor für Windows-Treiber. Erfasst und protokolliert I/O Request Packets über einen Kernel-Treiber und einen User-Land-Broker und gibt JSON zur Analyse und Skripterstellung aus.

Repository anzeigenWebseite
3356831vor 2 JahrenVon Kitploit geprüft
Teilen

logo

Build main Build dev Discord

Was ist das?

[!CAUTION] CFB ist für Forschungs- und Debug-Zwecke gedacht und sollte niemals auf Produktionssystemen eingesetzt werden. Es kann zu BSoD kommen. Du wurdest gewarnt.

Canadian Furious Beaver ist ein ProcMon-ähnliches Werkzeug, das ausschließlich zum Erfassen von IRPs entwickelt wurde, die an einen beliebigen Windows-Treiber gesendet werden. Es besteht aus 2 Teilen:

  1. der "Broker" kombiniert sowohl einen Benutzerland-Agenten als auch einen selbst extrahierenden Treiber (IrpMonitor.sys), der sich auf dem Zielsystem installiert. Nach der Installation des Treibers legt der Broker einen TCP-Port (standardmäßig TCP/1337) zum Abhören offen und beginnt mit der Erfassung von IRPs von gehookten Treibern. Das Kommunikationsprotokoll wurde bewusst einfach (d.h. nicht sicher) ausgelegt, sodass jedes Drittanbieter-Tool die Treiber-IRPs einfach vom selben Broker abrufen kann (über einfache JSON-Nachrichten).

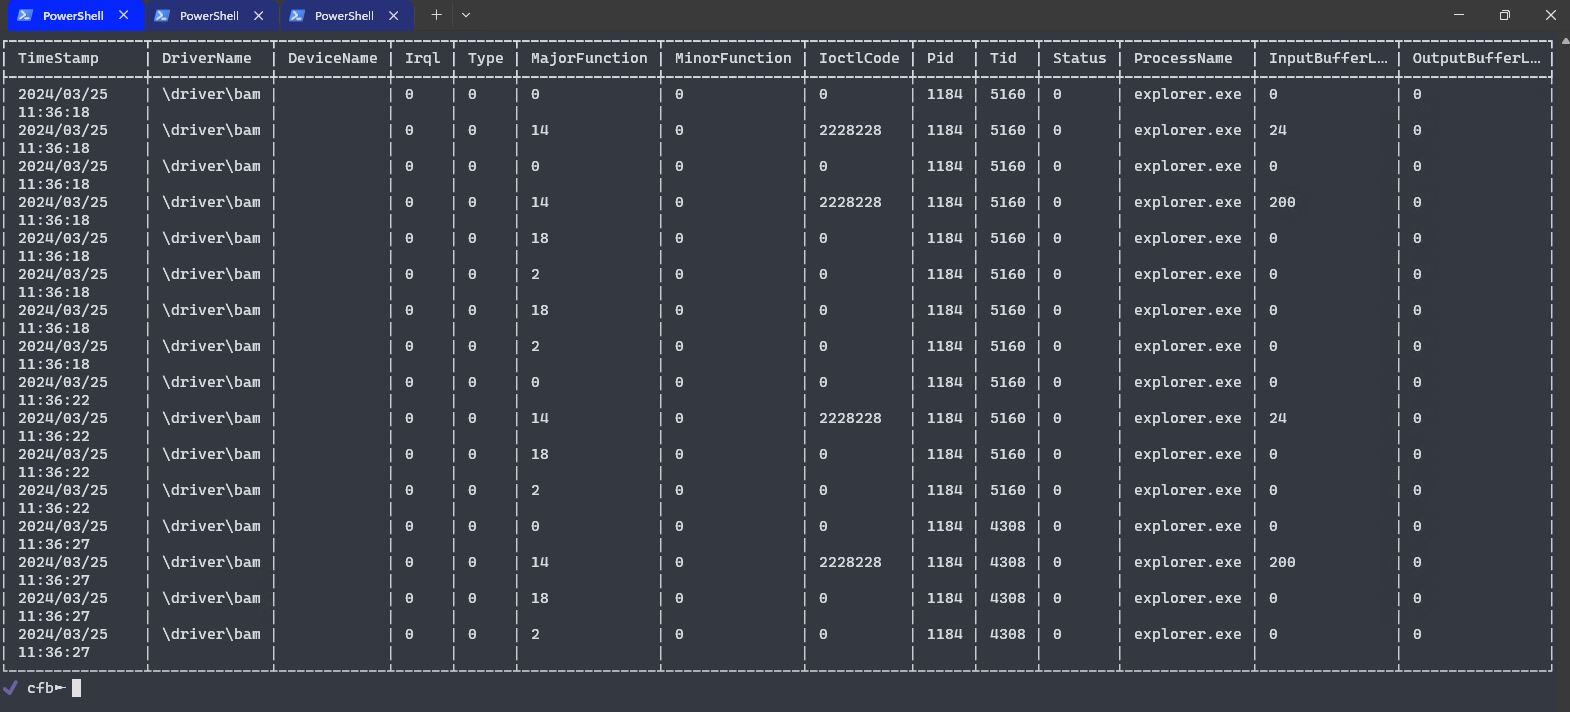
  2. die Clients können sich mit dem Broker verbinden und erhalten IRPs als JSON-Nachricht, was das Anzeigen oder Konvertieren in ein anderes Format erleichtert.
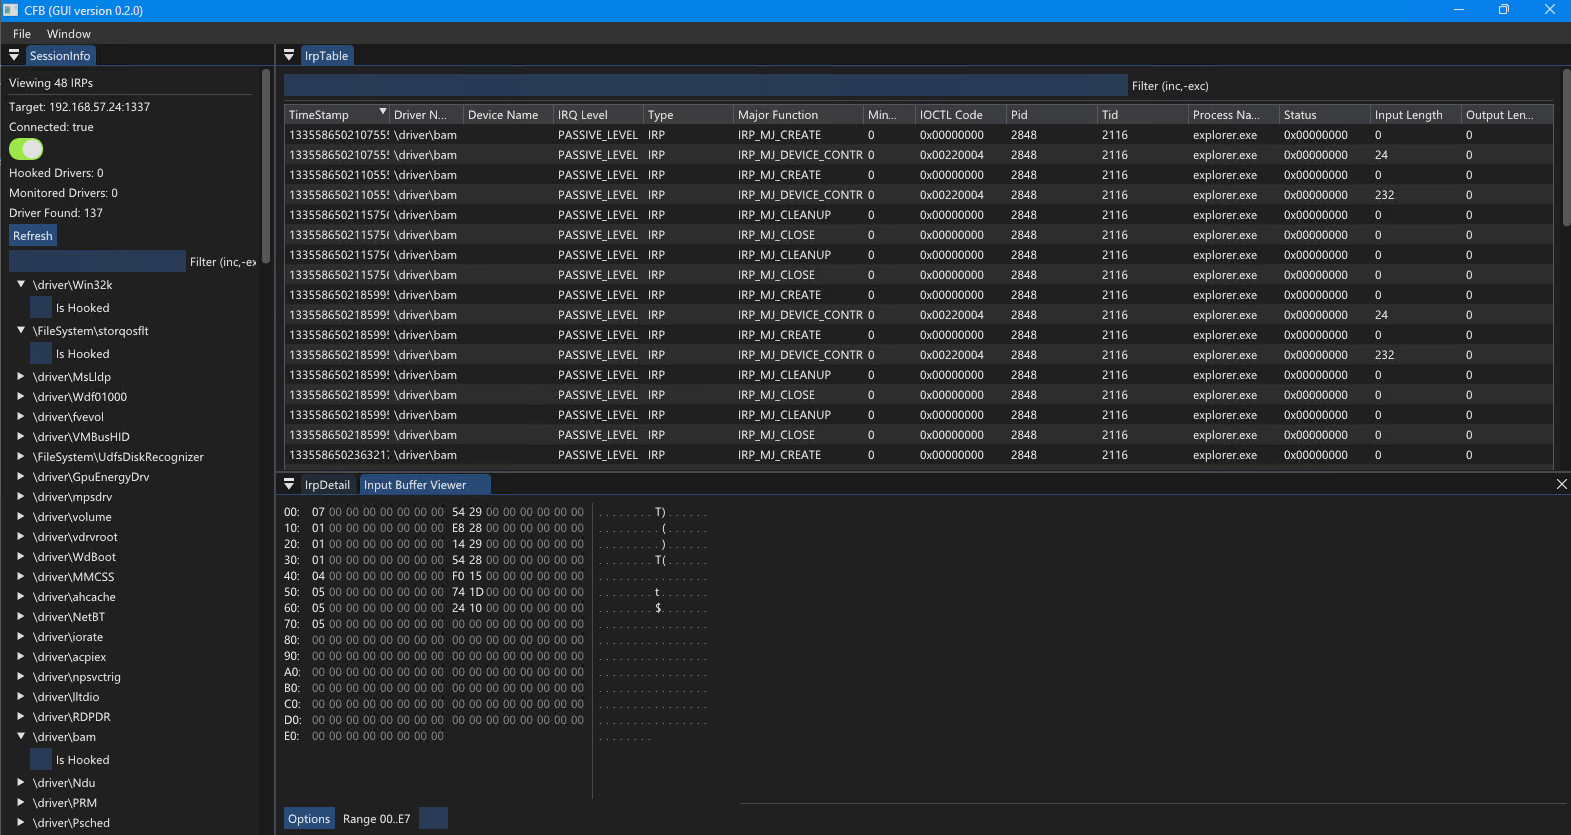
GUI

CLI

  1. IRPs (Metadaten, Ein-/Ausgabepuffer) können zur einfachen weiteren Skripterstellung im JSON-Format in einer Datei auf der Festplatte gespeichert werden.

[!WARNING] Obwohl der CFB-Treiber (IrpMonitor.sys) PatchGuard nicht verletzen sollte, ist er jedoch nur selbstsigniert und erfordert daher, dass TestSigning in der BCD aktiviert ist.

Warum der Name?

Weil ich keine Idee für den Namen dieses Tools hatte, wurde er freundlicherweise von einem meiner Skripte generiert.

Danksagungen

  • processhacker für ihre phnt-Header-Dateien
  • nlohmann für ihre json-Bibliothek
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    264

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






