

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
iGPU-Leak — [CVE-2019-14615] iGPU Leak: Eine Schwachstelle zur Informationsoffenlegung bei der integrierten Intel-GPU. | Kitploit
Tools/GitHubGitHub/he-wenjian/igpu-leak
SchwachstellenanalyseExploitationInformationsbeschaffungKryptographieHardware-SicherheitPapers & Forschung
GitHubhe-wenjian/igpu-leak

iGPU-Leak

[CVE-2019-14615] iGPU Leak: Eine Schwachstelle zur Informationsoffenlegung bei der integrierten Intel-GPU.

Repository anzeigen
541064vor 6 JahrenVon Kitploit geprüft
Teilen

CVE-2019-14615: Die iGPU-Leak-Sicherheitslücke

Wenjian He, Wei Zhang, Sharad Sinha und Sanjeev Das. iGPU Leak: Eine Schwachstelle für Informationslecks auf Intels integrierter GPU. In den Proceedings der 25. Asia and South Pacific Design Automation Conference (ASP-DAC'20).

PDF ansehen

Folien ansehen

Was ist passiert?

Eine Sicherheitslücke wurde auf Intel integrierten GPUs (iGPUs) gefunden. Sie ermöglicht Angreifern, private Daten von einer iGPU abzugreifen. Neben Spielen nutzt heutzutage eine große Vielfalt an Software GPU-Beschleunigung, z. B. Webbrowser und Blockchains. Alle diese Anwendungen sind gefährdet. Das Problem wird durch fehlerhaftes GPU-Management des Grafiktreibers verursacht. Wenn eine Anwendung die GPU nutzt, werden einige private Daten unvermeidlich in der GPU gespeichert. Wir stellen fest, dass der Grafiktreiber es versäumt, diese nach Beendigung der Anwendung zu löschen, sodass die Daten in der GPU erhalten bleiben. Daher kann ein Angreifer eine GPU-Spyware ausführen, um diese privaten Daten zu stehlen.

Einzelheiten finden Sie unter Technische Erklärung.

Betroffene Produkte

Betroffene Hardware: Die meisten Intel Core-Prozessoren der 3. bis 10. Generation und viele andere Intel-Prozessorfamilien sind betroffen.

Betroffene BetriebssystemePatch
WinIntel Graphics DCH-Treiber >= 26.20.100.7209
LinuxWenden Sie sich an Ihren OS-Anbieter. Mehr erfahren
MacmacOS Catalina 10.15.4. Mehr erfahren

Wir empfehlen, den Intel Graphics-Treiber zu aktualisieren, sobald er verfügbar ist. Die vollständige Liste der betroffenen Produkte und Betriebssysteme finden Sie in der Intel-Sicherheitsempfehlung INTEL-SA-00314.

Bekannte Exploits

Uns sind keine Ausnutzungen in freier Wildbahn bekannt. Wir gehen jedoch davon aus, dass es einfach ist, Angriffe auf der Grundlage dieser Schwachstelle zu entwickeln. Unseren Experimenten zufolge sind die folgenden 2 Angriffe möglich.

1. Abhören von Browseraktivitäten

Durch die Überwachung der Intel iGPU kann ein Angreifer erfahren, welche Website der Benutzer besucht.
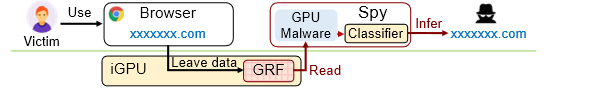
Abhören von Browseraktivitäten

2. Schlüsselrückgewinnungsangriff auf iGPU-beschleunigte Chiffren

Wenn Sie eine iGPU für kryptografische Aufgaben verwenden, können der Klartext oder sogar der Schlüssel aufgrund der iGPU-Leak-Sicherheitslücke ausgespäht werden.

Technische Erklärung

Diese Schwachstelle wird durch nicht initialisierte Daten im Intel Graphics-Treiber verursacht und führt zu einem Informationsleck über die GPU-Hardware. Im Wesentlichen wird der GPU-Zustand bei einem Kontextwechsel der GPU nicht zurückgesetzt. Wir identifizieren zwei Komponenten in Intel iGPUs, die aufgrund dieser Schwachstelle Informationen leaken:
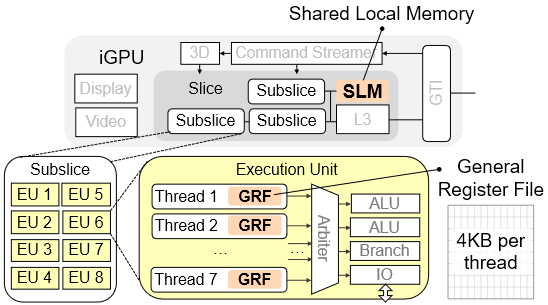
  1. den gemeinsamen lokalen Speicher (Shared Local Memory) und
  2. die allgemeine Registerdatei in jeder Ausführungseinheit (EU).

SLM und GRF in der Intel-iGPU-Architektur

Demo-Videos

  • Demo-Video zum Leak von Shared Local Memory (SLM): https://youtu.be/xHihb2SwXyo
  • Demo-Video zum Leak der General Register File (GRF): https://youtu.be/AouEeCF4cj0

PoC-Code

  • ./demo enthält den Quellcode des Proof-of-Concept-Angriffs. Bitte beachten Sie die Anweisungen in der Datei ./demo/README.md, um die Demo auszuführen.

Linux-Patch-Status

Intel GraphicsCPU-MikroarchitekturPatchStatus
Gen 9Skylake, Kaba Lake, Coffee LakeLinkIn den Mainline integriert bei Linux 5.5-rc7, und zurückportiert.
Gen 8BroadwellImmun
Gen 7Haswell, Ivy BridgeLinkIn Entwicklung.

Koordinierte Offenlegung

Wir schätzen die professionelle Behandlung unseres Berichts durch Intel.

  • September 2019: Wir meldeten unsere Erkenntnisse an Intel.
    1. Oktober 2019: Intel bestätigte die Schwachstelle.
    1. Januar 2020: Intel veröffentlichte INTEL-SA-00314.

Danksagung

  • Wenjian He, [email protected], Hong Kong Univ. of Science and Technology
  • Wei Zhang, wei.zhang [at] ust.hk, Hong Kong Univ. of Science and Technology
  • Sharad Sinha, sharad [at] iitgoa.ac.in, Indian Institute of Technology, Goa
  • Sanjeev Das, sdas [at] cs.unc.edu, Univ. of North Carolina at Chapel Hill, USA
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    310
  • 5

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    306
  • 6

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    301

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





