
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
oss-fuzz — OSS-Fuzz - kontinuierliches Fuzzing für Open-Source-Software. | Kitploit
Tools/GitHubGitHub/google/oss-fuzz
Dynamische Analyse (Sandboxing)SchwachstellenanalyseFuzzingLernen & BildungTop in Fuzzing Nr.2
GitHubgoogle/oss-fuzz

oss-fuzz

OSS-Fuzz - kontinuierliches Fuzzing für Open-Source-Software.

Repository anzeigen
12.5k2.9k43vor 9h 37mVon Kitploit geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Webseite
Teilen

OSS-Fuzz: Kontinuierliches Fuzzing für Open Source Software

Fuzz-Tests sind eine bekannte Technik zum Aufdecken von Programmierfehlern in Software. Viele dieser erkennbaren Fehler, wie etwa Pufferüberläufe, können schwerwiegende Sicherheitsauswirkungen haben. Google hat Tausende von Sicherheitslücken und Stabilitätsfehlern durch den Einsatz von geführtem, prozessinternen Fuzzing von Chrome-Komponenten gefunden, und wir möchten diesen Dienst nun mit der Open-Source-Community teilen.

In Zusammenarbeit mit der Core Infrastructure Initiative und der OpenSSF möchte OSS-Fuzz gängige Open-Source-Software durch die Kombination moderner Fuzzing-Techniken mit skalierbarer, verteilter Ausführung sicherer und stabiler machen. Projekte, die sich nicht für OSS-Fuzz qualifizieren (z. B. Closed Source), können eigene Instanzen von ClusterFuzz oder ClusterFuzzLite betreiben.

Wir unterstützen die Fuzzing-Engines libFuzzer, AFL++, und Honggfuzz in Kombination mit Sanitizers sowie ClusterFuzz, eine verteilte Fuzzer-Ausführungsumgebung und ein Berichtswerkzeug.

Derzeit unterstützt OSS-Fuzz C/C++, Rust, Go, Python, Java/JVM, JavaScript und Lua-Code. Andere von LLVM unterstützte Sprachen funktionieren möglicherweise ebenfalls. OSS-Fuzz unterstützt das Fuzzing von x86_64- und i386-Builds.
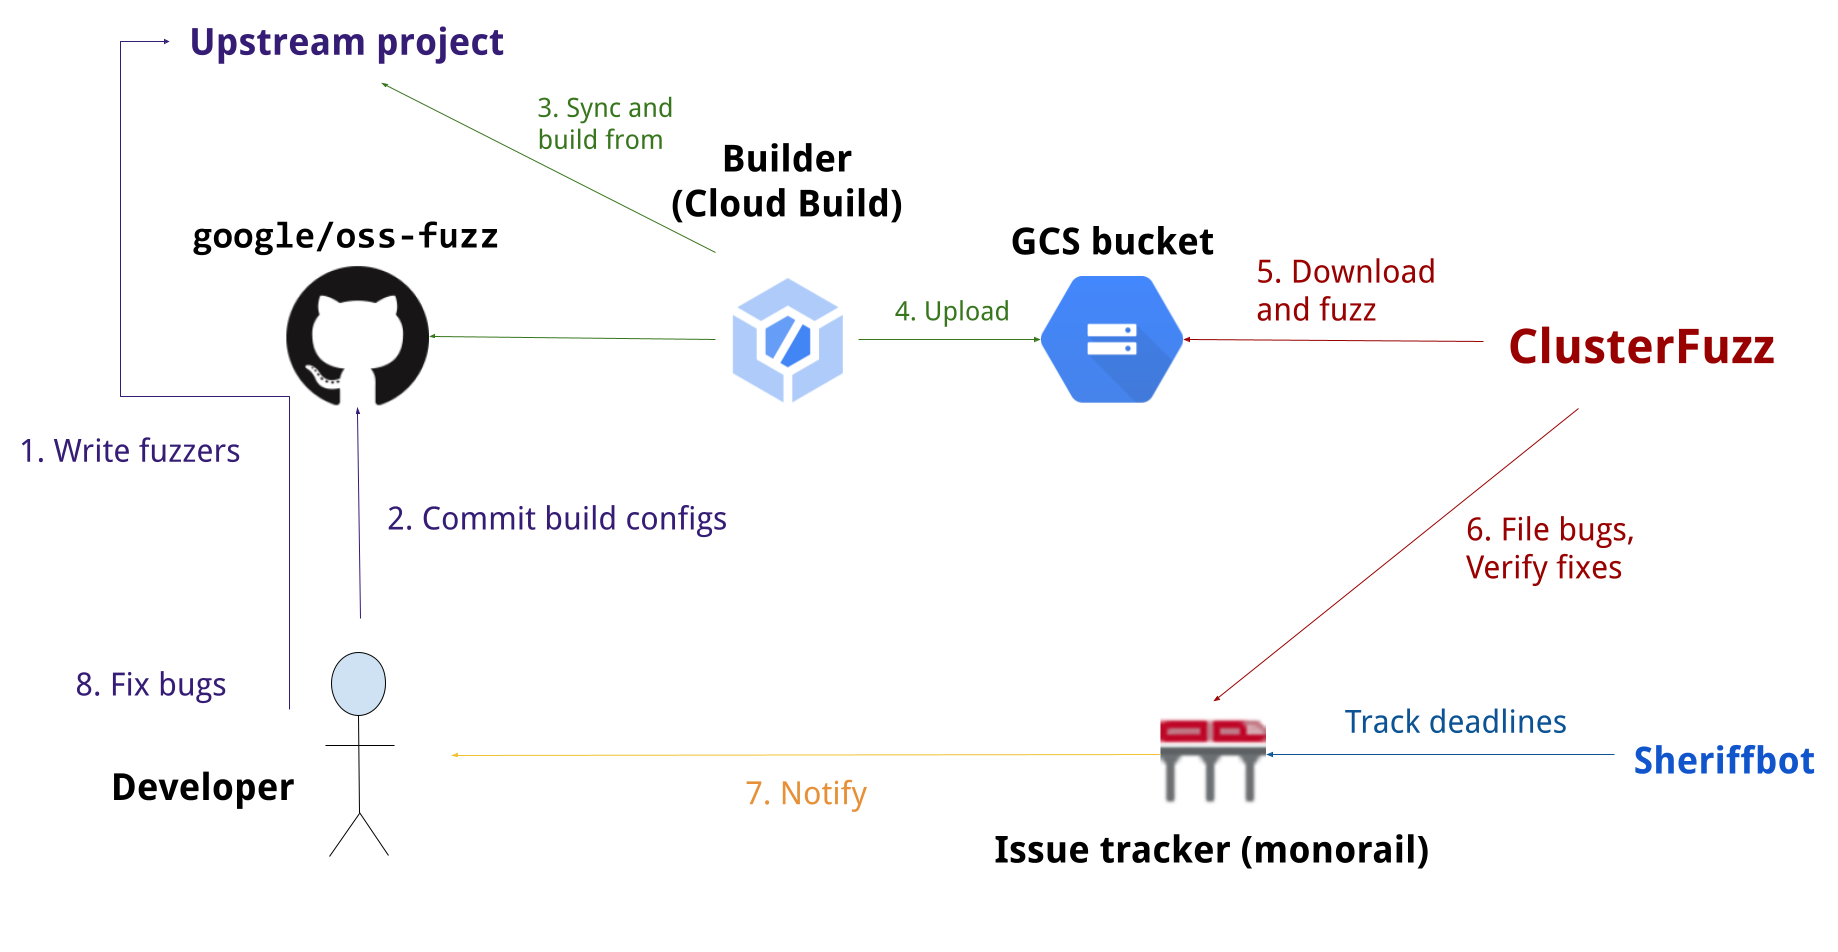
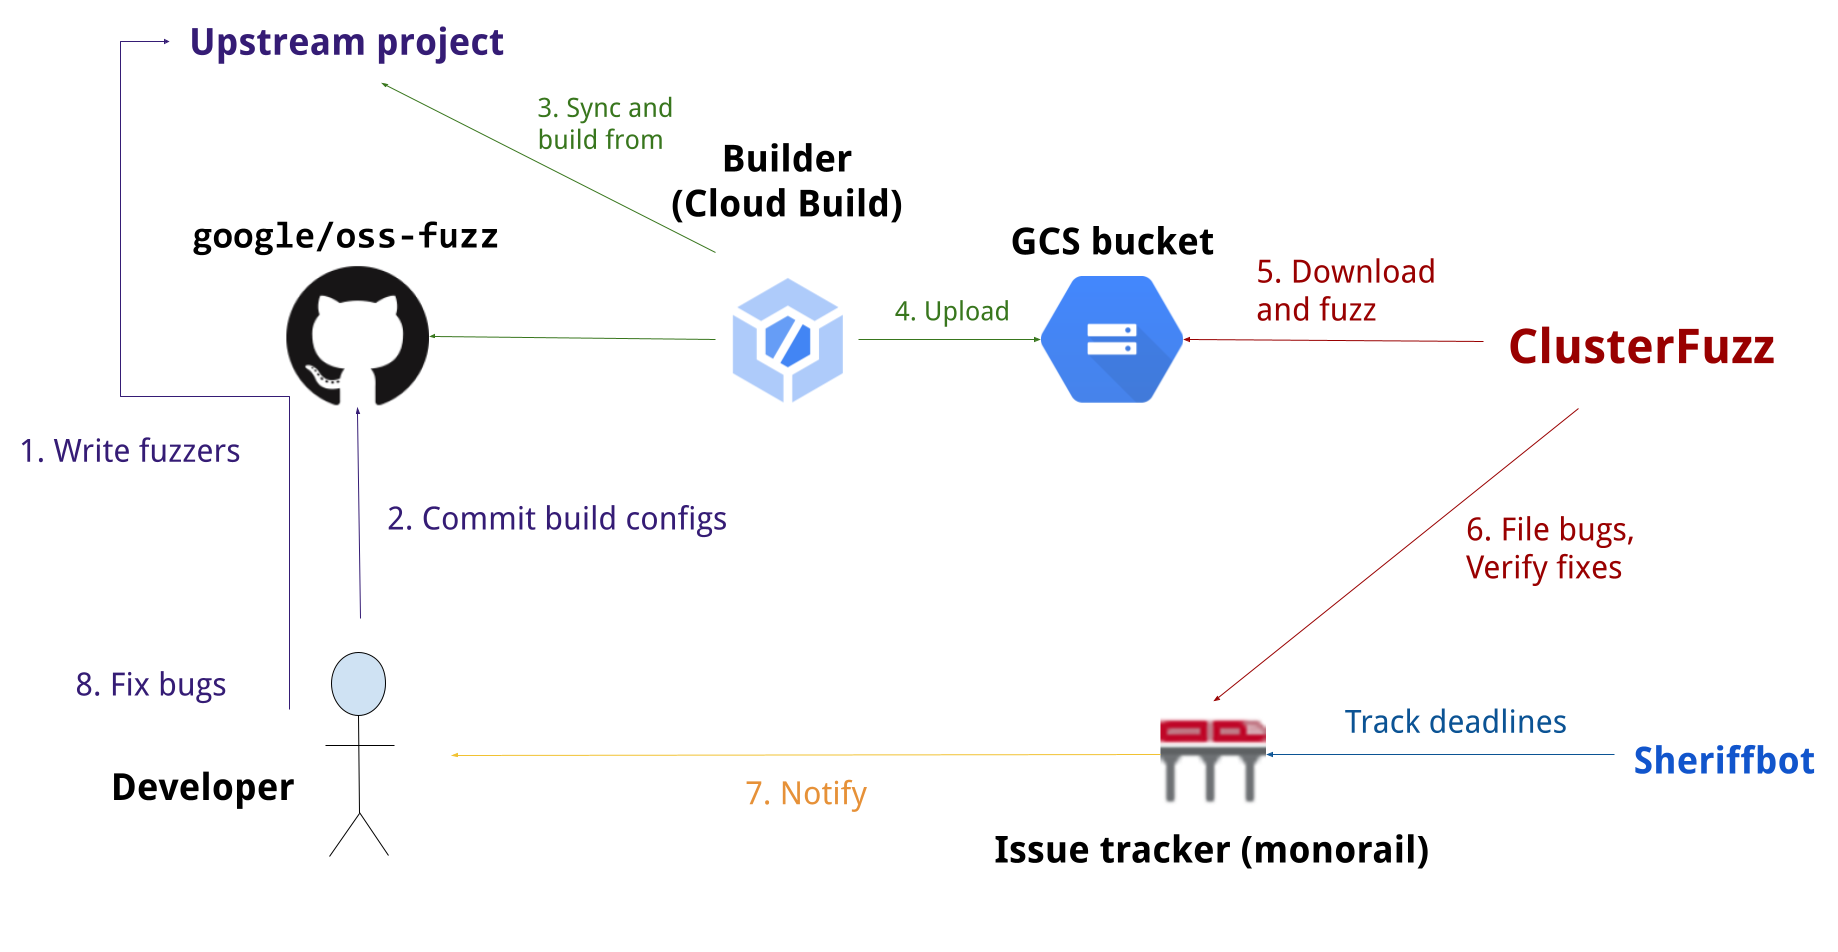
Übersicht

OSS-Fuzz-Prozessdiagramm

Dokumentation

Lesen Sie unsere detaillierte Dokumentation, um zu erfahren, wie Sie OSS-Fuzz verwenden.

Trophäen

Stand Mai 2025 hat OSS-Fuzz dazu beigetragen, über 13.000 Schwachstellen und 50.000 Fehler in 1.000 Projekten zu identifizieren und zu beheben.

Blogbeiträge

  • 2024-11-20 - Fuzzing auf die nächste Stufe heben: Mehr Schwachstellen mit KI finden
  • 2023-08-16 - KI-gestütztes Fuzzing: Die Jagd nach Fehlern revolutionieren
  • 2023-02-01 - Der nächste Schritt: OSS-Fuzz im Jahr 2023
  • 2022-09-08 - Fuzzing jenseits von Speicherkorruption: Automatische Erkennung breiterer Schwachstellenklassen
  • 2021-12-16 - Verbesserung von OSS-Fuzz und Jazzer zum Auffinden von Log4Shell
  • 2021-03-10 - Fuzzing von Java in OSS-Fuzz
  • 2020-12-07 - Verbesserung der Open-Source-Sicherheit während des Google-Sommerpraktikumsprogramms
  • 2020-10-09 - Fuzzing-Praktika für Open-Source-Software
  • 2018-11-06 - Ein neues Kapitel für OSS-Fuzz
  • 2017-05-08 - OSS-Fuzz: Fünf Monate später und Auszeichnung von Projekten
  • 2016-12-01 - Ankündigung von OSS-Fuzz: Kontinuierliches Fuzzing für Open-Source-Software
Tool herunterladen