
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/glem0/gogetbucket
AufklärungSchwachstellenscannerInformationsbeschaffungPenetrationstestsCloud-Sicherheit
GitHubglem0/gogetbucket

goGetBucket

Ein Penetrationstest-Werkzeug zur Aufzählung und Analyse von Amazon S3 Buckets, die zu einer Domain gehören.

Repository anzeigen
1163542vor 7 JahrenVon Kitploit geprüft
Teilen

goGetBucket – Erkennung von AWS S3 Buckets durch Änderungen und Permutationen

Warnung: Der Code ist schrecklich, da ich ihn nur für den persönlichen Gebrauch genutzt habe. Wenn ich Zeit habe, werde ich ihn weniger schrecklich (und schneller) machen.

Bei der Aufklärung einer Domain ist es sehr wichtig, die dazugehörigen Assets zu verstehen. AWS S3 Bucket-Berechtigungen wurden immer wieder falsch konfiguriert und haben die Offenlegung sensibler Daten ermöglicht.

Dieses Tool zählt S3 Bucket-Namen auf, indem es gängige Muster verwendet, die ich während meiner Bug-Bounty- und Pentesting-Erfahrung identifiziert habe. Permutationen werden auf einen Root-Domain-Namen mit einer benutzerdefinierten Wortliste unterstützt. Ich empfehle dringend die in AltDNS enthaltene.

Zu jedem gefundenen Bucket werden folgende Informationen zurückgegeben:

  • List-Berechtigung
  • Write-Berechtigung
  • Region, in der der Bucket existiert
  • Ob der Bucket komplett gesperrt ist (all access disabled)

Installation

go get -u github.com/glen-mac/goGetBucket

Verwendung

goGetBucket -m ~/tools/altdns/words.txt -d <domain> -o <output> -i <wordlist>

Verwendung von ./goGetBucket:
  -d string
        Angegebener Domain-Name (wird mit dem Mutations-Flag verwendet)
  -f string
        Pfad zu einer Testdatei (Standard: "/tmp/test.file")
  -i string
        Pfad zur Eingabewortliste für die Aufzählung
  -k string
        Schlüsselwortliste (wird mit dem Mutations-Flag verwendet)
  -m string
        Pfad zur Mutationswortliste (erfordert das Domain-Flag)
  -o string
        Pfad zur Ausgabedatei zum Speichern des Protokolls
  -t int
        Anzahl gleichzeitiger Threads (Standard: 100)

Während meiner Nutzung habe ich die besten Ergebnisse erzielt, wenn ich eine Liste (-i) von Subdomains für eine interessierende Root-Domain eingebe. Z.B.:

www.domain.com
mail.domain.com
dev.domain.com

Die Testdatei (-f) ist eine Datei, die das Skript im Bucket speichern wird, um Schreibberechtigungen zu testen. Vielleicht sollten Sie Ihre Kontaktdaten und eine Warnmeldung speichern, wenn dies während eines Bountys durchgeführt wird?

Die Schlüsselwortliste (-k) wird mit dem Root-Domain-Namen (-d) und der Domain ohne TLD verkettet, um mit der angegebenen Permutationswortliste (-m) zu permutieren.

Achten Sie darauf, die Anzahl der Threads (-t) nicht zu hoch zu setzen – die AWS-API hat ein Rate-Limiting, das einsetzt und einen unerwünschten Rückgabecode liefert.
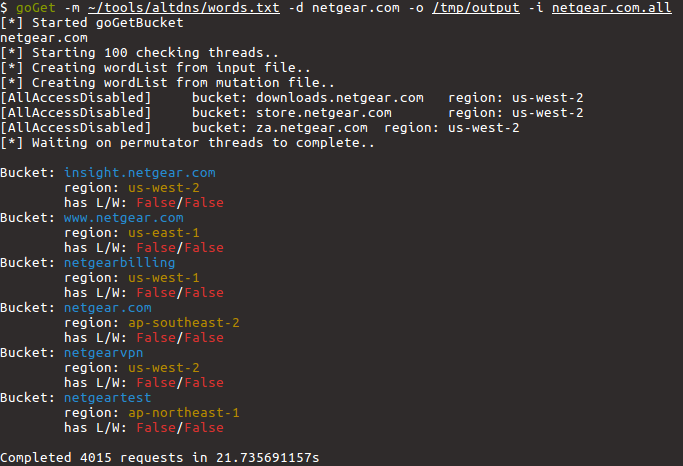

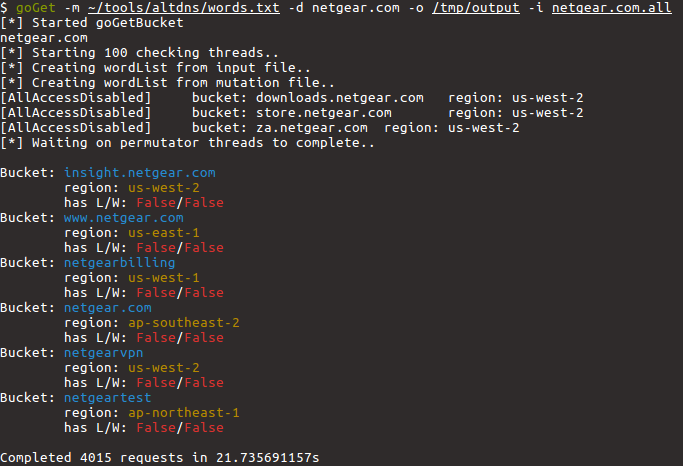
Screenshot

To-Do

  • Besseres GoLang schreiben
  • net/http anstelle der AWS-Dienstbibliotheken für Go verwenden
  • Die Regionsüberprüfung optimieren
  • Die Nutzung von Kanälen / übergebenen Strukturen optimieren
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    345
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    311
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    303

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





